



Смишинг Roaming Mantis с Android-трояном добрался до Европы

Смишинг Roaming Mantis с Android-трояном добрался до Европы

Смишинг Roaming Mantis с Android-трояном добрался до Европы

Кампания СМС-фишинга (смишинг), известная как Roaming Mantis, добралась до Европы. Исследователи из «Лаборатории Касперского» зафиксировали атаки на пользователей Android-смартфонов и iPhone на территории Германии и Франции.

Roaming Mantis известна своими техниками смишинга, направленного на кражу учётных данных и распространение вредоносных программ для мобильных устройств. Android-версия вредоноса, например, подсовывается жертвам в виде APK-файлов за пределами официального магазина Google Play Store.

Кампанию впервые зафиксировали в 2018 году, однако с тех пор операторы значительно усовершенствовали свой подход. В сентябре того года зловред Roaming Mantis добрался до iOS-устройств.

В последних атаках злоумышленники использовали вредоносную программу Wroba. Ссылки приходили жертвам в СМС-сообщениях и вели на легитимные сайты, которые фишеры уже успели взломать и внедрить на них собственные страницы.

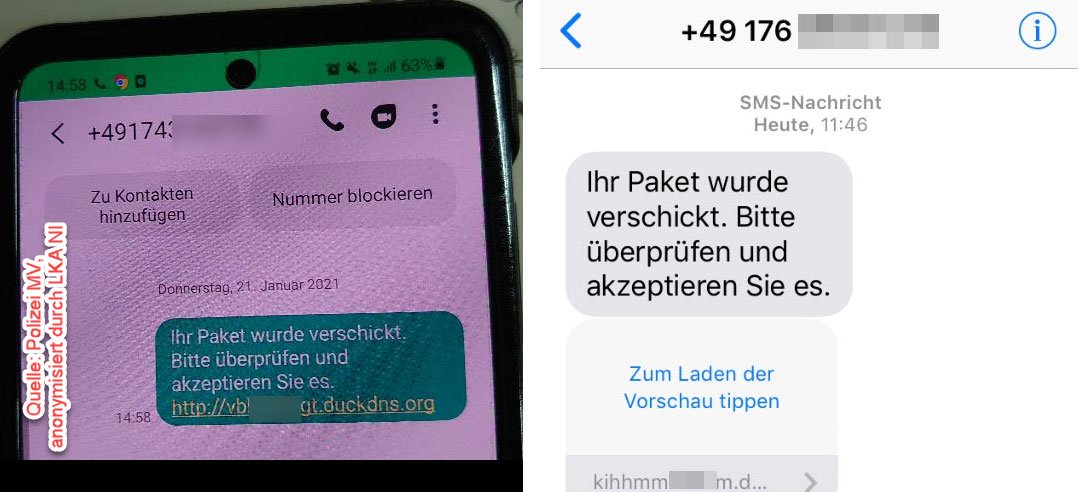
Wroba предназначен для кражи данных от банковских приложений, а также способен рассылать злонамеренные URL по списку контактов заражённого пользователя. Как правило, такие сообщения замаскированы под уведомления о доставке посылки:


Если по ссылке перейдёт пользователь iPhone, его перенаправят на фишинговую страницу, пытающуюся похитить учётные данные от аккаунта в системе Apple. Если же на удочку попался владелец Android-смартфона, его будут склонять к установке мобильного приложения под эту ОС. Само собой, этот софт — троян Wroba.

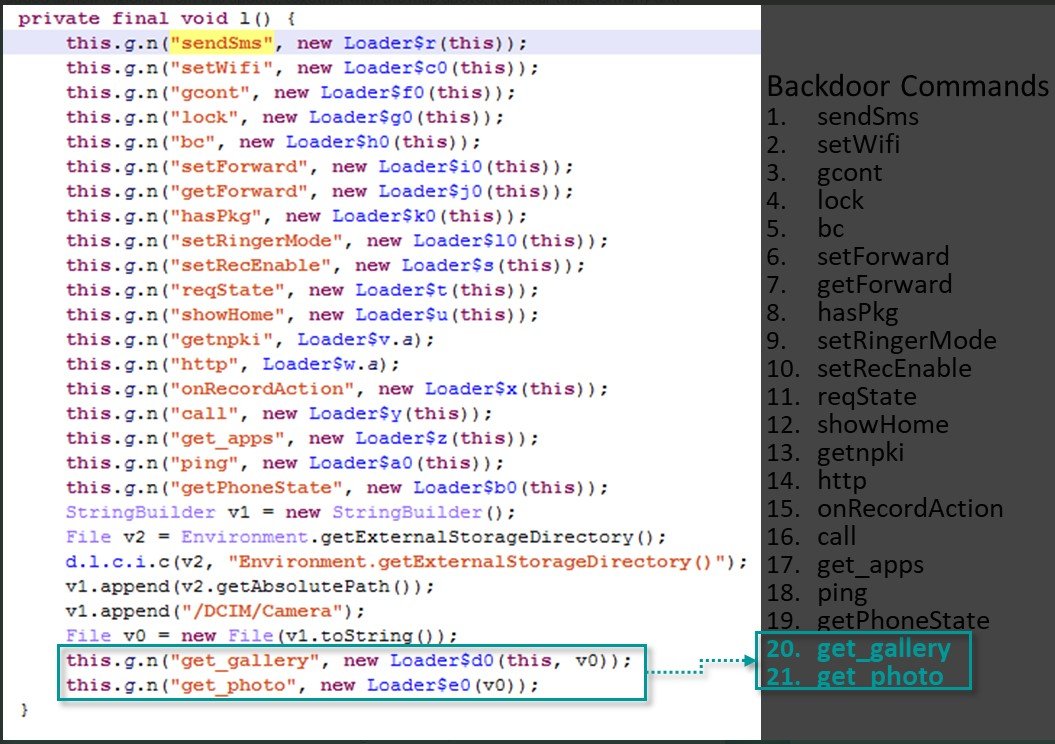
Последний может выполнять 21 команду, среди которых эксперты отметили некоторые нововведения. Например, «get_gallery» и «get_photo» ранее не встречались, они предназначены для кражи пользовательских фото и видео, а также для загрузки их на серверы атакующих.


Как отметили специалисты «Лаборатории Касперского» в отчёте, эти две новые команды злоумышленники используют для банковского мошенничества, кражи личности и т. п.

Подпишитесь на новости

ИТ-ипотеку могут досрочно завершить уже в 2026 году

Власти обсуждают завершение программы льготной ИТ-ипотеки уже в этом году, хотя она рассчитана до 2030-го. Окончательного решения пока нет. Айтишникам, которые откладывали покупку квартиры, подбросили ещё одну переменную.

О возможном досрочном завершении сообщил РБК со ссылкой на источники. В Минцифры заявили, что прорабатывают финансирование программы в условиях ограниченности бюджетных средств.

При этом ведомство заверило: средства, предусмотренные на текущий год, полностью доведены до банков-партнёров. Обязательства перед специалистами, уже получившими кредиты, обещают исполнить, а действующие ставки — сохранить на весь срок договора.

По данным Минцифры, с момента запуска программой воспользовались более 100 тысяч специалистов. На обновлённых условиях, действующих с 2024 года, кредиты получили почти 22 тысячи человек на сумму около 150 млрд рублей.

В первом полугодии 2026-го банки выдали примерно шесть тысяч ИТ-ипотек более чем на 41 млрд рублей — на 30% больше, чем годом ранее. То есть интерес к программе растёт, а возможности бюджета, судя по обсуждению, за ним не успевают.

Пока объявлять ИТ-ипотеку закрытой рано: решение и параметры возможного завершения ещё прорабатываются.

RSS: Новости на портале Anti-Malware.ru