



Хакеры взломали сервер Спартакиады народов КНР до старта соревнований

Хакеры взломали сервер Спартакиады народов КНР до старта соревнований

Хакеры взломали сервер Спартакиады народов КНР до старта соревнований

Неизвестная киберпреступная группировка взломала системы, на которых хранился контент Спартакиады народов КНР за несколько дней до начала соревнований. Киберинцидент, о котором рассказали эксперты Avast, произошёл в прошлом году.

По словам чешской антивирусной компании, за атакой стояли злоумышленники, владеющие китайским языком. Хакерам удалось взломать системы 3 сентября — за 12 дней до старта Спартакиады. Напомним, что массовые спортивные соревнования в КНР в 2021 году проводились с 15 по 27 сентября.

Проникнув в сеть, киберпреступники установили несколько веб-шеллов, обеспечивающих удалённый доступ, и таким образом существенно укрепились в системе. Специалисты пока не могут сказать, какие именно данные похитили атакующие, однако уже сейчас понятно, что кибергруппа либо находится непосредственно на территории Китая, либо свободно владеет китайским языком.

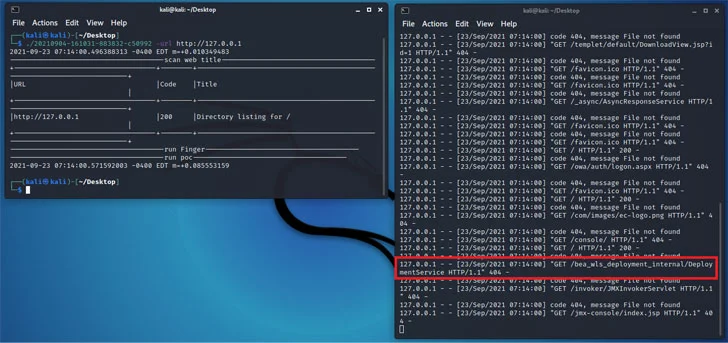
Вектором проникновения послужила уязвимость веб-сервера. Однако перед установкой шеллов преступники экспериментировали с расширениями, проверяя, какие именно файлы они могут загрузить на сервер. В завершение хакеры подсунули исполняемый код под видом безобидных файлов-изображений.


После этого злоумышленники пытались по-новому сконфигурировать сервер, чтобы у них была возможность запустить Behinder. Эта попытка провалилась, тогда хакеры загрузили и запустили Tomcat-сервер целиком, а также использовали ряд инструментов, среди которых был сетевой сканер и кастомный 0-click фреймворк (написан на Go).

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru