



Microsoft назвала условие, необходимое для корректного обновления Windows

Microsoft назвала условие, необходимое для корректного обновления Windows

Microsoft назвала условие, необходимое для корректного обновления Windows

Видимо, Microsoft надоело выслушивать каждый раз претензии по поводу забагованных апдейтов, поэтому она решила объяснить, как правильно обновлять Windows. По словам корпорации, для корректной установки обновлений компьютер должен быть подключён к Сети как минимум восемь часов.

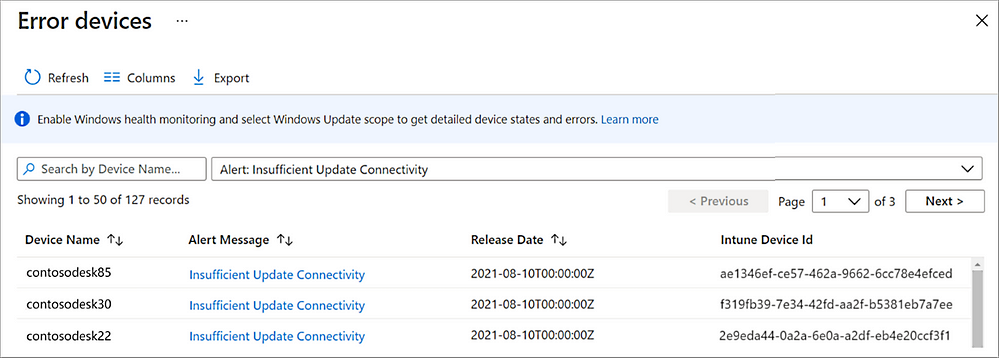
Речь идёт о стандартной процедуре автоматической установки апдейтов через встроенный механизм — Windows Update. Microsoft отслеживает параметр «Update Connectivity», который показывает, как долго компьютер подключён к Сети и питанию.

Дэвид Гайер, отвечающий в Microsoft за функциональность Windows Update, утверждает, что компьютерам на базе этой самой ОС необходимо хотя бы восемь часов онлайн-работы для успешного скачивания и установки обновлений.

«Один из наиболее влияющих факторов — время, которое требуется устройству на бесперебойную работу онлайн и от сети. Только с достаточным запасом такой работы Windows Update сможет установить апдейты», — объясняет Гайер.

Если компьютер не может оставаться в Сети восемь часов, ему вряд ли удастся удачно обновиться, подчёркивает Гайер. Отслеживать соответствующий показатель Update Connectivity можно с помощью Microsoft Intune: «Устройства» > «Мониторинг» > «Ошибки обновлений».

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru