



Zerodium предлагает $400 000 за RCE-эксплойты для 0-day в Microsoft Outlook

Zerodium предлагает $400 000 за RCE-эксплойты для 0-day в Microsoft Outlook

Zerodium предлагает $400 000 за RCE-эксплойты для 0-day в Microsoft Outlook

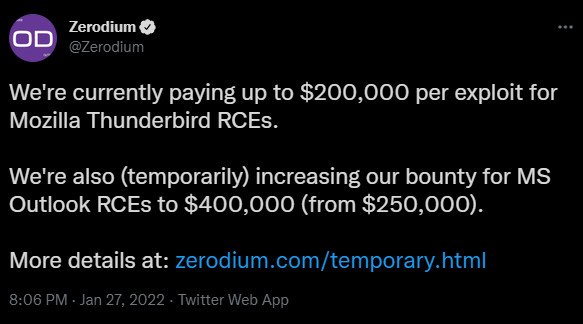
Компания Zerodium, занимающаяся продажей и покупкой эксплойтов, сообщила, что готова заплатить до 400 тысяч долларов за уязвимости нулевого дня (0-day) в почтовом клиенте Microsoft Outlook, позволяющие удалённо выполнить код. В Zerodium отметили, что это временное предложение.

Стандартная цена Zerodium за RCE-баг в Microsoft Outlook равна $250 000, при этом автор должен сопроводить технические детали полностью рабочим эксплойтом, который без сбоев использует описанную брешь.

За 400 тысяч долларов Zerodium рассчитывает получить готовый эксплойт, приводящий к удалённому выполнению кода безо всякого взаимодействия с пользователем. Это так называемый Zero-Click (0-click), который должен сработать в момент, когда Microsoft Outlook получает или загружает письма.

«Мы временно поднимаем сумму вознаграждения за RCE-эксплойт для дыр в Microsoft Outlook — с $250 000 до $400 000. Нас интересуют эксплойты, приводящие к удалённому выполнению кода при получении и загрузке писем в почтовом клиенте. При этом эксплуатация не должна зависеть от действий пользователя — вектор атаки должен работать даже в том случае, если получатель не читал письмо и не открывал вложение», — пишет Zerodium.

Также компания напомнила исследователям в области кибербезопасности, что они могут получить до 200 тысяч долларов за RCE-эксплойты для брешей в Mozilla Thunderbird.


Напомним, что в октябре прошлого года Zerodium предлагала вплоть до 2,5 миллионов долларов за уязвимости нулевого дня в Windows-версиях популярных VPN-клиентов: ExpressVPN, NordVPN и Surfshark.

Подпишитесь на новости

Яндекс Диск вернул автозагрузку фото, восстановление близко к финалу

Фотографиям и видео больше не нужен ручной переезд в облако: в «Яндекс Диске» восстановили мобильную автозагрузку. Снимки с телефона снова могут автоматически отправляться в хранилище, сообщила пресс-служба «Яндекс 360».

Следить за восстановлением функций можно в блоге «Яндекс 360», где компания публикует статусы доступности сервисов.

Заодно на «Диск» вернулся видеостриминг. Теперь ролики снова можно смотреть прямо в сервисе, не скачивая файл целиком на устройство.

По оценке техногиганта, это почти завершающий этап восстановления «Диска» после повреждения инфраструктуры Яндекса.

Ранее, напомним, стало известно, что ни один из трёх суперкомпьютеров Яндекса («Ляпунов», «Червоненкис» и «Галушкин») не пострадал при атаках на дата-центры компании. Оборудование уже вывезли с прежних площадок и разворачивают на новых.

Из-за атак на Яндекс облачный рынок столкнулся с неприятной перспективой: восстанавливать мощности придется дорогим оборудованием, а защищать площадки — за дополнительные деньги. Часть этих расходов в итоге может добраться до клиентских счетов.

RSS: Новости на портале Anti-Malware.ru