



Zerodium предлагает $400 000 за RCE-эксплойты для 0-day в Microsoft Outlook

Zerodium предлагает $400 000 за RCE-эксплойты для 0-day в Microsoft Outlook

Zerodium предлагает $400 000 за RCE-эксплойты для 0-day в Microsoft Outlook

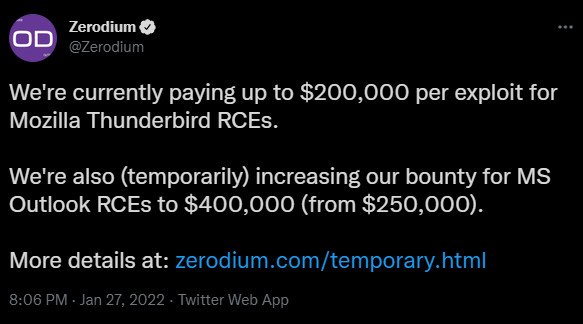
Компания Zerodium, занимающаяся продажей и покупкой эксплойтов, сообщила, что готова заплатить до 400 тысяч долларов за уязвимости нулевого дня (0-day) в почтовом клиенте Microsoft Outlook, позволяющие удалённо выполнить код. В Zerodium отметили, что это временное предложение.

Стандартная цена Zerodium за RCE-баг в Microsoft Outlook равна $250 000, при этом автор должен сопроводить технические детали полностью рабочим эксплойтом, который без сбоев использует описанную брешь.

За 400 тысяч долларов Zerodium рассчитывает получить готовый эксплойт, приводящий к удалённому выполнению кода безо всякого взаимодействия с пользователем. Это так называемый Zero-Click (0-click), который должен сработать в момент, когда Microsoft Outlook получает или загружает письма.

«Мы временно поднимаем сумму вознаграждения за RCE-эксплойт для дыр в Microsoft Outlook — с $250 000 до $400 000. Нас интересуют эксплойты, приводящие к удалённому выполнению кода при получении и загрузке писем в почтовом клиенте. При этом эксплуатация не должна зависеть от действий пользователя — вектор атаки должен работать даже в том случае, если получатель не читал письмо и не открывал вложение», — пишет Zerodium.

Также компания напомнила исследователям в области кибербезопасности, что они могут получить до 200 тысяч долларов за RCE-эксплойты для брешей в Mozilla Thunderbird.


Напомним, что в октябре прошлого года Zerodium предлагала вплоть до 2,5 миллионов долларов за уязвимости нулевого дня в Windows-версиях популярных VPN-клиентов: ExpressVPN, NordVPN и Surfshark.

Подпишитесь на новости

Codex и Kimi провалили задачи после перевода промптов на русский

Попросили ИИ исправить код по-русски, а он сразу же решил обойтись без интернета и начал придумывать решение. Такое поведение заметила автор проекта worklore Валентина Конюхова: в её эксперименте Codex и Kimi K3.1 пропускали поиск, которым пользовались при англоязычных заданиях.

Подробности и методику она опубликовала на Хабре.

Автор провела 1350 прогонов: шесть задач, девять конфигураций агентов, задания на русском и английском (с подсказками и без них). У всех был доступ в интернет.

На одной задаче Codex с низким уровнем рассуждений нашёл нужный формат на форуме и справился во всех пяти англоязычных прогонах.


С русским заданием он ни разу не обратился в Сеть и получил ноль успешных решений. У Kimi K3.1 похожий провал произошёл на задаче с OAuth.

Зато заметка с нужным фактом возвращала результат до пяти успешных результатов из пяти. В среднем подсказки повышали успешность на 33 процентных пункта для английских заданий и на 39 — для русских. Язык самой заметки почти ничего не менял.


Стоит учитывать, что задач в примере было всего шесть, повторов немного, а причину изменения поведения автор не проверяла. Но на всякий случай смотрите в логи, искал ли агент ответ.

RSS: Новости на портале Anti-Malware.ru