



Microsoft рассказала об отражении новой рекордно мощной DDoS — 3,47 Tbps

Microsoft рассказала об отражении новой рекордно мощной DDoS — 3,47 Tbps

Microsoft рассказала об отражении новой рекордно мощной DDoS — 3,47 Tbps

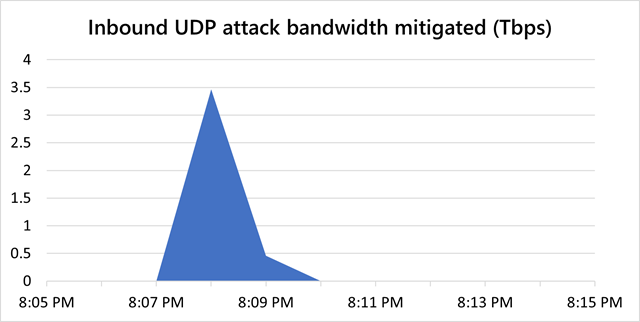
Microsoft сообщила о сдерживании самой мощной на сегодняшний день DDoS-атаки на пользователей облачной платформы Azure. По словам корпорации, этот DDoS отличился мощностью в 3,47 терабит в секунду (Tbps).

После этой крупной атаки последовали ещё две, но уже чуть менее мощные: 3,25 Tbps (на UDP-порты 80 и 443) и 2,55 Tbps (флуд на UDP-порт 443).

«В ноябре Microsoft отразила DDoS-атаку общей мощностью в 3,47 Tbps и числом пакетов, которое доходило до 340 миллионов. В качестве мишени злоумышленники выбрали пользователей Azure из Азии. Мы считаем, что это наиболее мощная атака за всю историю», — объясняют представители техногиганта.

«За организацией этой DDoS-атаки стоят приблизительно 10 тыс. источников из целого ряда стран: США, Китай, Южная Корея, Россия, Таиланд, Индия, Вьетнам, Иран, Индонезия и Тайвань».


Также в корпорации отметили, что кибератака длилась 15 минут и использовала сразу несколько векторов для «UDP-отражения» на порт 80:

  • Simple Service Discovery Protocol (SSDP),
  • Connection-less Lightweight Directory Access Protocol (CLDAP),
  • Domain Name System (DNS),
  • Network Time Protocol (NTP).

Напомним, Microsoft в октябре сообщала о DDoS-атаке мощностью 2,4 Tbps.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru