



Microsoft рассказала об отражении новой рекордно мощной DDoS — 3,47 Tbps

Microsoft рассказала об отражении новой рекордно мощной DDoS — 3,47 Tbps

Microsoft рассказала об отражении новой рекордно мощной DDoS — 3,47 Tbps

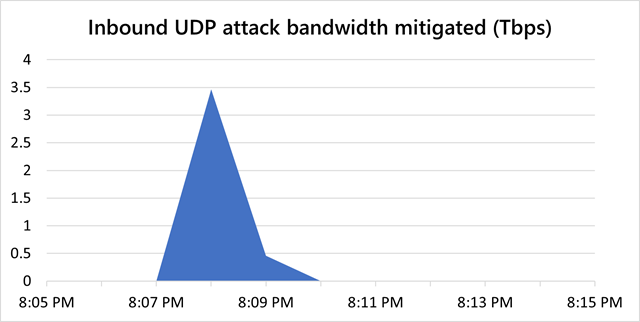
Microsoft сообщила о сдерживании самой мощной на сегодняшний день DDoS-атаки на пользователей облачной платформы Azure. По словам корпорации, этот DDoS отличился мощностью в 3,47 терабит в секунду (Tbps).

После этой крупной атаки последовали ещё две, но уже чуть менее мощные: 3,25 Tbps (на UDP-порты 80 и 443) и 2,55 Tbps (флуд на UDP-порт 443).

«В ноябре Microsoft отразила DDoS-атаку общей мощностью в 3,47 Tbps и числом пакетов, которое доходило до 340 миллионов. В качестве мишени злоумышленники выбрали пользователей Azure из Азии. Мы считаем, что это наиболее мощная атака за всю историю», — объясняют представители техногиганта.

«За организацией этой DDoS-атаки стоят приблизительно 10 тыс. источников из целого ряда стран: США, Китай, Южная Корея, Россия, Таиланд, Индия, Вьетнам, Иран, Индонезия и Тайвань».


Также в корпорации отметили, что кибератака длилась 15 минут и использовала сразу несколько векторов для «UDP-отражения» на порт 80:

  • Simple Service Discovery Protocol (SSDP),
  • Connection-less Lightweight Directory Access Protocol (CLDAP),
  • Domain Name System (DNS),
  • Network Time Protocol (NTP).

Напомним, Microsoft в октябре сообщала о DDoS-атаке мощностью 2,4 Tbps.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru