



Кибервымогатели взламывают крупные Instagram-аккаунты и требуют выкуп

Кибервымогатели взламывают крупные Instagram-аккаунты и требуют выкуп

Кибервымогатели взламывают крупные Instagram-аккаунты и требуют выкуп

Новая фишинговая кампания, на которую наткнулись эксперты Secureworks, нацелена на Instagram-аккаунты крупных компаний и значимых персонажей. Злоумышленники специально выбирают инфлюенсеров с большим количеством подписчиков, чтобы взломать учётные записи, а затем потребовать выкуп за возврат аккаунта.

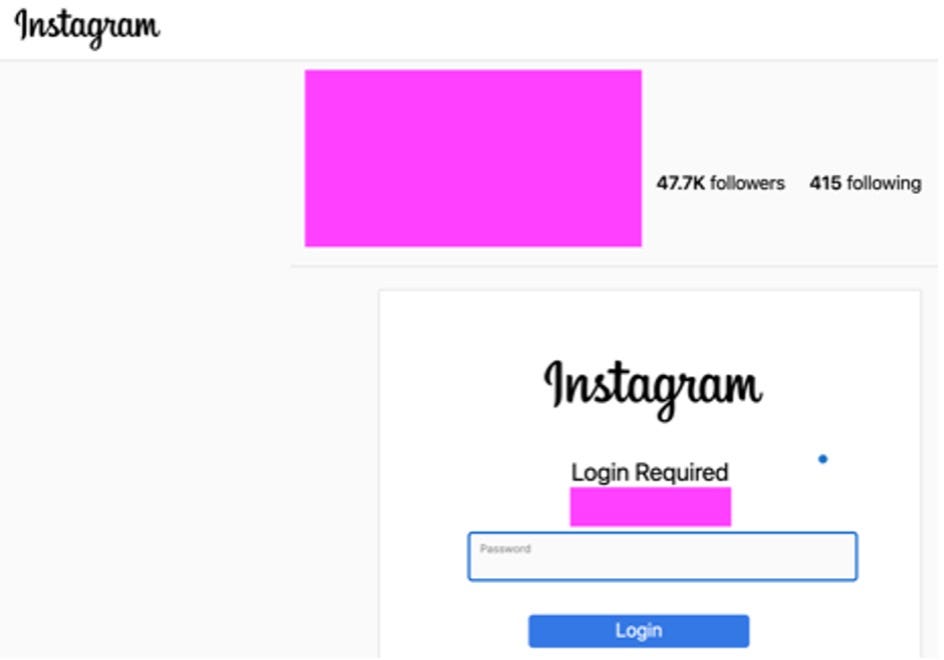
Согласно отчёту исследователей, атака фишеров начинается с отправки сообщения от лица самой социальной сети Instagram, уведомляющем о нарушении авторских прав. В этом сообщении есть ссылка, которая отправляет пользователей на вредоносный сайт, находящийся под контролем операторов кампании.

Уже там владельца аккаунта просят ввести логин и пароль, чтобы аутентифицироваться для проверки информации о возможном нарушении авторских прав. Если пользователь вводит учётные данные, они тут же отправляются в руки злоумышленников.


Далее атакующие максимально оперативно меняют пароль и имя пользователя. Юзернейм после смены будет представлять собой вариации словосочетания «pharabenfarway», после которого будет стоять число подписчиков угнанного аккаунта.

Затем в профиле появляется комментарий: «эта учётная запись предназначена для продажи владельцу». В послании также есть сокращённая WhatsApp ссылка (wa . me) и контактный номер злоумышленника. При клике по ссылке запускается мессенджер с соответствующим чатом.

Кроме того, фишеры отправляют жертве текстовое сообщение на тот номер, который указан в профиле Instagram. После этого следует заключительный этап — обсуждение суммы выкупа, которую законный владелец аккаунта должен заплатить.

По словам Secureworks, телефонные номера злоумышленников говорят о том, что они базируются в России и Турции. В некоторых случаях фишеры требовали 40 тысяч долларов за возврат учётной записи.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru