



Solar Dozor 7.6 блокирует печать конфиденциальных документов в macOS

Solar Dozor 7.6 блокирует печать конфиденциальных документов в macOS

Solar Dozor 7.6 блокирует печать конфиденциальных документов в macOS

Вышла новая версия системы Solar Dozor, предназначенной для защиты от утечек важной информации. В Solar Dozor 7.6 разработчики реализовали интересное нововведение — блокировку печати конфиденциальных документах в операционной системе macOS. Представители «Ростелеком-Солар» назвали эту функцию уникальной для российского рынка.

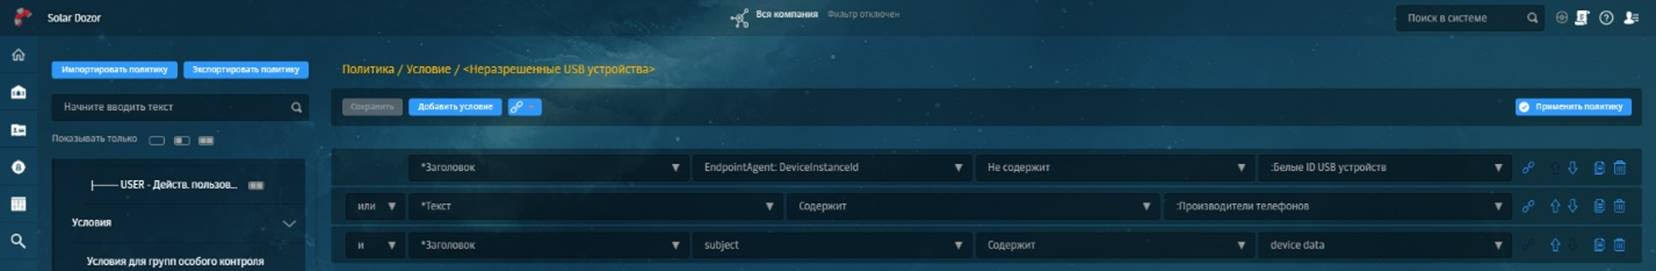
Помимо упомянутой выше функциональности, Solar Dozor 7.6 отметился возможностью мониторить поступление трафика из внешних систем по протоколу ICAP при их интеграции с DLP-решением.

Самое «вкусное» — с версии Solar Dozor 7.6 система защиты от утечек способна контролировать печать документов на компьютерах с macOS, применяя к ним правила политики безопасности. В частности, администратор может заблокировать печать документа, в котором содержатся паспортные данные.

Галина Рябова, директор Центра продуктов Dozor компании «Ростелеком-Солар», отмечает, что сегодня различные серии устройств MacBook составляют немалую часть компьютерного парка многих компаний в России. В этих условиях число DLP-систем, позволяющих контролировать рабочие станции на macOS, крайне мало.

Таким образом, Dozor Endpoint Agent для macOS стал на данный момент единственным агентом для ОС от Apple на российском рынке. По словам Рябовой, теперь заказчики смогут предотвращать утечки конфиденциальной информации через печать при работе с macOS.

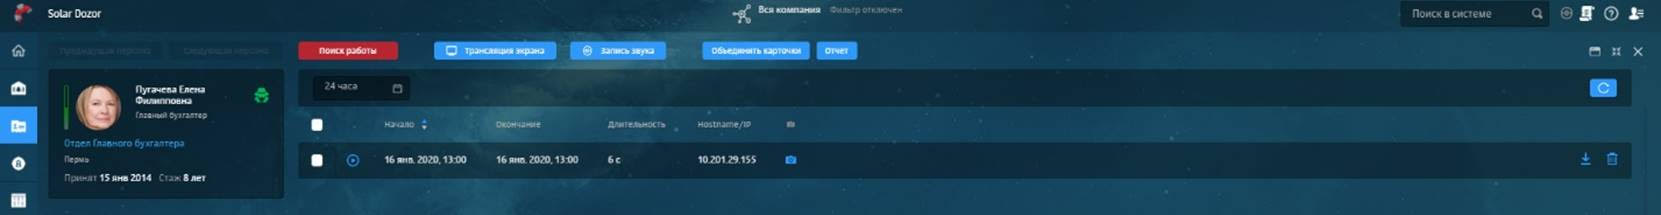
Кроме того, стоит отметить, что в Solar Dozor 7.6 внедрили функцию записи звука с микрофона рабочей станции (есть возможность прослушивать её в максимально приближенном к реальному времени режиме). Это поможет уберечь компанию от действий инсайдеров или более качественно расследовать подобный киберинцидент.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru