



Solar Dozor 7.6 блокирует печать конфиденциальных документов в macOS

Solar Dozor 7.6 блокирует печать конфиденциальных документов в macOS

Solar Dozor 7.6 блокирует печать конфиденциальных документов в macOS

Вышла новая версия системы Solar Dozor, предназначенной для защиты от утечек важной информации. В Solar Dozor 7.6 разработчики реализовали интересное нововведение — блокировку печати конфиденциальных документах в операционной системе macOS. Представители «Ростелеком-Солар» назвали эту функцию уникальной для российского рынка.

Помимо упомянутой выше функциональности, Solar Dozor 7.6 отметился возможностью мониторить поступление трафика из внешних систем по протоколу ICAP при их интеграции с DLP-решением.

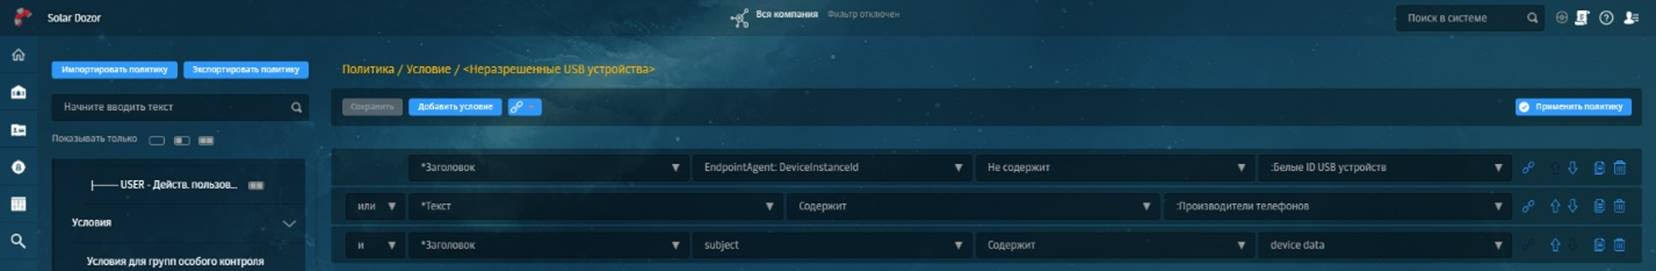
Самое «вкусное» — с версии Solar Dozor 7.6 система защиты от утечек способна контролировать печать документов на компьютерах с macOS, применяя к ним правила политики безопасности. В частности, администратор может заблокировать печать документа, в котором содержатся паспортные данные.

Галина Рябова, директор Центра продуктов Dozor компании «Ростелеком-Солар», отмечает, что сегодня различные серии устройств MacBook составляют немалую часть компьютерного парка многих компаний в России. В этих условиях число DLP-систем, позволяющих контролировать рабочие станции на macOS, крайне мало.

Таким образом, Dozor Endpoint Agent для macOS стал на данный момент единственным агентом для ОС от Apple на российском рынке. По словам Рябовой, теперь заказчики смогут предотвращать утечки конфиденциальной информации через печать при работе с macOS.

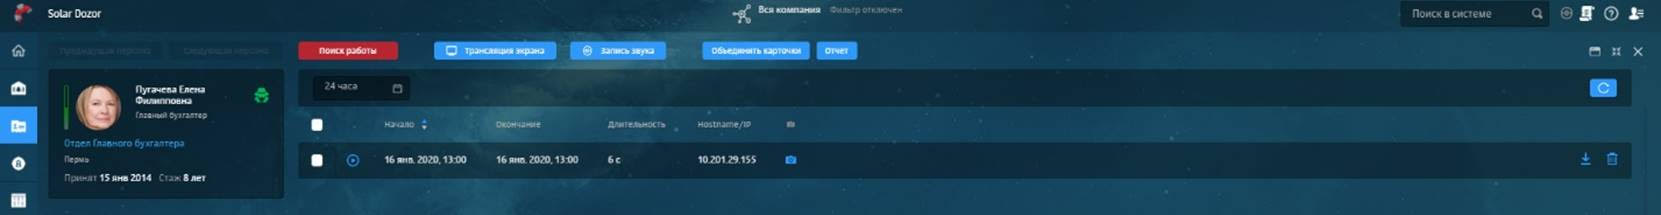
Кроме того, стоит отметить, что в Solar Dozor 7.6 внедрили функцию записи звука с микрофона рабочей станции (есть возможность прослушивать её в максимально приближенном к реальному времени режиме). Это поможет уберечь компанию от действий инсайдеров или более качественно расследовать подобный киберинцидент.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru