



Критические баги в Control Web Panel открывают Linux-серверы для RCE-атак

Критические баги в Control Web Panel открывают Linux-серверы для RCE-атак

Критические баги в Control Web Panel открывают Linux-серверы для RCE-атак

Исследователи в области кибербезопасности рассказали о двух критических уязвимостях в бесплатной панели управления сервером Control Web Panel, которые можно связать с цепочкой эксплойтов для удалённого выполнения кода на затронутых серверах.

Бреши объединили под общим идентификатором CVE-2021-45467. В сущности, это типичная проблема PHP-инъекции, которая возникает в том случае, если злоумышленник заставит веб-приложение раскрыть или запустить определённые файлы на сервере.

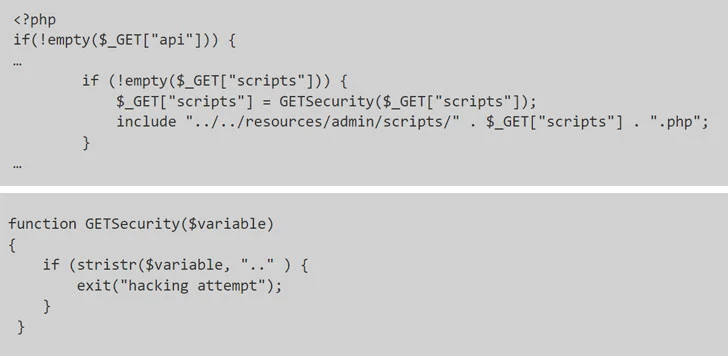
В частности, уязвимость возникает, когда две неаутентифицированные PHP-страницы, используемые в приложении — «/user/login.php» и «/user/index.php» — не могут корректно удостоверить путь к файлу скрипта. О проблеме в безопасности рассказал Паулос Ибело.

Для эксплуатации уязвимости атакующему придётся изменить выражение include, которое используется для включения содержимого одного PHP-файла в другой PHP-файл. Именно так злоумышленник может внедрить вредоносный код с удалённого ресурса.


Эту брешь можно использовать в связке с CVE-2021-45466, что позволит киберпреступнику удалённо получить полный контроль над уязвимым сервером. Хвала разработчикам — они уже выпустили патч в этом месяце, поэтому остаётся только установить его, чтобы защитить серверы от эксплойтов.

Подпишитесь на новости

Забытый ПИН больше не потребует стирать весь Android-смартфон

Google разрабатывает запасной способ разблокировки Android-смартфона через привязанный аккаунт. Новинка может избавить пользователей от нынешнего сурового выбора: вспомнить ПИН или отправить все локальные данные под нож. Сейчас при полностью забытом ПИН-коде, пароле или графическом ключе владельцу обычно остаётся сбросить устройство до заводских настроек.

После этого Google попросит подтвердить право собственности через аккаунт, но фотографии, документы и данные приложений без резервной копии уже никто не вернёт.

В Android 17 QPR2 Beta 5 исследователи обнаружили упоминание функции Unlock with Google Account. Её описание предлагает разблокировать устройство с помощью связанного аккаунта Google, если пользователь забыл ПИН или пароль.

Судя по найденному интерфейсу, запасной вход будет добровольным и по умолчанию отключённым. Пользователю придётся заранее разрешить разблокировку через аккаунт в разделе Device unlock.

Фактически компания может вернуть идею, существовавшую в старых версиях Android. До Android 4.4 включительно забытый графический ключ можно было сбросить с помощью данных аккаунта Google. Позднее такую возможность убрали, оставив пользователям фабричный сброс и защиту Factory Reset Protection.

Однако функция пока не работает даже в тестовой Android 17 QPR2 Beta 5, официального анонса от Google нет, а найденный в коде механизм может измениться или вообще не добраться до релиза.

RSS: Новости на портале Anti-Malware.ru