



RCE-баг в Dark Souls 3 позволяет получить контроль над компьютером геймера

RCE-баг в Dark Souls 3 позволяет получить контроль над компьютером геймера

RCE-баг в Dark Souls 3 позволяет получить контроль над компьютером геймера

В популярной видеоигре Dark Souls 3 нашли опасную уязвимость, способную привести к удалённому выполнению кода на компьютерах геймеров. По словам специалистов, эксплуатация бреши позволит атакующим получить полный контроль над устройствами пользователей.

Согласно сообщению Dexerto, уязвимость опасна только для онлайн-игроков, но при этом она может также затрагивать Dark Souls, Dark Souls 2 и даже готовящуюся к выходу Elden Ring.

Судя по всему, для бреши уже есть рабочий эксплойт, который можно было наблюдать в действии на стриме одного из пользователей Twitch — The__Grim__Sleeper. На отметке в 1:20:22 игра вылетает, а The__Grim__Sleeper слышит голос программы Microsoft, переводящей текст в речь, критикующий его стиль игры.

Позже стример сообщил о несанкционированном запуске оболочки Microsoft PowerShell, что может указывать на то, что некий «хакер» выполнил скрипт, который и привёл к активации софта для перевода текста в речь.

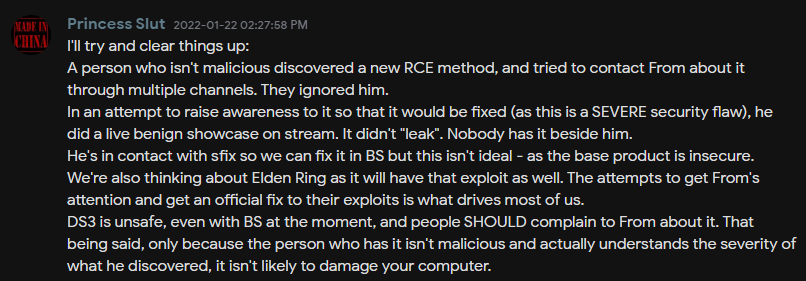
К счастью, у этого «хакера» не было намерения использовать уязвимость в злонамеренных целях, судя по опубликованному скриншоту в Discord-канале SpeedSouls. По словам самого «хакера», он пытался связаться с представителями компании FromSoftware, разрабатывающей Dark Souls, и сообщить им об уязвимости, но столкнулся с полным игнором.


Тогда, чтобы как-то привлечь внимание к проблеме, находчивый исследователь начал эксплуатировать брешь на стримах популярных геймеров. Если бы это был реальный киберпреступник, компьютеры многих игроков могли оказаться в опасности. Пока любителям серии Dark Souls остаётся ждать официального патча. Возможно, стоит каждый раз взвешивать необходимость выхода в онлайн.

Подпишитесь на новости

Google Play Store готовит отдельный раздел для приложений, созданных ИИ

Google, похоже, решила превратить вайб-кодинг из развлечения для энтузиастов в полноценный конвейер Android-приложений. В коде Play Store обнаружили новый раздел Your creations, где пользователи смогут находить проекты, созданные с помощью Google AI Studio.

Следы функции появились в версии Google Play 53.2.23-34. Новый пункт размещён на экране Manage apps & device и ведёт к персональной коллекции ИИ-приложений. Пока кнопка Try it now просто открывает мобильную версию AI Studio в браузере.

О находке сообщает Android Authority, изучившая код приложения. Авторы предполагают, что позднее ссылка может вести в Gemini: Google ранее отказалась от отдельного мобильного клиента AI Studio и решила встроить его инструменты создания приложений прямо в своего ИИ-ассистента.



Сейчас разработанный в AI Studio проект можно выгрузить и установить вручную либо отправить в Google Play через Play Console. Второй путь требует регистрации разработчика, тестирования и прохождения стандартной процедуры публикации. Your creations может стать промежуточным вариантом — аккуратным каталогом личных экспериментов.

Интерфейс также упоминает возможность поделиться со всеми. Вот здесь начинается самое интересное: пока непонятно, смогут ли другие пользователи устанавливать такие приложения и придётся ли ИИ-самоделкам проходить обычную проверку Play Store.

Если Google действительно упростит публичное распространение, компании придётся разобраться с разрешениями, вредоносным кодом, копированием чужих проектов и авторами, которые понятия не имеют, что именно сгенерировала нейросеть.

Функция пока не запущена, а Google её официально не анонсировала. APK-разбор показывает лишь экспериментальный интерфейс, который может измениться или исчезнуть.

RSS: Новости на портале Anti-Malware.ru