



RCE-баг в Dark Souls 3 позволяет получить контроль над компьютером геймера

RCE-баг в Dark Souls 3 позволяет получить контроль над компьютером геймера

RCE-баг в Dark Souls 3 позволяет получить контроль над компьютером геймера

В популярной видеоигре Dark Souls 3 нашли опасную уязвимость, способную привести к удалённому выполнению кода на компьютерах геймеров. По словам специалистов, эксплуатация бреши позволит атакующим получить полный контроль над устройствами пользователей.

Согласно сообщению Dexerto, уязвимость опасна только для онлайн-игроков, но при этом она может также затрагивать Dark Souls, Dark Souls 2 и даже готовящуюся к выходу Elden Ring.

Судя по всему, для бреши уже есть рабочий эксплойт, который можно было наблюдать в действии на стриме одного из пользователей Twitch — The__Grim__Sleeper. На отметке в 1:20:22 игра вылетает, а The__Grim__Sleeper слышит голос программы Microsoft, переводящей текст в речь, критикующий его стиль игры.

Позже стример сообщил о несанкционированном запуске оболочки Microsoft PowerShell, что может указывать на то, что некий «хакер» выполнил скрипт, который и привёл к активации софта для перевода текста в речь.

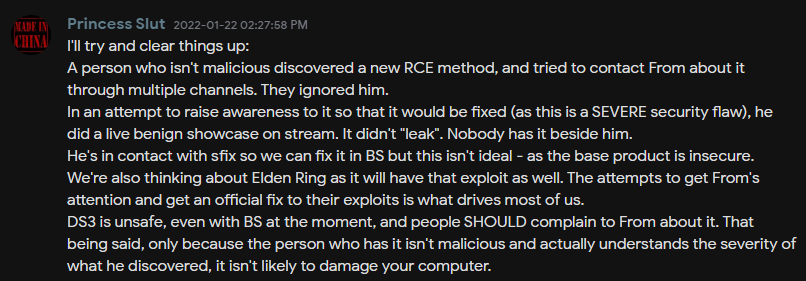
К счастью, у этого «хакера» не было намерения использовать уязвимость в злонамеренных целях, судя по опубликованному скриншоту в Discord-канале SpeedSouls. По словам самого «хакера», он пытался связаться с представителями компании FromSoftware, разрабатывающей Dark Souls, и сообщить им об уязвимости, но столкнулся с полным игнором.


Тогда, чтобы как-то привлечь внимание к проблеме, находчивый исследователь начал эксплуатировать брешь на стримах популярных геймеров. Если бы это был реальный киберпреступник, компьютеры многих игроков могли оказаться в опасности. Пока любителям серии Dark Souls остаётся ждать официального патча. Возможно, стоит каждый раз взвешивать необходимость выхода в онлайн.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru