



Вредонос BHUNT охотится за криптокошельками и использует подпись CCleaner

Вредонос BHUNT охотится за криптокошельками и использует подпись CCleaner

Вредонос BHUNT охотится за криптокошельками и использует подпись CCleaner

Эксперты рассказали о новом модульном вредоносе BHUNT, который крадёт связанные с криптокошельками данные. Имена пользователей, пароли и фразы для защиты аккаунта — всё это интересует операторов зловреда. Особенно эксперты отмечают умение BHUNT оставаться незамеченным.

Новую вредоносную программу проанализировали специалисты Bitdefender, по словам которых BHUNT очень тщательно упакован и зашифрован при помощи Themida и VMProtect. Это затрудняет обратный инжиниринг и изучение семпла зловреда.

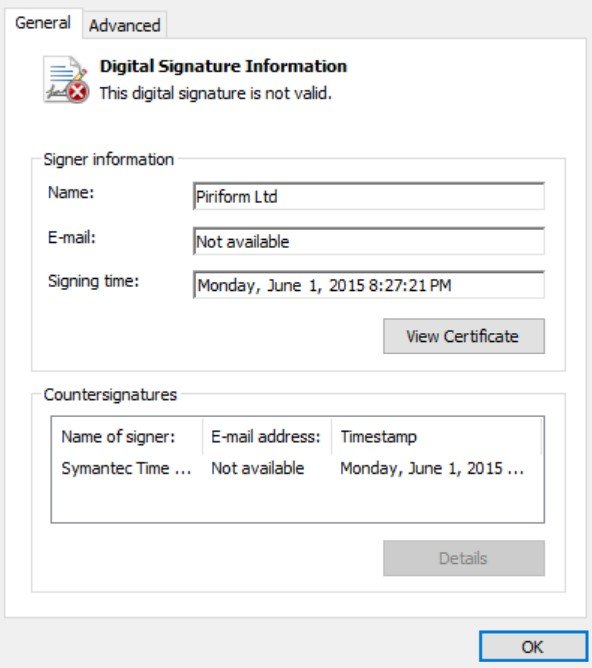
Исполняемый файл BHUNT имеет цифровую подпись, украденную у Piriform, разработчика популярного софта для очистки системы — CCleaner. Тем не менее подпись всё равно остаётся невалидной, поскольку злоумышленники скопировали её со стороннего исполняемого файла.


Как отметили в Bitdefender, BHUNT доставляется в систему жертву с помощью загрузок KMSpico (популярная утилита для нелегальной активации Windows), после чего внедряется в процесс explorer.exe. Главный компонент вредоноса — mscrlib.exe — используется для извлечения модулей на заражённой машине.

Каждый такой модуль разработан под конкретную задачу: кража криптовалютных кошельков, кража паролей и т. п. Всего исследователи насчитали пять составляющих:

  • blackjack — крадёт содержимое криптокошельков, шифрует его base-64 и загружает на командный сервер (C2).
  • chaos_crew — загружает пейлоады.
  • golden7 — крадёт пароли из буфера обмена и загружает их на C2.
  • Sweet_Bonanza — крадёт информацию из браузеров Chrome, IE, Firefox, Opera и Safari.
  • mrpropper — заметает следы.
Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru