



Вредонос BHUNT охотится за криптокошельками и использует подпись CCleaner

Вредонос BHUNT охотится за криптокошельками и использует подпись CCleaner

Вредонос BHUNT охотится за криптокошельками и использует подпись CCleaner

Эксперты рассказали о новом модульном вредоносе BHUNT, который крадёт связанные с криптокошельками данные. Имена пользователей, пароли и фразы для защиты аккаунта — всё это интересует операторов зловреда. Особенно эксперты отмечают умение BHUNT оставаться незамеченным.

Новую вредоносную программу проанализировали специалисты Bitdefender, по словам которых BHUNT очень тщательно упакован и зашифрован при помощи Themida и VMProtect. Это затрудняет обратный инжиниринг и изучение семпла зловреда.

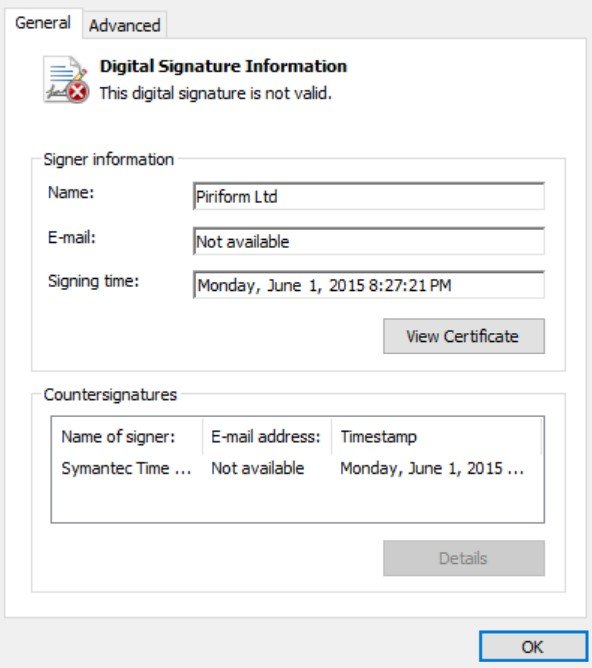
Исполняемый файл BHUNT имеет цифровую подпись, украденную у Piriform, разработчика популярного софта для очистки системы — CCleaner. Тем не менее подпись всё равно остаётся невалидной, поскольку злоумышленники скопировали её со стороннего исполняемого файла.


Как отметили в Bitdefender, BHUNT доставляется в систему жертву с помощью загрузок KMSpico (популярная утилита для нелегальной активации Windows), после чего внедряется в процесс explorer.exe. Главный компонент вредоноса — mscrlib.exe — используется для извлечения модулей на заражённой машине.

Каждый такой модуль разработан под конкретную задачу: кража криптовалютных кошельков, кража паролей и т. п. Всего исследователи насчитали пять составляющих:

  • blackjack — крадёт содержимое криптокошельков, шифрует его base-64 и загружает на командный сервер (C2).
  • chaos_crew — загружает пейлоады.
  • golden7 — крадёт пароли из буфера обмена и загружает их на C2.
  • Sweet_Bonanza — крадёт информацию из браузеров Chrome, IE, Firefox, Opera и Safari.
  • mrpropper — заметает следы.
Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru