



Вредонос BHUNT охотится за криптокошельками и использует подпись CCleaner

Вредонос BHUNT охотится за криптокошельками и использует подпись CCleaner

Вредонос BHUNT охотится за криптокошельками и использует подпись CCleaner

Эксперты рассказали о новом модульном вредоносе BHUNT, который крадёт связанные с криптокошельками данные. Имена пользователей, пароли и фразы для защиты аккаунта — всё это интересует операторов зловреда. Особенно эксперты отмечают умение BHUNT оставаться незамеченным.

Новую вредоносную программу проанализировали специалисты Bitdefender, по словам которых BHUNT очень тщательно упакован и зашифрован при помощи Themida и VMProtect. Это затрудняет обратный инжиниринг и изучение семпла зловреда.

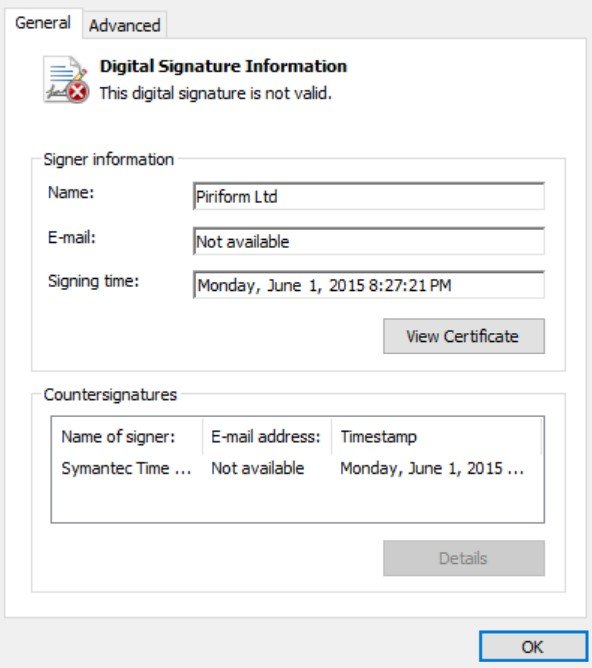
Исполняемый файл BHUNT имеет цифровую подпись, украденную у Piriform, разработчика популярного софта для очистки системы — CCleaner. Тем не менее подпись всё равно остаётся невалидной, поскольку злоумышленники скопировали её со стороннего исполняемого файла.


Как отметили в Bitdefender, BHUNT доставляется в систему жертву с помощью загрузок KMSpico (популярная утилита для нелегальной активации Windows), после чего внедряется в процесс explorer.exe. Главный компонент вредоноса — mscrlib.exe — используется для извлечения модулей на заражённой машине.

Каждый такой модуль разработан под конкретную задачу: кража криптовалютных кошельков, кража паролей и т. п. Всего исследователи насчитали пять составляющих:

  • blackjack — крадёт содержимое криптокошельков, шифрует его base-64 и загружает на командный сервер (C2).
  • chaos_crew — загружает пейлоады.
  • golden7 — крадёт пароли из буфера обмена и загружает их на C2.
  • Sweet_Bonanza — крадёт информацию из браузеров Chrome, IE, Firefox, Opera и Safari.
  • mrpropper — заметает следы.
Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru