



DHL, Microsoft и WhatsApp стали любимыми брендами фишеров

DHL, Microsoft и WhatsApp стали любимыми брендами фишеров

DHL, Microsoft и WhatsApp стали любимыми брендами фишеров

Международная компания DHL, занимающаяся экспресс-доставкой грузов и документов, подвинула Microsoft и стала любимым брендом киберпреступников для имитации в фишинговых атаках. Такую статистику аналитики Check Point собрали за четвёртый квартал 2021 года.

Таким образом, Microsoft расположилась на втором месте, а Google — на четвёртом. Судя по всему, этому результату не стоит удивляться, ведь на IV квартал каждого года приходится и «чёрная пятница», и «киберпонедельник», и сезон рождественских подарков.

DHL каждый год обслуживает более 1,6 миллиарда посылок, поэтому у имитирующих этот бренд фишеров есть реальный шанс охватить большое количество пользователей, ведь многие ждут посылки и подарки.

Как правило, приманки касаются проблем на таможне, при которых от получателя якобы требуются определённые действия. В этом случае злоумышленники предлагают просмотреть вложенный в письмо документ или пройти по ссылке.

Как выяснили специалисты Check Point, за четвёртый квартал 2021 года топ-10 брендов, чаще всего фигурирующих в фишинговых атаках, выглядит так:

  1. DHL (встречается в 23% фишинговых атак по всему миру)
  2. Microsoft (20%)
  3. WhatsApp (11%)
  4. Google (10%)
  5. LinkedIn (8%)
  6. Amazon (4%)
  7. FedEx (3%)
  8. Roblox (3%)
  9. Paypal (2%)
  10. Apple (2%)

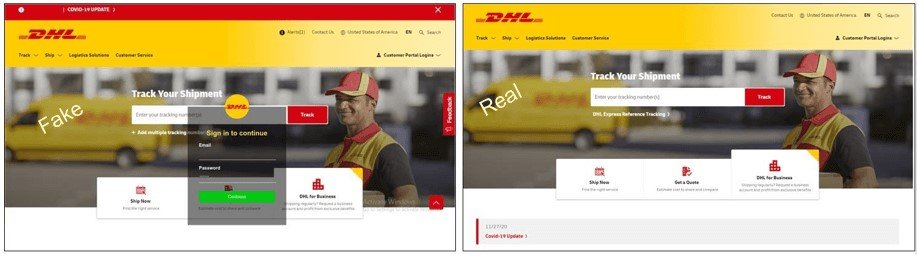
Помимо этого, киберпреступники создают вредоносные копии официального сайта DHL. С первого взгляда — похоже, однако есть ряд признаков, по которым можно отличить сомнительный клон:

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru