



Активность Linux-вредоносов выросла на 35% в 2021 году

Активность Linux-вредоносов выросла на 35% в 2021 году

Активность Linux-вредоносов выросла на 35% в 2021 году

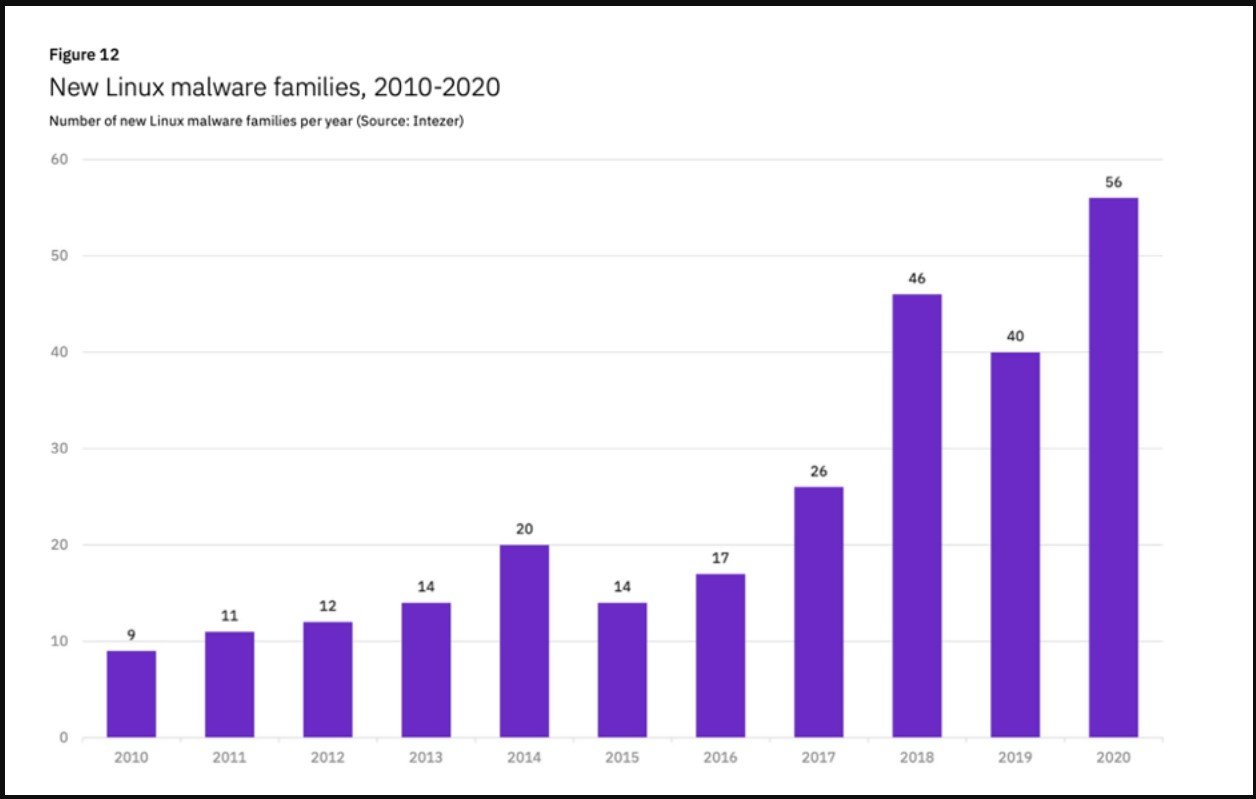
Число атак вредоносных программ на системы Linux выросло на 35% в 2021 году. Основную часть этого прироста составили попытки скомпрометировать IoT-устройства для организации DDoS. Такую статистику опубликовали исследователи из Crowdstrike.

Как правило, стандартное «умное» устройство работает на какой-либо версии Linux, функциональность которой урезана для выполнения строго определённых задач. Тем не менее, если злоумышленники объединят такие девайсы в ботнет, они смогут запустить мощную DDoS-атаку, которая будет проблемой даже для хорошо защищённой инфраструктуры.

Помимо самого DDoS, IoT-устройства могут использоваться для майнинга криптовалюты, облегчать массовые рассылки спама, выступать в качестве командных серверов и даже входных точек в корпоративную сеть.

Проанализировав подобные кибератаки за 2021 год, специалисты Crowdstrike выделили следующие интересные моменты:

  1. В сравнении с 2020-м в прошлом году был зафиксирован рост активности Linux-вредоносов на 35%.
  2. Самыми активными семействами стали XorDDoS, Mirai и Mozi — за ними числится около 21% от общего числа атак на Linux в 2021 году.
  3. Количество семплов Mozi, кстати, увеличилось в десять, если сравнивать 2020 и 2021 годы.
  4. Активность XorDDoS в прошлом году тоже выросла на 123%.

Подпишитесь на новости

Российское ПО должно дружить: РОСА и Ideco договорились о сотрудничестве

Собрать инфраструктуру из отечественных продуктов — полдела. Нужно ещё убедиться, что они нормально работают вместе. НТЦ ИТ РОСА и Ideco подписали соглашение о технологическом сотрудничестве, чтобы исследовать совместимость своих решений и сценарии их использования в единых комплексах.

РОСА разрабатывает российские ИТ-платформы, Ideco — средства информационной безопасности.

Компании планируют обмениваться технической информацией, консультировать друг друга и участвовать в совместных практических проектах. Главная задача — заранее разбираться с взаимодействием продуктов, чтобы технологические сюрпризы не доставались заказчику уже после внедрения.

В РОСА подчёркивают: бизнесу недостаточно набора решений, каждое из которых хорошо выполняет свою задачу. Операционные системы, инфраструктурные сервисы и средства защиты должны предсказуемо взаимодействовать между собой.

Ideco, в свою очередь, намерена прорабатывать встраивание средств сетевой безопасности в российскую инфраструктуру. Совместные сценарии рассчитаны на корпоративных и государственных заказчиков, а также промышленные предприятия.

Пока соглашение задаёт направление работы: конкретные проекты и условия их реализации партнёры будут определять отдельно.

RSS: Новости на портале Anti-Malware.ru