



Активность Linux-вредоносов выросла на 35% в 2021 году

Активность Linux-вредоносов выросла на 35% в 2021 году

Активность Linux-вредоносов выросла на 35% в 2021 году

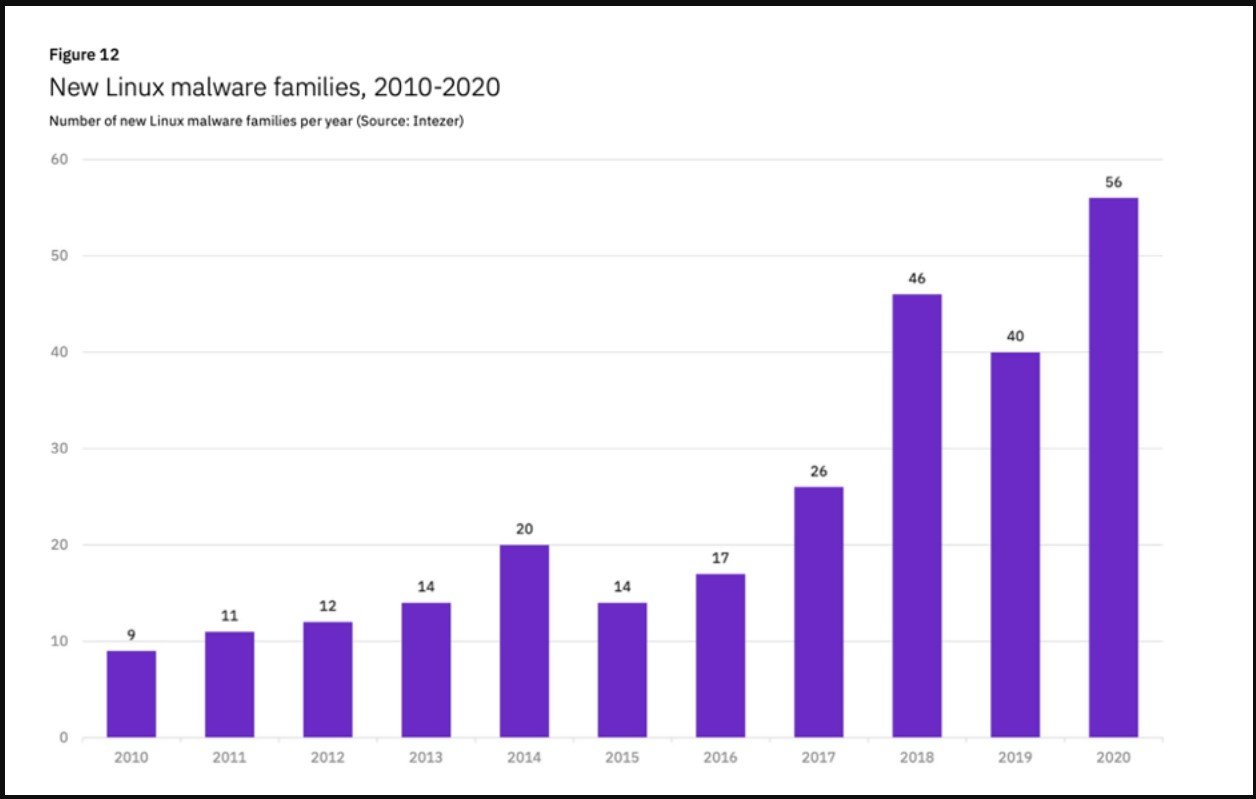
Число атак вредоносных программ на системы Linux выросло на 35% в 2021 году. Основную часть этого прироста составили попытки скомпрометировать IoT-устройства для организации DDoS. Такую статистику опубликовали исследователи из Crowdstrike.

Как правило, стандартное «умное» устройство работает на какой-либо версии Linux, функциональность которой урезана для выполнения строго определённых задач. Тем не менее, если злоумышленники объединят такие девайсы в ботнет, они смогут запустить мощную DDoS-атаку, которая будет проблемой даже для хорошо защищённой инфраструктуры.

Помимо самого DDoS, IoT-устройства могут использоваться для майнинга криптовалюты, облегчать массовые рассылки спама, выступать в качестве командных серверов и даже входных точек в корпоративную сеть.

Проанализировав подобные кибератаки за 2021 год, специалисты Crowdstrike выделили следующие интересные моменты:

  1. В сравнении с 2020-м в прошлом году был зафиксирован рост активности Linux-вредоносов на 35%.
  2. Самыми активными семействами стали XorDDoS, Mirai и Mozi — за ними числится около 21% от общего числа атак на Linux в 2021 году.
  3. Количество семплов Mozi, кстати, увеличилось в десять, если сравнивать 2020 и 2021 годы.
  4. Активность XorDDoS в прошлом году тоже выросла на 123%.

Подпишитесь на новости

Госуслуги позволят отзывать согласия на обработку данных

Нажали «Согласен», подписали бумагу и забыли, кому разрешили обрабатывать свои данные? Минцифры предлагает собрать такие разрешения на единой платформе в «Госуслугах». Инициатива входит в третий пакет мер против кибермошенников.

Законопроект опубликован для общественного обсуждения. На платформе гражданин сможет увидеть согласия, которые ранее выдавал онлайн и офлайн.

По замыслу ведомства, сервис позволит узнать, кто, как и зачем обрабатывает персональные данные. У привычной галочки появится история, которую можно проверить.

Посмотреть список — только часть идеи. Пользователям также хотят дать возможность отзывать ранее выданные согласия и сообщать о возможных нарушениях в уполномоченные органы.

Срок запуска и подробности переноса старых согласий в опубликованном описании инициативы не названы. Главная задача будущего сервиса — сделать отношения с обработчиками данных понятнее.

RSS: Новости на портале Anti-Malware.ru