



Активность Linux-вредоносов выросла на 35% в 2021 году

Активность Linux-вредоносов выросла на 35% в 2021 году

Активность Linux-вредоносов выросла на 35% в 2021 году

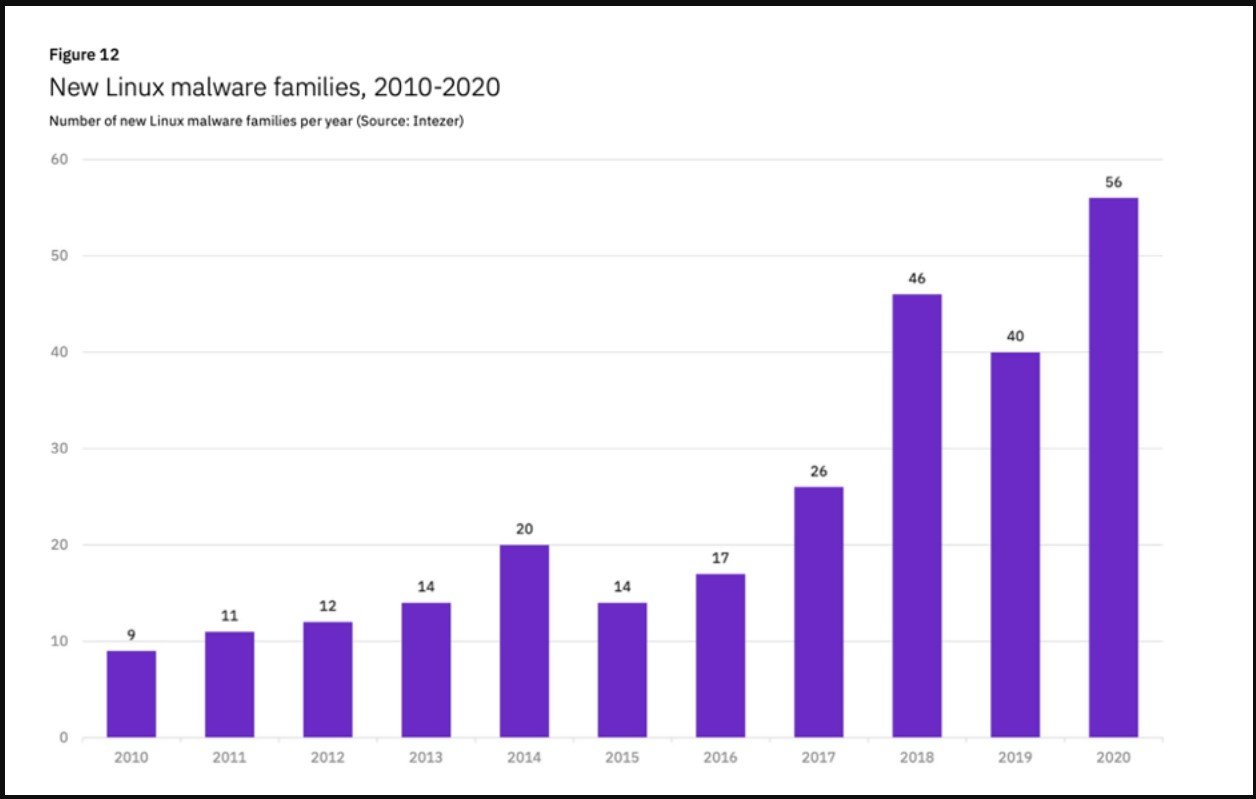
Число атак вредоносных программ на системы Linux выросло на 35% в 2021 году. Основную часть этого прироста составили попытки скомпрометировать IoT-устройства для организации DDoS. Такую статистику опубликовали исследователи из Crowdstrike.

Как правило, стандартное «умное» устройство работает на какой-либо версии Linux, функциональность которой урезана для выполнения строго определённых задач. Тем не менее, если злоумышленники объединят такие девайсы в ботнет, они смогут запустить мощную DDoS-атаку, которая будет проблемой даже для хорошо защищённой инфраструктуры.

Помимо самого DDoS, IoT-устройства могут использоваться для майнинга криптовалюты, облегчать массовые рассылки спама, выступать в качестве командных серверов и даже входных точек в корпоративную сеть.

Проанализировав подобные кибератаки за 2021 год, специалисты Crowdstrike выделили следующие интересные моменты:

  1. В сравнении с 2020-м в прошлом году был зафиксирован рост активности Linux-вредоносов на 35%.
  2. Самыми активными семействами стали XorDDoS, Mirai и Mozi — за ними числится около 21% от общего числа атак на Linux в 2021 году.
  3. Количество семплов Mozi, кстати, увеличилось в десять, если сравнивать 2020 и 2021 годы.
  4. Активность XorDDoS в прошлом году тоже выросла на 123%.

Подпишитесь на новости

Не просто стойка с GPU: в России собрали ПАК для корпоративного ИИ

«Лаборатория Числитель» и «Информзащита» представили программно-аппаратный комплекс, который должен помочь крупным компаниям перейти от вечных ИИ-пилотов к нормальной промышленной эксплуатации моделей. Решение анонсировали на форуме TNF-2026.

В основе ПАК — высокопроизводительный ML-кластер и российская платформа контейнеризации «Штурвал». Но создатели подчёркивают: это не очередная дорогая стойка с GPU, на которой каждый проект приходится собирать руками.

Комплекс превращает вычислительные мощности в единый управляемый ресурс. ML-специалист запускает задачу, а платформа сама выделяет CPU и GPU, поднимает нужное окружение, подключает хранилище, запускает обучение и масштабирует нагрузку. Для автоматизации используются Kubernetes и инструменты MLOps, включая Kubeflow, MLflow и model serving.

Архитектура состоит из четырёх уровней: аппаратной инфраструктуры, платформы «Штурвал», MLOps-стека и прикладных ИИ-сервисов — от прогнозирования и аналитики до корпоративных ассистентов. Вокруг ядра работают IAM/SSO, объектное хранилище, реестр образов, CI/CD, мониторинг и аудит.

Заказчики получают единый пул вычислительных ресурсов, изоляцию проектов, централизованное управление доступами и полный жизненный цикл моделей — от эксперимента до публикации и обновления. При этом ML-инструменты не лезут напрямую в железо, а получают инфраструктуру как сервис.

Как сообщается в публикации о проекте, архитектура уже прошла промышленную эксплуатацию у крупного государственного заказчика.

RSS: Новости на портале Anti-Malware.ru