



Мошенники создали 8 тыс. доменов для торговли акциями и криптовалютой

Мошенники создали 8 тыс. доменов для торговли акциями и криптовалютой

Мошенники создали 8 тыс. доменов для торговли акциями и криптовалютой

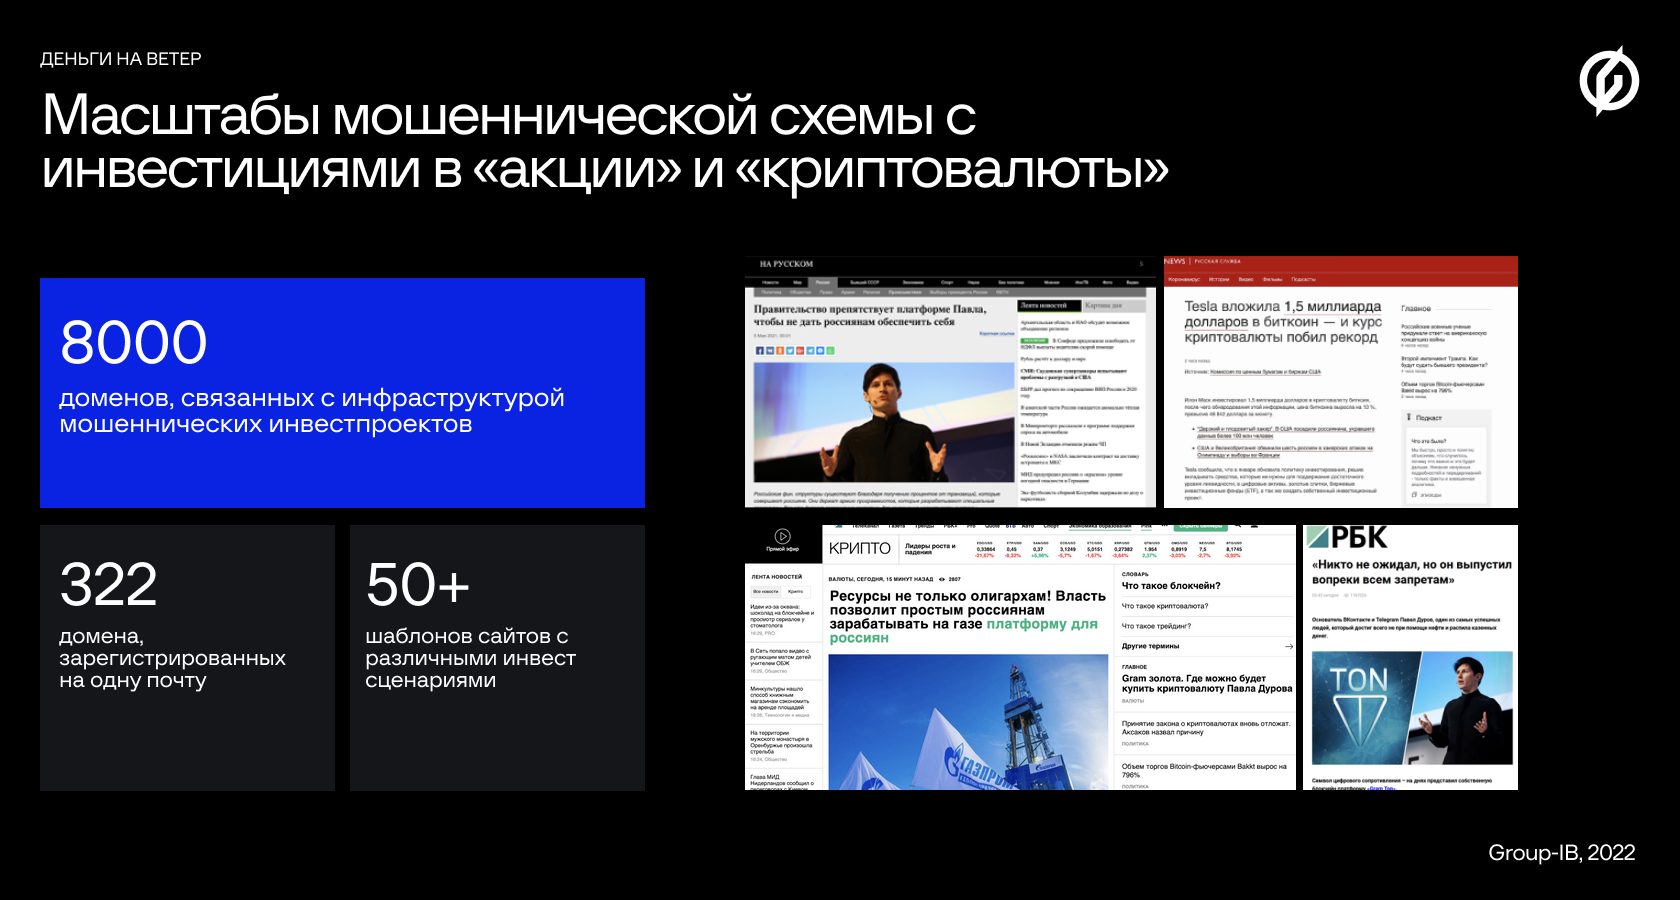
Специалисты компании Group-IB, изучившие активность мошеннических инвестиционных проектов, выявили более 50 различных схем и 8 тысяч доменов, связанных с продажей акций и цифровой валюты.

Эта деятельность рассчитана на тех, кто хочет быстро разбогатеть. Всем желающим предлагают вложить средства в криптовалюту и акции нефтегазовых компаний, а заканчивается всё потерей денег и данных банковских карт.

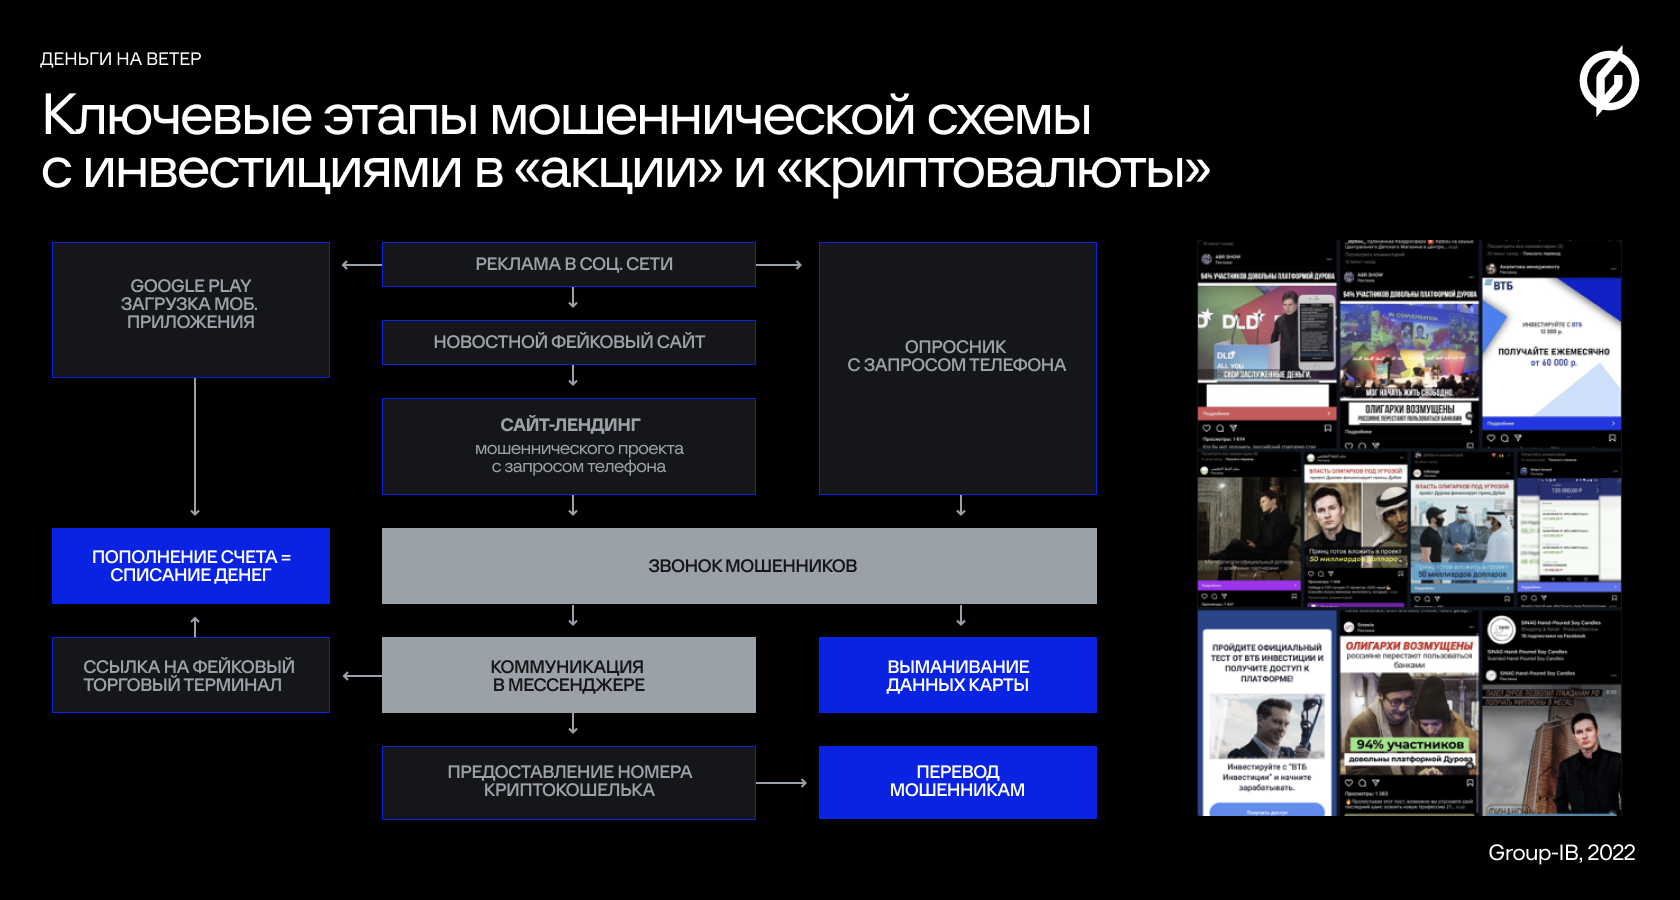
Как отметили в Group-IB, кибермошенникам полюбились так называемые гибридные схемы, в которых помимо традиционного фишинга используются поддельные мобильные приложения, выступающие в качестве терминалов, и даже звонки «личных консультантов».

Резкий скачок активности таких лжеинвесторов эксперты центра CERT-GIB зафиксировали в начале 2021 года. По данным исследователей, за последние девять месяцев число подобных доменов увеличилось на 163%.


За весь период наблюдения Group-IB отметила более 8000 доменов, участвовавших в мошеннических схемах. В период с июня по июль 2021 года только один злоумышленник (с одного адреса электронной почты) зарегистрировал 322 домена.

Также эксперты выявили более 50 шаблонов посадочных веб-страниц, на которых описывались различные инвестиционные сценарии. Попавшись на эту уловку и купив биткоины под видом инвестиций, группа из 150 человек потеряла около 300 миллионов рублей.


Лендинг-страницы злоумышленники оформляют без особых изысков, опираясь на стиль всем известных новостных ресурсов: «Россия-24», Russia Today или РБК. Потенциальную жертву пытались заставить поверить в инвестиционные схемы, обещая фантастические заработки — от 300 000 до 10 000 000 рублей в месяц.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru