



Мошенники создали 8 тыс. доменов для торговли акциями и криптовалютой

Мошенники создали 8 тыс. доменов для торговли акциями и криптовалютой

Мошенники создали 8 тыс. доменов для торговли акциями и криптовалютой

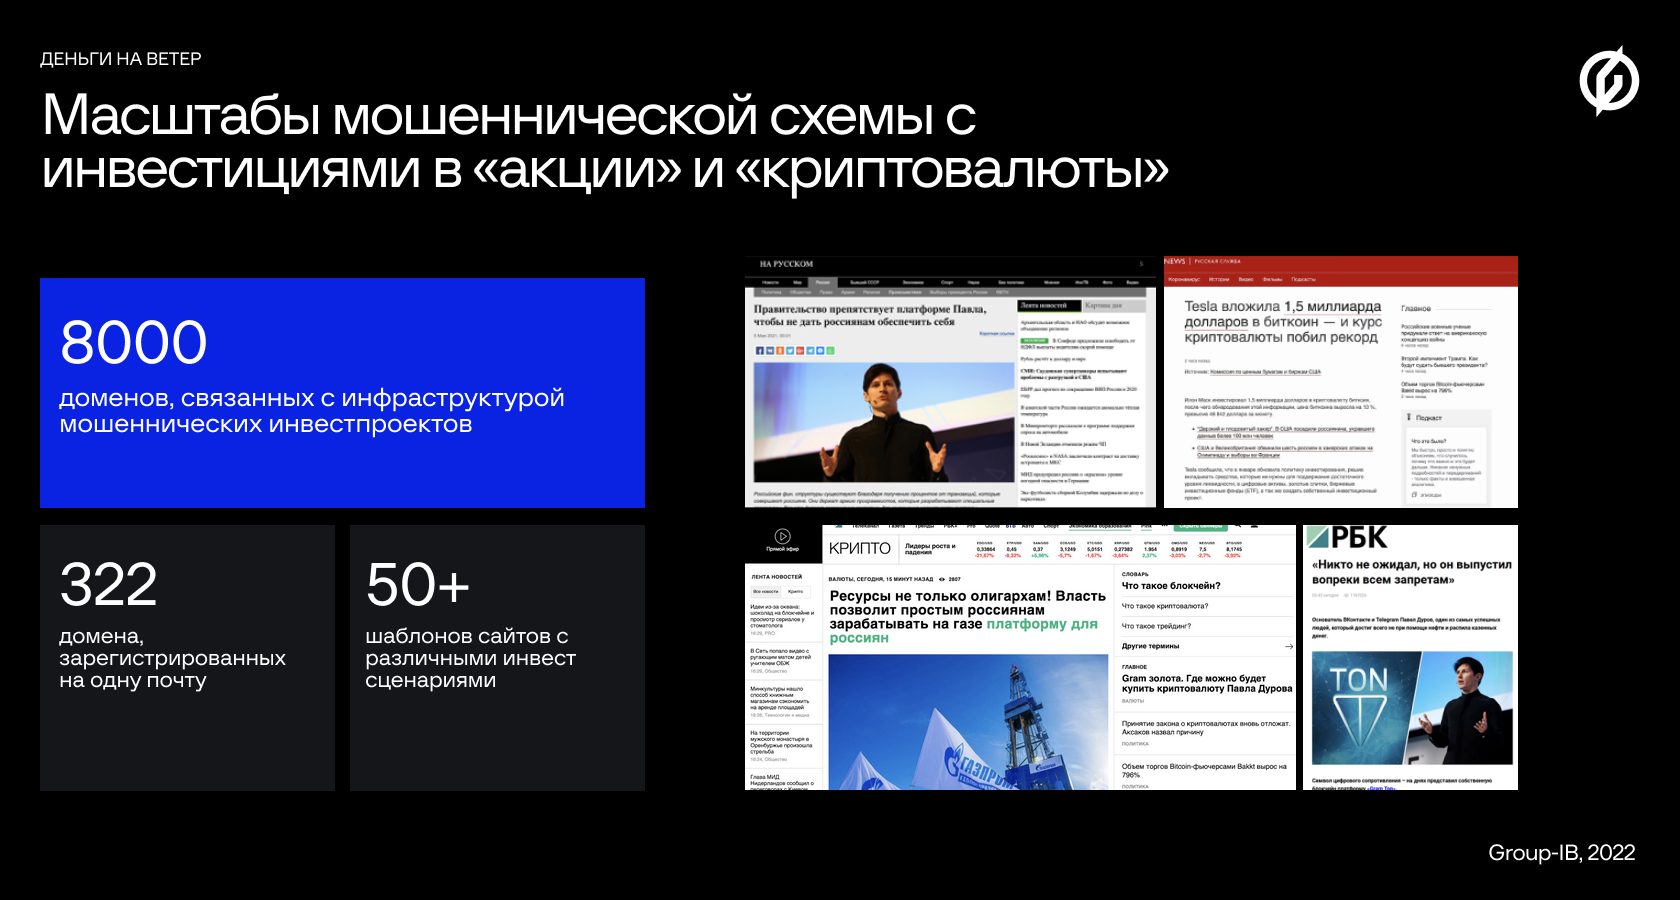
Специалисты компании Group-IB, изучившие активность мошеннических инвестиционных проектов, выявили более 50 различных схем и 8 тысяч доменов, связанных с продажей акций и цифровой валюты.

Эта деятельность рассчитана на тех, кто хочет быстро разбогатеть. Всем желающим предлагают вложить средства в криптовалюту и акции нефтегазовых компаний, а заканчивается всё потерей денег и данных банковских карт.

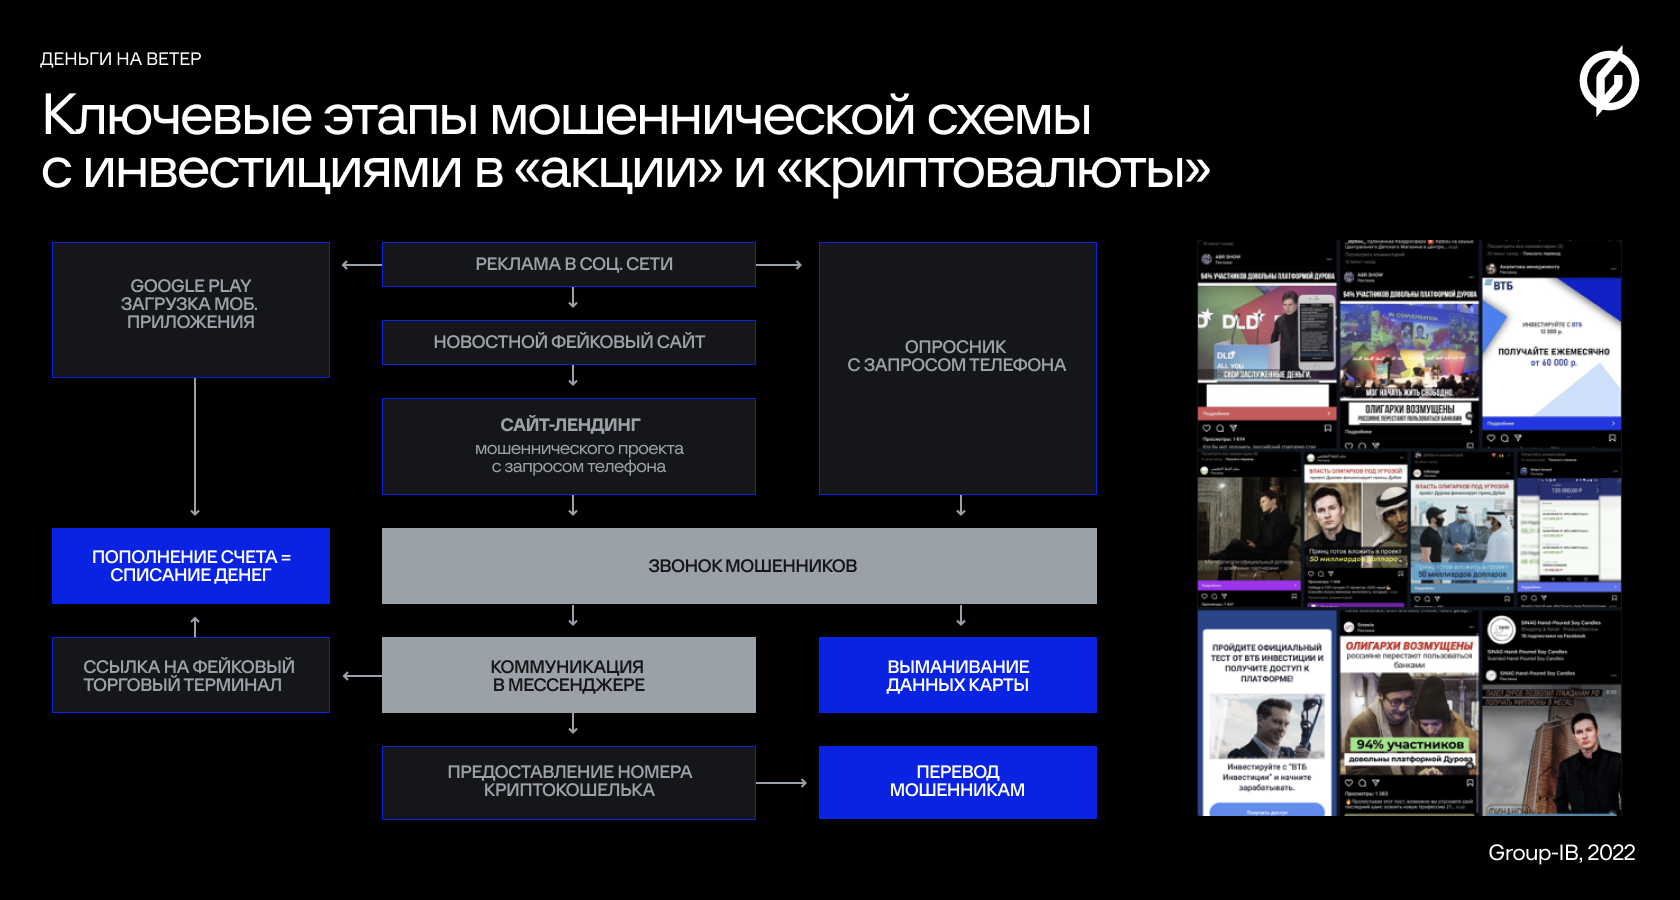
Как отметили в Group-IB, кибермошенникам полюбились так называемые гибридные схемы, в которых помимо традиционного фишинга используются поддельные мобильные приложения, выступающие в качестве терминалов, и даже звонки «личных консультантов».

Резкий скачок активности таких лжеинвесторов эксперты центра CERT-GIB зафиксировали в начале 2021 года. По данным исследователей, за последние девять месяцев число подобных доменов увеличилось на 163%.


За весь период наблюдения Group-IB отметила более 8000 доменов, участвовавших в мошеннических схемах. В период с июня по июль 2021 года только один злоумышленник (с одного адреса электронной почты) зарегистрировал 322 домена.

Также эксперты выявили более 50 шаблонов посадочных веб-страниц, на которых описывались различные инвестиционные сценарии. Попавшись на эту уловку и купив биткоины под видом инвестиций, группа из 150 человек потеряла около 300 миллионов рублей.


Лендинг-страницы злоумышленники оформляют без особых изысков, опираясь на стиль всем известных новостных ресурсов: «Россия-24», Russia Today или РБК. Потенциальную жертву пытались заставить поверить в инвестиционные схемы, обещая фантастические заработки — от 300 000 до 10 000 000 рублей в месяц.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru