



Microsoft рассказала об уязвимости macOS, позволяющей обойти TCC

Microsoft рассказала об уязвимости macOS, позволяющей обойти TCC

Microsoft рассказала об уязвимости macOS, позволяющей обойти TCC

Microsoft предупреждает пользователей macOS об опасности: злоумышленники могут задействовать уязвимость операционной системы для обхода системы Transparency, Consent и Control (TCC) и получения доступа к защищённым данным.

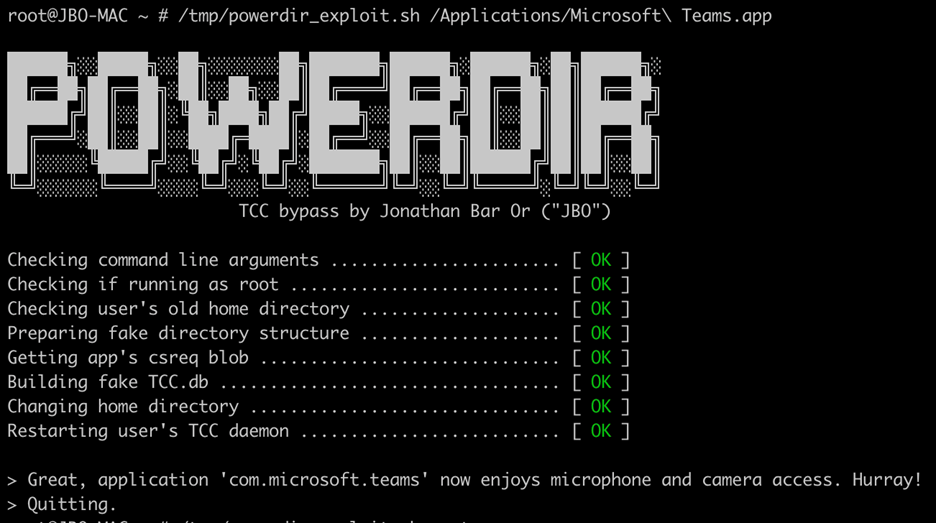
Команда Microsoft 365 Defender Research выявила брешь в безопасности, которую назвала «powerdir». Баг уже получил собственный идентификатор — CVE-2021-30970. В середине прошлого года исследователи уведомили Apple о проблеме.

Как известно, купертиновцы разработали систему TCC для блокировки доступа приложений к конфиденциальным данным пользователей. Владельцы компьютеров на macOS также могут гибко настроить права каждой программе, которая при желании может получить доступ к микрофону, камере и т. п.

Одной из задач TCC является автоматическая блокировка выполнения несанкционированного кода, однако специалисты Microsoft нашли способ обойти защитный механизм. Для успешной атаки злоумышленникам потребуется создать вторую, специальной подготовленную базу данных TCC. Именно она позволит им получить доступ к защищённым данным пользователей.

«Мы выяснили, что потенциальный атакующий может изменить целевой домашний каталог пользователя и установить фейковую БД TCC. Эта база будет содержать историю запросов прав от приложений и выданных разрешений», — объясняет Джонатан Бар Ор из Microsoft.

«Таким образом, злоумышленник может установить собственное вредоносное приложение (или скомпрометировать уже имеющееся) и получить доступ к микрофону, камере, а также снимать скриншоты, на которых будет запечатлена конфиденциальная информация».


К счастью, Apple уже выпустила соответствующий патч, который датируется 13 декабря 2021 года. Пользователям остаётся только установить его.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru