



Microsoft рассказала об уязвимости macOS, позволяющей обойти TCC

Microsoft рассказала об уязвимости macOS, позволяющей обойти TCC

Microsoft рассказала об уязвимости macOS, позволяющей обойти TCC

Microsoft предупреждает пользователей macOS об опасности: злоумышленники могут задействовать уязвимость операционной системы для обхода системы Transparency, Consent и Control (TCC) и получения доступа к защищённым данным.

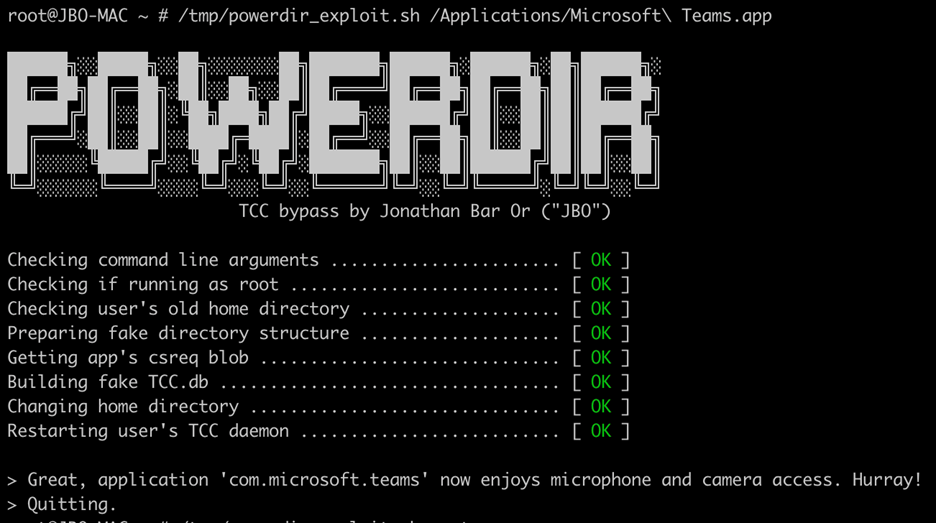
Команда Microsoft 365 Defender Research выявила брешь в безопасности, которую назвала «powerdir». Баг уже получил собственный идентификатор — CVE-2021-30970. В середине прошлого года исследователи уведомили Apple о проблеме.

Как известно, купертиновцы разработали систему TCC для блокировки доступа приложений к конфиденциальным данным пользователей. Владельцы компьютеров на macOS также могут гибко настроить права каждой программе, которая при желании может получить доступ к микрофону, камере и т. п.

Одной из задач TCC является автоматическая блокировка выполнения несанкционированного кода, однако специалисты Microsoft нашли способ обойти защитный механизм. Для успешной атаки злоумышленникам потребуется создать вторую, специальной подготовленную базу данных TCC. Именно она позволит им получить доступ к защищённым данным пользователей.

«Мы выяснили, что потенциальный атакующий может изменить целевой домашний каталог пользователя и установить фейковую БД TCC. Эта база будет содержать историю запросов прав от приложений и выданных разрешений», — объясняет Джонатан Бар Ор из Microsoft.

«Таким образом, злоумышленник может установить собственное вредоносное приложение (или скомпрометировать уже имеющееся) и получить доступ к микрофону, камере, а также снимать скриншоты, на которых будет запечатлена конфиденциальная информация».


К счастью, Apple уже выпустила соответствующий патч, который датируется 13 декабря 2021 года. Пользователям остаётся только установить его.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru