



Критическая уязвимость KCodes NetUSB затрагивает миллионы роутеров

Критическая уязвимость KCodes NetUSB затрагивает миллионы роутеров

Критическая уязвимость KCodes NetUSB затрагивает миллионы роутеров

Исследователи в области кибербезопасности рассказали о серьёзной уязвимости в компоненте KCodes NetUSB, интегрированном в миллионы маршрутизаторов для конечных пользователей. Среди затронутых моделей роутеров есть устройства от Netgear, TP-Link, Tenda, EDiMAX, D-Link и Western Digital.

KCodes NetUSB представляет собой модуль ядра Linux, позволяющий устройствам в локальной сети обеспечивать функции USB-периферии по IP. Принтеры, внешние жёсткие диски и другие носители — всё это становится доступным по сети с помощью упомянутого драйвера.

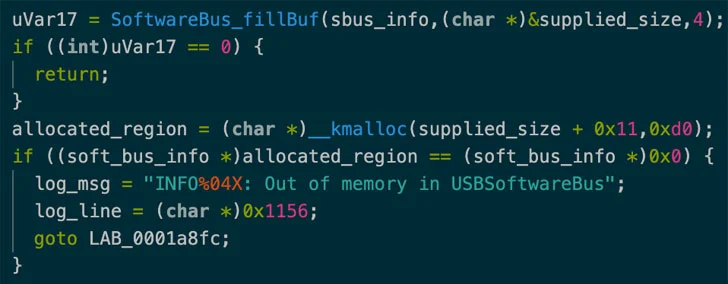
Как выяснили эксперты SentinelOne, в KCodes NetUSB содержится критическая уязвимость, получившая идентификатор CVE-2021-45608 и 9,8 балла по шкале CVSS. Брешь создаёт возможность для переполнения буфера и позволяет злоумышленникам удалённо выполнить код на уровне ядра.

Специалисты пока не хотят публиковать демонстрационный эксплойт (proof-of-concept, PoC), поскольку многие вендоры ещё не выпустили соответствующие патчи. Несмотря на технически сложную эксплуатацию, исследователи полагают, что в скором времени киберпреступники научатся использовать уязвимость в реальных кибератаках.

Производитель маршрутизаторов Netgear, кстати, уже выкатил фикс, добавив ещё один уровень проверки размера функции «supplied size». Именно эта проверка помешает потенциальным злоумышленникам реализовать запись за пределами границ.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru