



Тестовый троян имитирует процесс выключения iPhone для закрепления в iOS

Тестовый троян имитирует процесс выключения iPhone для закрепления в iOS

Тестовый троян имитирует процесс выключения iPhone для закрепления в iOS

Исследователи в области кибербезопасности разработали новую технику, которая может применяться в атаках на владельцев смартфонов iPhone. Суть заключается в имитации выключения мобильного устройства, что позволяет вредоносу избежать удаления, а злоумышленнику — использовать микрофоны для записи и перехватывать конфиденциальные данные.

Как правило, при заражении девайса на iOS зловред можно удалить простой перезагрузкой устройства. В этом случае вредоносная программа убирается из памяти. Именно поэтому эксперты уделили внимание имитации выключения и перезагрузки, рассчитывая на то, что это поможет злонамеренному софту дольше оставаться в системе.

Свой метод атаки исследователи назвали «NoReboot», и стоит учитывать, что алгоритм не предусматривает эксплуатации каких-либо уязвимостей в мобильной операционной системе от Apple. Здесь упор сделан на обман самого пользователя, а это купертиновцы уже не могут пропатчить.

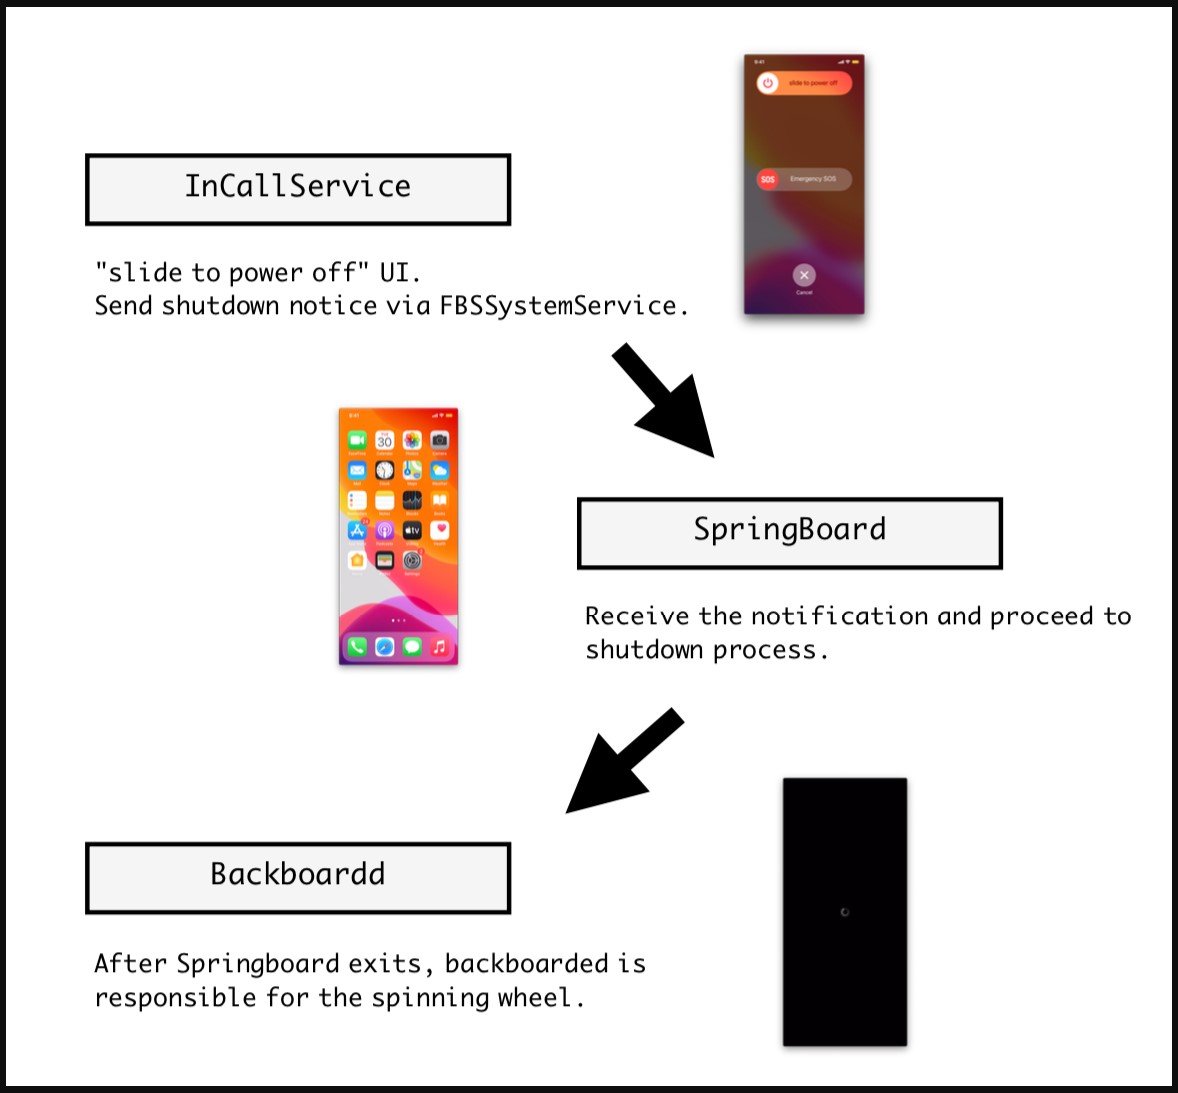
Специалисты ZecOps даже подготовили демонстрационный троян, внедряющий специальный код в три «демона» iOS и с помощью этого имитирующий выключение смартфона. Дисплей при этом становится абсолютно чёрным, камера отключается, тактильное нажатие 3D Touch ничего не даёт, звуки звонков и уведомлений отключаются, также не работает и вибрация.


PoC-трояну удаётся добраться до имитации выключения устройства благодаря перехвату сигнала, который отправляется «SpringBoard» — демону, обеспечивающему взаимодействие с пользовательским интерфейсом. Тестовый вредонос отправляет код, приводящий к принудительному завершению «SpingBoard», поэтому устройство перестаёт отвечать на действия владельца.


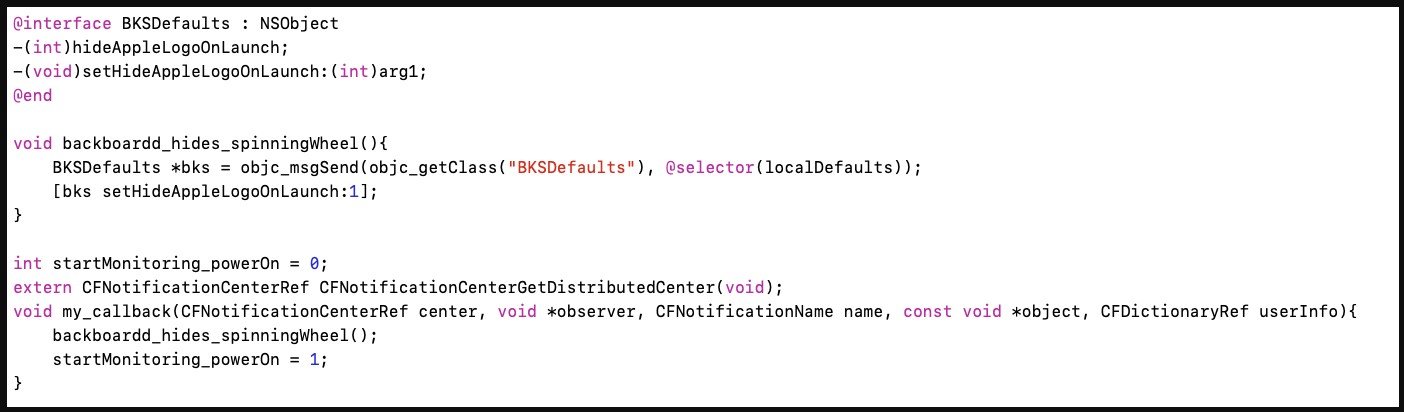
Далее троян доходит до демона «BackBoardd», которого заставляют отображать крутящееся колёсико (как при реальном выключении смартфона). В блоге ZecOps эксперты опубликовали видео, демонстрирующее работу тестового трояна.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru