



Руткит Purple Fox теперь использует фейковый инсталлятор Telegram

Руткит Purple Fox теперь использует фейковый инсталлятор Telegram

Руткит Purple Fox теперь использует фейковый инсталлятор Telegram

Эксперты Minerva Labs предупреждают о вредоносных установщиках популярного мессенджера Telegram. Как отметили специалисты, троянизированная версия инсталлятора устанавливает в систему Windows бэкдор Purple Fox.

Впервые Purple Fox попал в поле зрения исследователей в 2018 году и отметился функциональными возможностями руткита, которые позволяют ему уходить от детектирования антивирусными средствами.

В марте 2021 года мы писали, что операторы Purple Fox добавили вредоносной программе функции червя, чтобы он мог свободно распространяться по всей экосистеме Microsoft Windows. С помощью зловреда злоумышленники организуют ботнет, добывающий им криптовалюту.

О новой кампании Purple Fox рассказали специалисты Minerva Labs, отметившие в своём блоге следующее:

«Киберпреступникам удалось скрыть свои кибератаки от посторонних глаз, поскольку они разделили вредоносную нагрузку на несколько небольших файлов, большая часть которых практически не детектируется антивирусными движками. Последняя стадия этих атак приводит к установке руткита Purple Fox в систему жертвы».

«Возможности руткита помогают вредоносной программе действовать менее заметно. Например, Purple Fox может дольше оставаться в операционной системе жертвы, а за это время он вполне способен установить дополнительные зловреды».

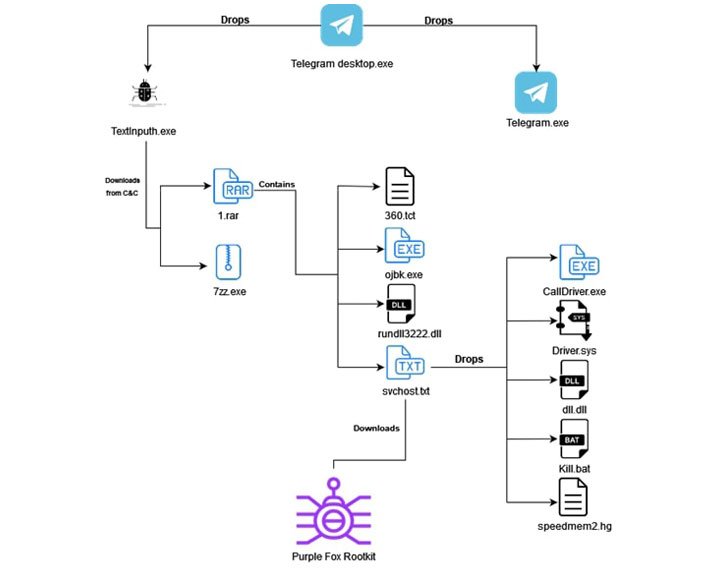
В описанной экспертами кампании операторы используют в качестве приманки установочные файлы мессенджера Telegram. Они задействуют AutoIt-скрипт, загружающий легитимный инсталлятор мессенджера, а также злонамеренный исполняемый файл TextInputh.exe.


Перед заключительным этапом атаки Purple Fox блокирует процессы известных антивирусов, чтобы избежать детектирования.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru