



Руткит Purple Fox теперь использует фейковый инсталлятор Telegram

Руткит Purple Fox теперь использует фейковый инсталлятор Telegram

Руткит Purple Fox теперь использует фейковый инсталлятор Telegram

Эксперты Minerva Labs предупреждают о вредоносных установщиках популярного мессенджера Telegram. Как отметили специалисты, троянизированная версия инсталлятора устанавливает в систему Windows бэкдор Purple Fox.

Впервые Purple Fox попал в поле зрения исследователей в 2018 году и отметился функциональными возможностями руткита, которые позволяют ему уходить от детектирования антивирусными средствами.

В марте 2021 года мы писали, что операторы Purple Fox добавили вредоносной программе функции червя, чтобы он мог свободно распространяться по всей экосистеме Microsoft Windows. С помощью зловреда злоумышленники организуют ботнет, добывающий им криптовалюту.

О новой кампании Purple Fox рассказали специалисты Minerva Labs, отметившие в своём блоге следующее:

«Киберпреступникам удалось скрыть свои кибератаки от посторонних глаз, поскольку они разделили вредоносную нагрузку на несколько небольших файлов, большая часть которых практически не детектируется антивирусными движками. Последняя стадия этих атак приводит к установке руткита Purple Fox в систему жертвы».

«Возможности руткита помогают вредоносной программе действовать менее заметно. Например, Purple Fox может дольше оставаться в операционной системе жертвы, а за это время он вполне способен установить дополнительные зловреды».

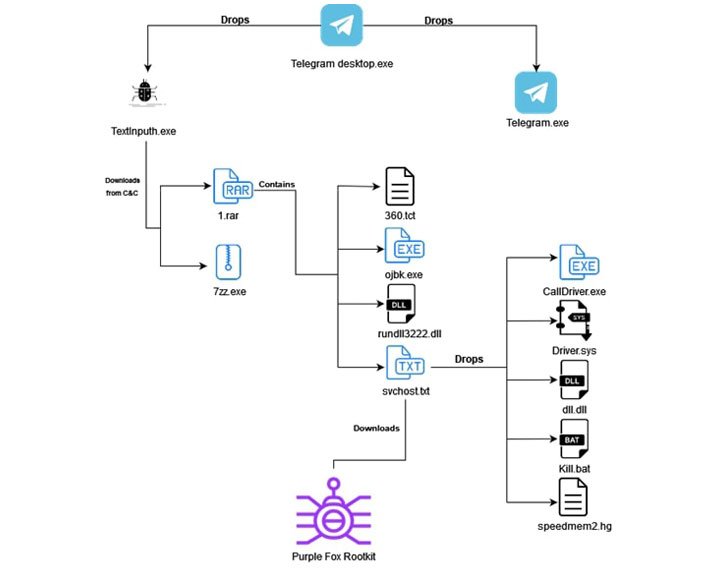
В описанной экспертами кампании операторы используют в качестве приманки установочные файлы мессенджера Telegram. Они задействуют AutoIt-скрипт, загружающий легитимный инсталлятор мессенджера, а также злонамеренный исполняемый файл TextInputh.exe.


Перед заключительным этапом атаки Purple Fox блокирует процессы известных антивирусов, чтобы избежать детектирования.

Хакеры потребовали у Revolut $3 млн за данные клиентов

Киберпреступники потребовали от Revolut $3 млн, пригрозив распродать данные клиентов другим преступникам. Группировка iamnotavillain запустила на своём сайте цифровой таймер и дала финтех-компании сутки на размышления. Злоумышленники хотят получить 6 тыс. монет Monero — анонимной криптовалюты, особенно любимой вымогателями.

Если деньги не поступят вовремя, похищенную информацию обещают выставить на продажу в киберкриминальной среде.

По данным Financial Times, утечка затронула как минимум 680 клиентских счетов. В руках хакеров могли оказаться истории транзакций, копии паспортов и водительских удостоверений, а также фотографии, которые пользователи загружали для подтверждения личности.

Набор неприятный: такими данными можно не только шантажировать, но и пользоваться в других мошеннических схемах.

Самое интересное — предполагаемый способ проникновения. Утверждается, что злоумышленники взломали электронную почту итальянского государственного ведомства, после чего несколько месяцев отправляли Revolut запросы от имени правоохранительных органов.

Если эта версия подтвердится, никакую инфраструктуру банка ломать напрямую не потребовалось: достаточно было надеть цифровую форму полицейского и убедительно попросить выдать данные.

В Revolut заявили, что не получали от группировки прямых требований о выкупе. Компания оказывает поддержку пострадавшим клиентам и сотрудничает с правоохранительными органами.

RSS: Новости на портале Anti-Malware.ru