



Twitter-аккаунт защищённого мессенджера An0m от ФБР постит чушь

Twitter-аккаунт защищённого мессенджера An0m от ФБР постит чушь

Twitter-аккаунт защищённого мессенджера An0m от ФБР постит чушь

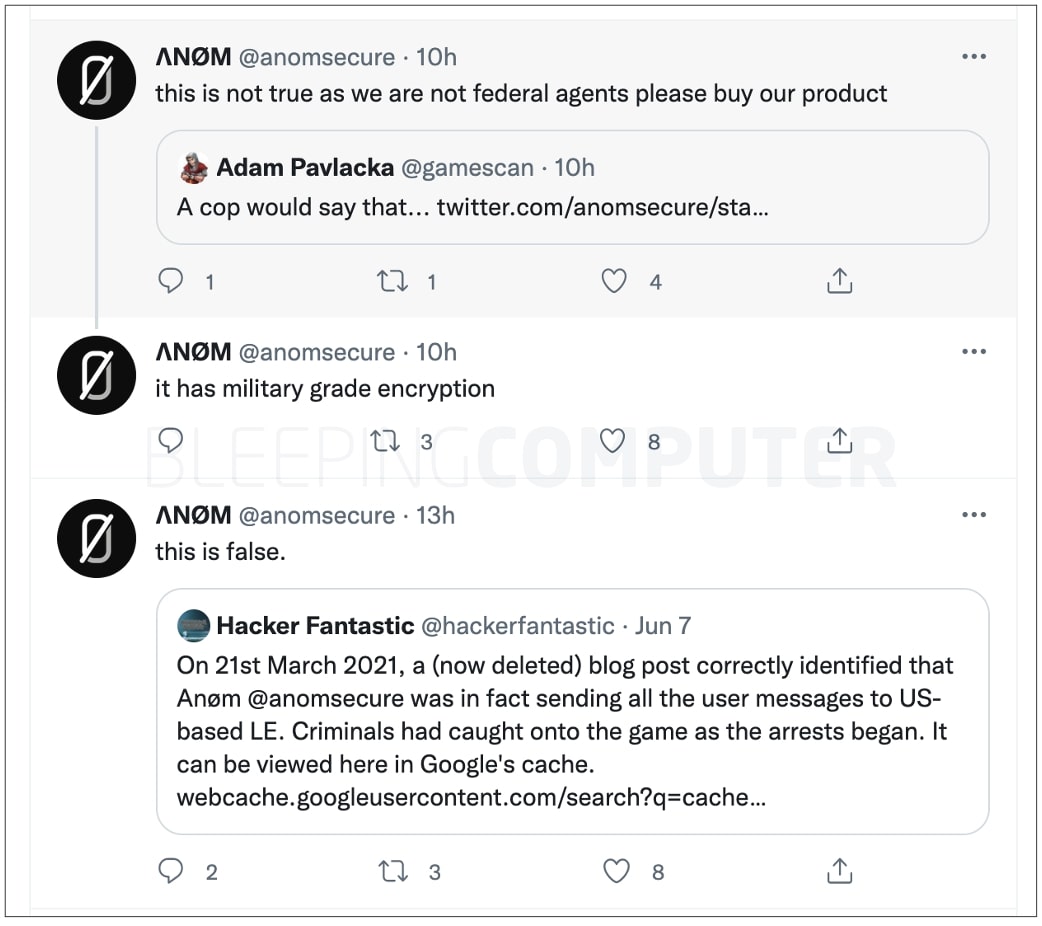
Twitter-аккаунт, который ранее связывали с защищённым мессенджером An0m от ФБР, на этой неделе начал публиковать интересные твиты. Всё выглядело так, будто некий шутник получил доступ или взломал эту учётную запись.

Напомним, что An0m представлял собой фейковый зашифрованный мессенджер от ФБР, который был создан специально для глобальной операции «Operation Ironside», организованной спецслужбами США и Австралии.

Основная цель An0m заключалась в поиске киберпреступников, которые бы клюнули на уловку «защищённого общения» в специально созданном мессенджере. Летом мы писали, что с помощью An0m правоохранителям удалось перехватить личные переписки членов кибергруппировок.

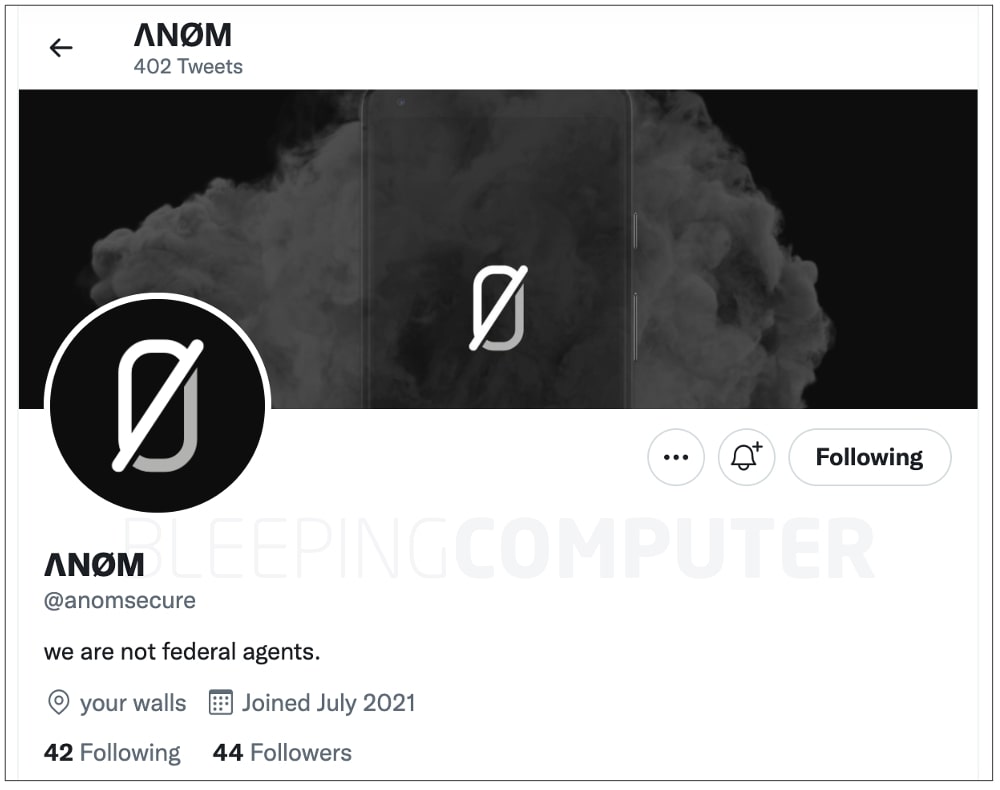
На странное поведение Twitter-аккаунта An0m обратили внимание представители BleepingComputer. Например, в строке био теперь указано: «мы не федеральные агенты».


«Кто-то получил контроль над аккаунтом ΛNØM, зашифрованном сервисе для обмена сообщениями, который ранее использовался в операции правоохранительных органов. Теперь твиты этой учётки гласят, что ΛNØM — не федеральные агенты», — пишет Мэттью Хики (Hacker Fantastic), сооснователь Hacker House.


Пока неизвестно, что именно стало причиной такого поведения Twitter-аккаунта, однако вполне логично звучит теория о том, что некто просто завёл то же имя, что было у оригинальной учётной записи.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru