



Log4Shell помогла украсть из ведра Amazon S3 данные 2 млн клиентов Onus

Log4Shell помогла украсть из ведра Amazon S3 данные 2 млн клиентов Onus

Log4Shell помогла украсть из ведра Amazon S3 данные 2 млн клиентов Onus

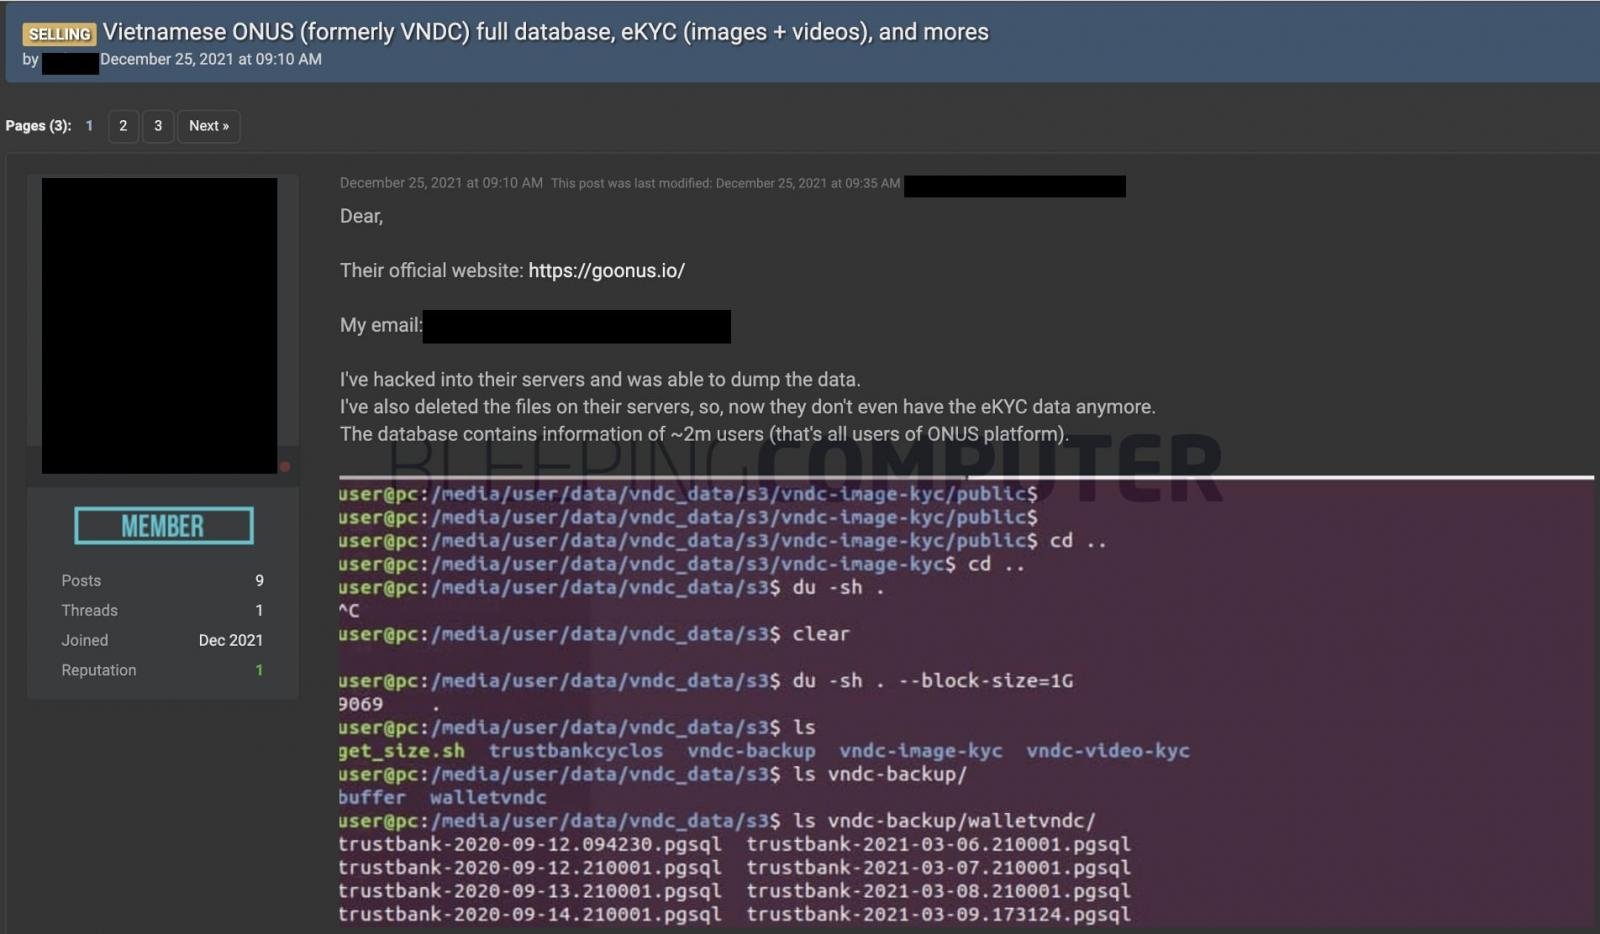
В результате кибератаки на брокера криптовалют Onus (ранее VNDC) ПДн почти 2 млн пользователей торговой платформы утекли в Сеть. Как оказалось, хакеры проникли на рабочий сервер компании через уязвимость Log4Shell, получили доступ к облачному хранилищу и выкрали клиентскую базу, которая теперь выставлена на продажу.

Созданная вьетнамцами и зарегистрированная в Сингапуре компания выпустила собственное приложение для торговли криптовалютой в марте прошлого года. По оценке Onus, им пользуются 1,8 млн человек в 20+ странах; 600 тыс. из них подписаны на услугу eKYC (Electronic Know Your Customer, электронной проверки «знай своего клиента»), позволяющую быстро проходить все проверки в рамках процедуры аутентификации.

Кража со взломом, о которой идет речь, произошла в период с 11 по 13 декабря. Злоумышленники обнаружили в Cyclos-сервере уязвимость Log4Shell (CVE-2021-44228, пропатчена в Log4j 2.15.0 и выше), применили эксплойт и установили бэкдоры.

Участники проекта Cyclos (софт для PoS и платежных систем) предупредили клиента об угрозе, и тот принял меры, но опоздал. Взломщики успели похозяйничать на сервере, который, по словам Onus, использовался только для нужд программирования, и обнаружили, что оттуда можно заглянуть в хранилище жертвы на AWS.

Слабые настройки доступа к арендованным серверам Amazon S3 позволили незваным гостям выкачать закрытую информацию — личные данные клиентов вьетнамского брокера. С жертвы взлома стали требовать $5 млн под угрозой публикации краденого, а когда та отказалась платить, выставили дампы на продажу на профильном сайте.


Согласно сообщению Onus, украденные записи содержали ПДн большого числа пользователей, в том числе имена, адреса места жительства, email, номера телефона, хешированные пароли, истории транзакций, а также информацию, на основе которой производятся проверки eKYC (паспортные данные, видеоселфи). Финансовые активы клиентов атака не затронула, но всех просят на всякий случай сменить пароль в приложении.

Авторы атаки оценили свой улов в 1,92 млн записей; около 90% клиентов Onus, по их словам, оказались вьетнамцами. Хакеры также заявили, что исходные файлы жертвы на сервере Amazon они удалили.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru