



Банковский Android-троян распространяется через фейковый Google Play Store

Банковский Android-троян распространяется через фейковый Google Play Store

Банковский Android-троян распространяется через фейковый Google Play Store

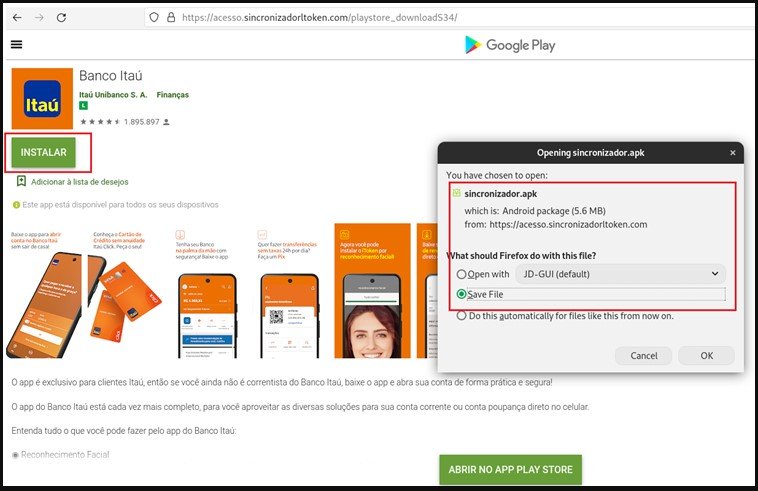
Исследователи обратили внимание на интересный банковский троян для Android, который использует необычную уловку для установки на мобильные устройства пользователей. Операторы вредоноса разместили веб-страницу, почти полностью копирующую официальный магазин приложений Google Play.

Таким образом, при скачивании зловреда потенциальная жертва будет думать, что устанавливает софт из проверенного и надёжного источника. Троян маскируется под официальное банковское приложение Itaú Unibanco (иконка вообще идентична).

Если пользователь нажимает кнопку «Установить», ему предлагают загрузить APK — это, кстати, является первым явным признаком нелегитимной программы. Стоит всегда помнить, что в настоящем Google Play Store софт устанавливается через интерфейс магазина, пользователя никогда не будут просить скачать и установить приложение вручную.

Исследователи из Cyble проанализировали эту киберугрозу и отметили интересную особенность Android-трояна. При запуске программа пытается открыть легитимное банковское приложение из Google Play Store.

Если вредоносу удаётся это сделать, он использует официальный софт для мошеннических транзакций, меняя введённые в поля данные. Примечательно, что троян не запрашивает подозрительных разрешений в системе, поэтому ему удаётся избежать детектирования антивирусными программами.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru