



Windows-вредонос BLISTER использует валидный сертификат для подписи кода

Windows-вредонос BLISTER использует валидный сертификат для подписи кода

Windows-вредонос BLISTER использует валидный сертификат для подписи кода

Исследователи обнаружили операции киберпреступников, которые в ходе атак полагаются на подпись и маскировку вредоносного кода под легитимные исполняемые файлы. Один из пейлоадов получил имя Blister, он выступает в качестве загрузчика и на сегодняшний день мало кем детектируется.

Операторы Blister используют несколько методов, помогающих им действовать как можно незаметнее. Один из таких методов — использование сертификатов для подписи кода. По данным экспертов Elastic, кампания активна как минимум три месяца (с 15 сентября).

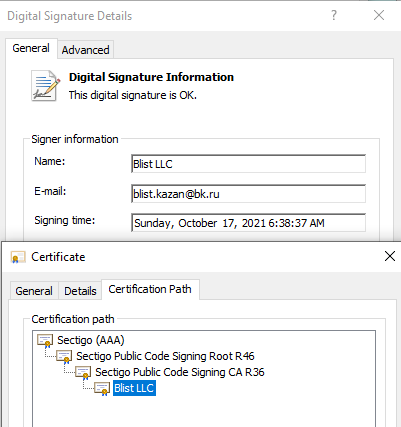
Используемый сертификат действует с 23 августа и был выпущен Sectigo специально для компании Blist LLC. Интересно, что адрес электронной почты относится к российскому имейл-провайдеру Mail.Ru.


Подпись вредоносного кода — далеко не новый приём, однако раньше киберпреступники предпочитали воровать сертификаты. Сейчас же, судя по всему, злоумышленники заказывают валидные сертификаты для скомпрометированной организации.

После анализа кампании Blister специалисты Elastic оперативно уведомили Sectigo о сомнительном использовании выпущенного ей сертификата. Теперь компания сможет отозвать его и пресечь атаки.

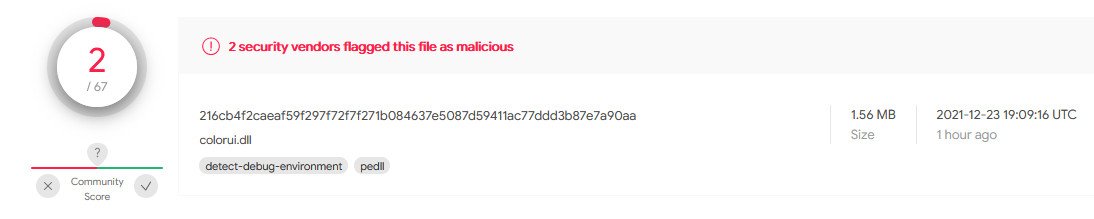
Исследователи также отметили, что операторы вредоносной программы используют и другие методы ухода от детекта. Например, Blister встраивается в легитимную библиотеку colorui.dll. Как можно увидеть на скриншоте ниже, у Blister небольшой процент детектирования на площадке VirusTotal:


Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru