



Windows-вредонос BLISTER использует валидный сертификат для подписи кода

Windows-вредонос BLISTER использует валидный сертификат для подписи кода

Windows-вредонос BLISTER использует валидный сертификат для подписи кода

Исследователи обнаружили операции киберпреступников, которые в ходе атак полагаются на подпись и маскировку вредоносного кода под легитимные исполняемые файлы. Один из пейлоадов получил имя Blister, он выступает в качестве загрузчика и на сегодняшний день мало кем детектируется.

Операторы Blister используют несколько методов, помогающих им действовать как можно незаметнее. Один из таких методов — использование сертификатов для подписи кода. По данным экспертов Elastic, кампания активна как минимум три месяца (с 15 сентября).

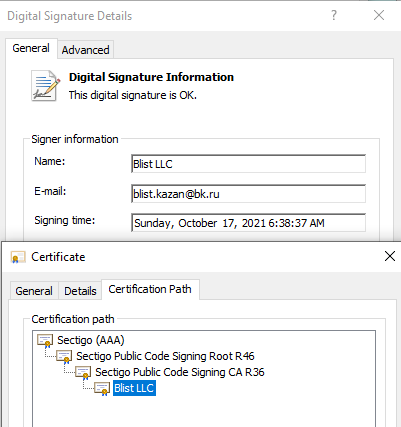
Используемый сертификат действует с 23 августа и был выпущен Sectigo специально для компании Blist LLC. Интересно, что адрес электронной почты относится к российскому имейл-провайдеру Mail.Ru.


Подпись вредоносного кода — далеко не новый приём, однако раньше киберпреступники предпочитали воровать сертификаты. Сейчас же, судя по всему, злоумышленники заказывают валидные сертификаты для скомпрометированной организации.

После анализа кампании Blister специалисты Elastic оперативно уведомили Sectigo о сомнительном использовании выпущенного ей сертификата. Теперь компания сможет отозвать его и пресечь атаки.

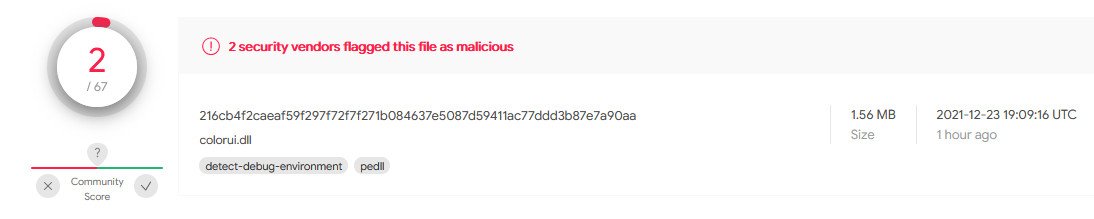
Исследователи также отметили, что операторы вредоносной программы используют и другие методы ухода от детекта. Например, Blister встраивается в легитимную библиотеку colorui.dll. Как можно увидеть на скриншоте ниже, у Blister небольшой процент детектирования на площадке VirusTotal:


Подпишитесь на новости

Серверные SSD подорожают еще на 15-20% из-за спроса ЦОДов для ИИ

Несколько крупных производителей памяти устно предупредили дистрибьюторов, что поднимут цены на память корпоративного класса. Официальных уведомлений пока нет, но в каналах поставок цены уже растут. По прогнозу TrendForce, контрактные цены на корпоративные SSD в четвертом квартале 2026 года вырастут на 15-20%.

Подробности приводит TrendForce. Подорожание связано со спросом дата-центров для ИИ.

Samsung, SK hynix и Micron отдают приоритет HBM, серверной DDR5 и корпоративным QLC SSD, и обычной DRAM вместе с частью NAND на рынке становится меньше. Некоторые производители, по имеющимся данным, уже забронировали производственные мощности до 2028 года.

Потребительский рынок при этом слабеет. Поставки ноутбуков в третьем квартале сократились на 15,8% по сравнению со вторым, складские запасы растут, и производители компьютеров закупают меньше памяти.

TrendForce ожидает, что контрактные цены на DRAM для компьютеров в четвертом квартале вырастут на 13-18% к предыдущему кварталу. Клиентские SSD подорожают меньше чем на 5%.

На рынке Хуацянбэй в Шэньчжэне модули DDR5 объемом 16 ГБ продают примерно за 1600 юаней (около $240). Средняя контрактная цена производителей на такие модули составляет около 2000 юаней (около $300), то есть розничная цена оказалась ниже заводской.

По данным The Paper, потребительская память тоже дорожает, но из-за слабого спроса у покупателей больше возможностей торговаться.

RSS: Новости на портале Anti-Malware.ru