



Рождественские шутки Dridex: вы уволены, решение обжалованию не подлежит

Рождественские шутки Dridex: вы уволены, решение обжалованию не подлежит

Рождественские шутки Dridex: вы уволены, решение обжалованию не подлежит

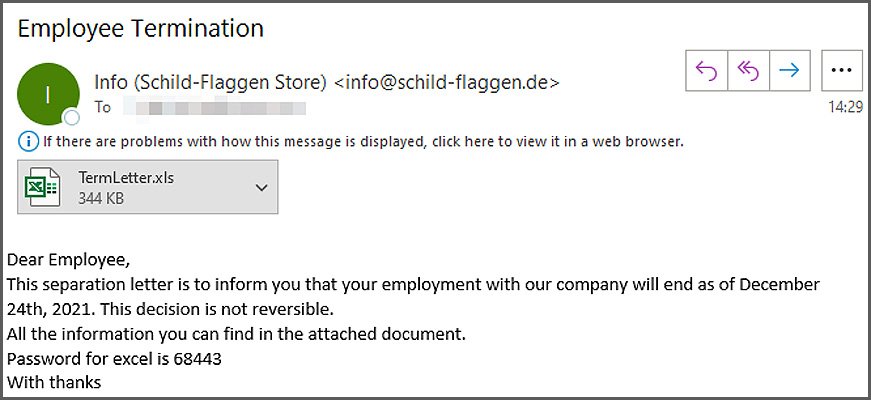
Новая спам-кампания, нацеленная на засев трояна Dridex, использует форму уведомления о расторжении трудового договора. Злоумышленники, по всей видимости, надеются, что шок заставит получателя открыть приаттаченный вредоносный документ Excel.

Банковский троян Dridex давно уже не используется по прямому назначению, а сдается в аренду для загрузки других вредоносных программ. Распространяется он, как правило, через вложения в спам — обычно это документы Microsoft Office со специальным макросом.

Новые зловредные письма, обнаруженные экспертами, сообщают получателю о скоропалительном увольнении. Автор поддельного уведомления подчеркивает, что принятое решение — окончательное, и отмены приказа не будет.


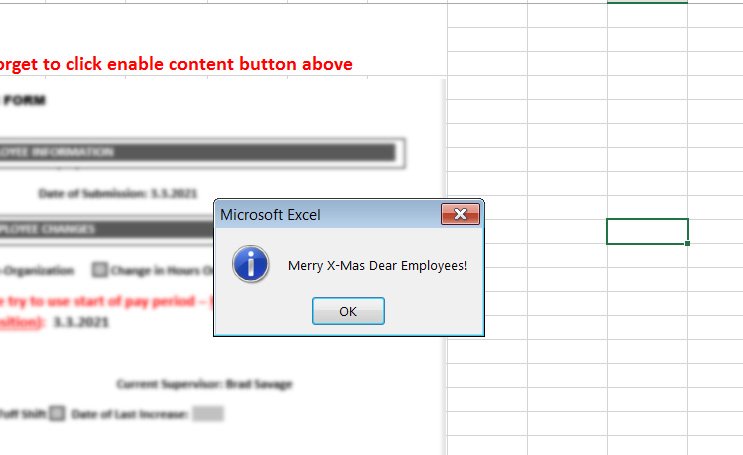
При открытии вложенного файла пользователю выводится размытая, нечитаемая форма с подсказкой включить активный контент — якобы для получения четкого изображения. Клик по вставленной кнопке выбрасывает издевательское поздравление с Рождеством.


Пока жертва переваривает это неуместное приветствие, активированный макрос создает в C:\ProgramData вредоносный HTA-файл с произвольным именем и запускает его на исполнение. Зловред замаскирован под RTF, но содержит VBScript, который загружает с Discord файл с шутливым именем jesusismyfriend.bin — трояна Dridex.

На этой неделе также стало известно о попытках распространения Dridex через эксплойт CVE-2021-44228 (Log4Shell), злоумышленники при этом используют отличный от PoC инструмент атаки.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru