



Пользователи теряют от целевого мошенничества $80 млн в месяц

Пользователи теряют от целевого мошенничества $80 млн в месяц

Пользователи теряют от целевого мошенничества $80 млн в месяц

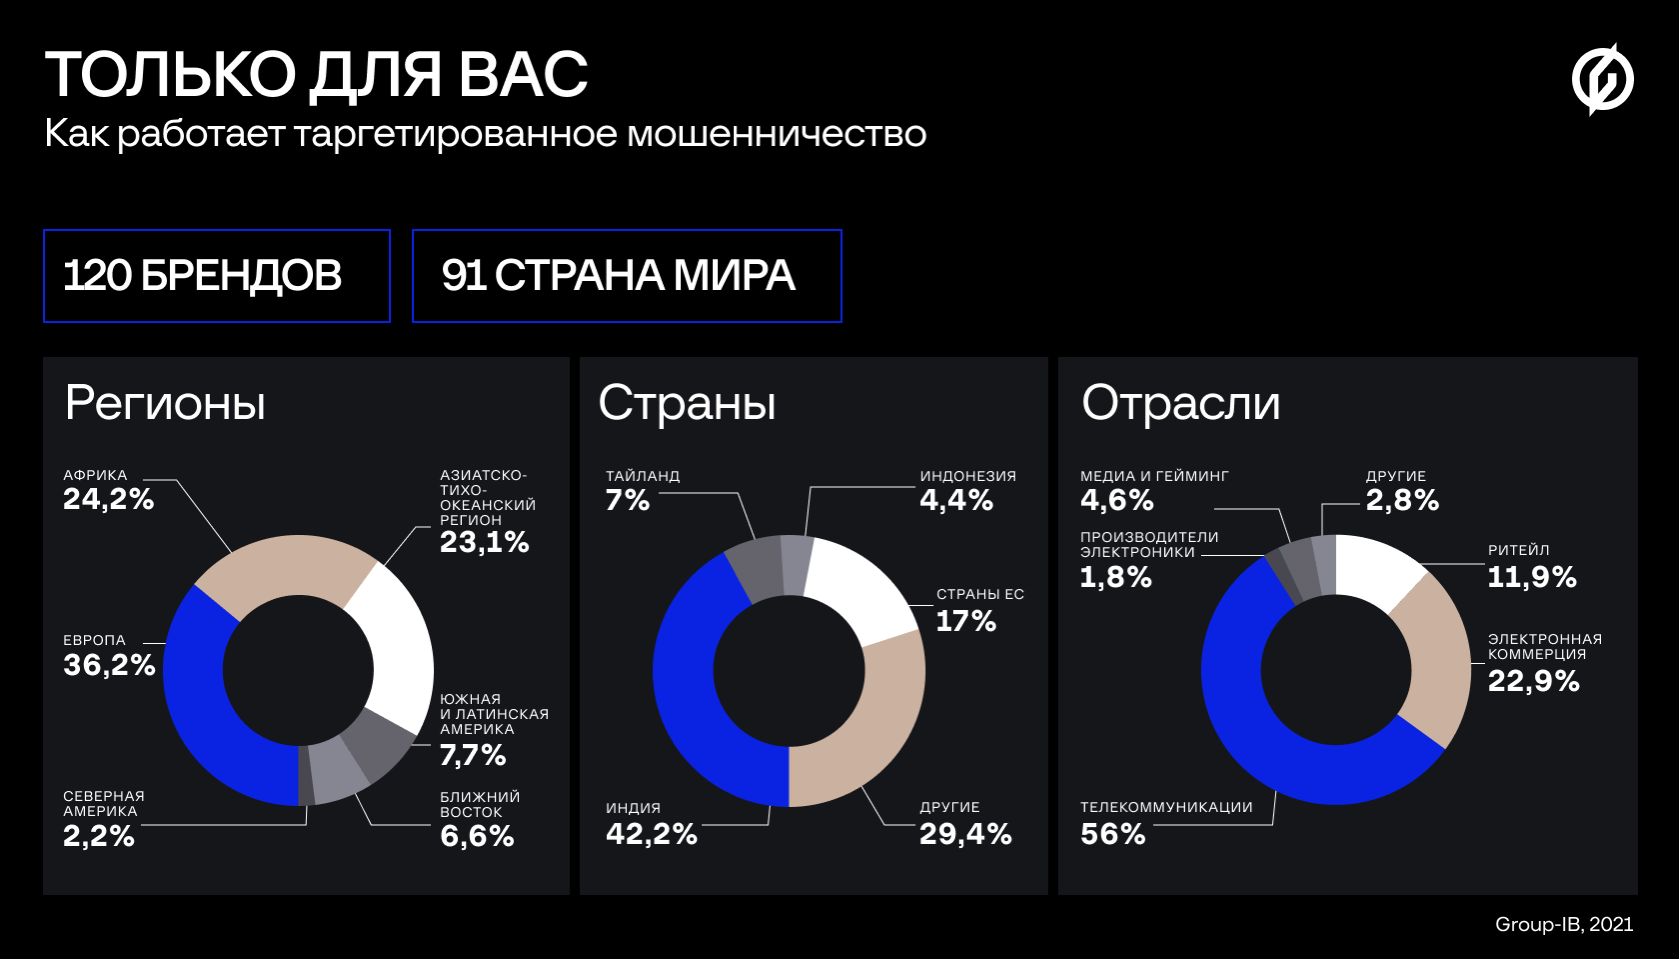
Аналитики компании Group-IB изучили последствия целевого мошенничества, которое злоумышленники обычно преподносят в виде опросов и розыгрышей. Согласно отчёту специалистов, ежемесячные потери пользователей во всём мире составили $80 млн (5,9 млрд руб.).

Как отметили специалисты, мошенники часто используют имена популярных брендов для придания своим схемам легитимного вида. Так, в России преступникам удалось похитить баллы и деньги под видом опроса от имени крупного ритейлера федерального уровня. Средняя сумма потерь на одну жертву составила около 50 тысяч рублей.


Почему такого рода мошенничество называется целевым? Дело в том, что мошенники используют под каждую жертву специальную таргетированную ссылку, учитывающую уникальные параметры: страна, язык, IP-адрес, часовой пояс, браузер и т. п.

По данным Group-IB Digital Risk Protection, целевое мошенничество было замечено в 91 стране мира. Пользователей заманивают принять участие в «опросе» различными подарками, среди которых чаще всего встречаются MacBook, Sony Playstation 5, iPad Pro, iPhone или смартфоны Samsung.

На специально созданных сайтах жертвы оставляют свои персональные данные, адреса электронной почты, данные банковских карт, а также логины и пароли от аккаунтов. В ходе сканирования специалистам Digital Risk Protection удалось выявить по меньшей мере 60 различных сетей доменных имен, участвующих в создании таргетированных ссылок.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru