


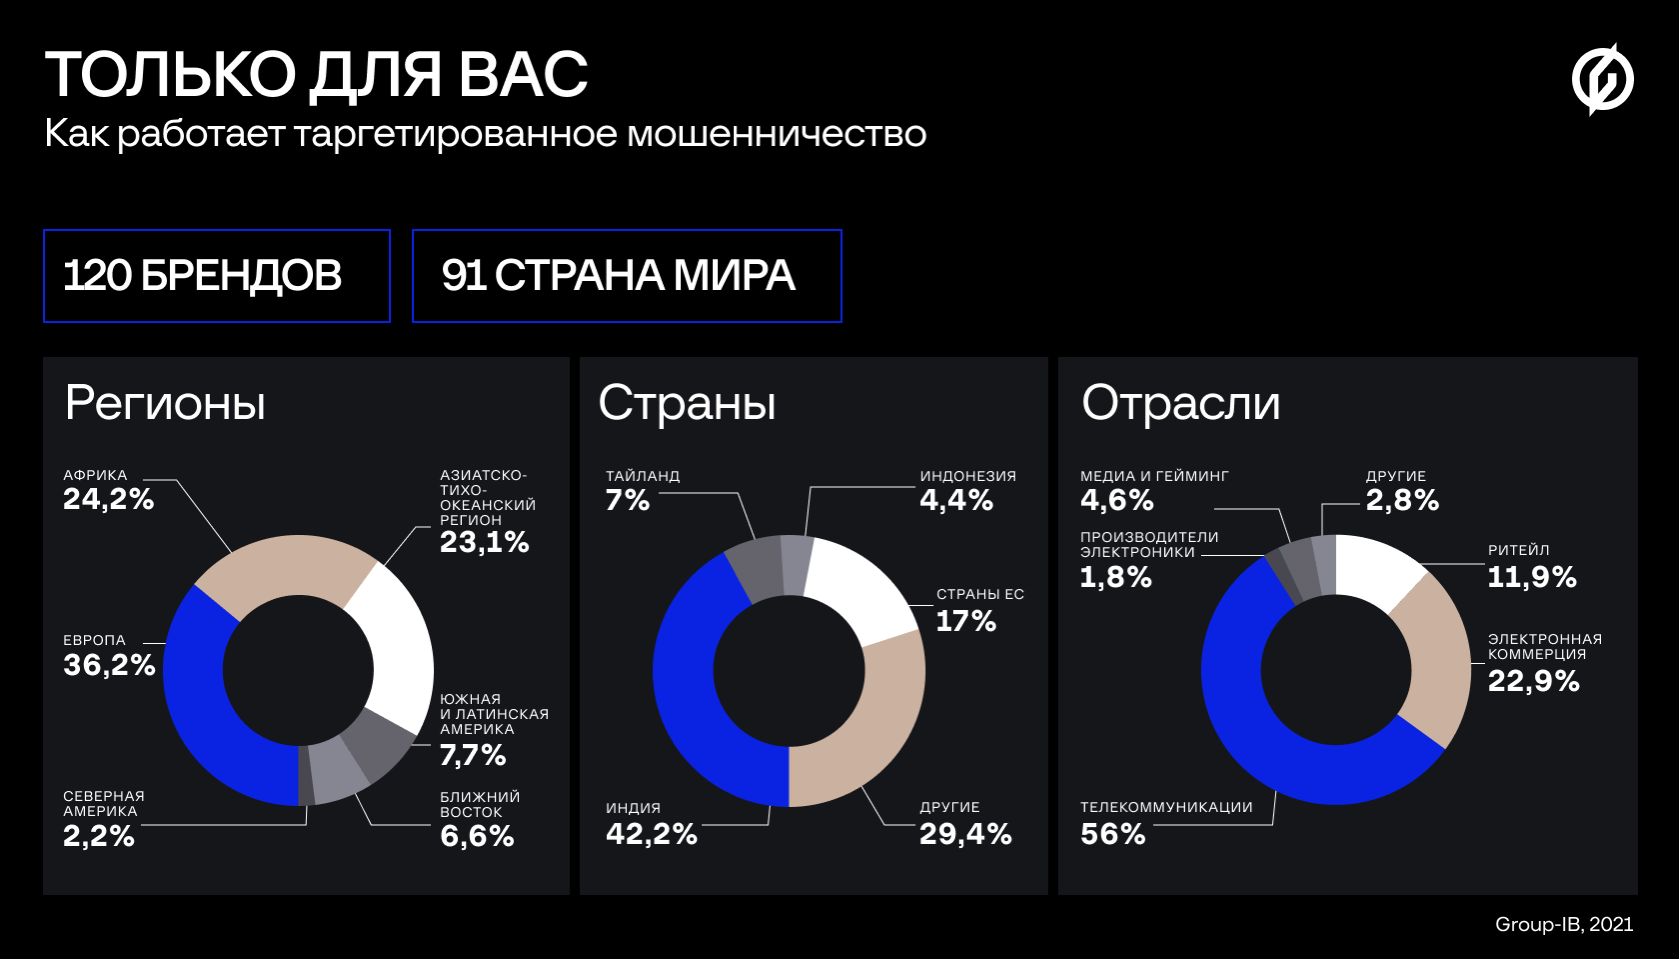

Пользователи теряют от целевого мошенничества $80 млн в месяц

Пользователи теряют от целевого мошенничества $80 млн в месяц

Пользователи теряют от целевого мошенничества $80 млн в месяц

Аналитики компании Group-IB изучили последствия целевого мошенничества, которое злоумышленники обычно преподносят в виде опросов и розыгрышей. Согласно отчёту специалистов, ежемесячные потери пользователей во всём мире составили $80 млн (5,9 млрд руб.).

Как отметили специалисты, мошенники часто используют имена популярных брендов для придания своим схемам легитимного вида. Так, в России преступникам удалось похитить баллы и деньги под видом опроса от имени крупного ритейлера федерального уровня. Средняя сумма потерь на одну жертву составила около 50 тысяч рублей.


Почему такого рода мошенничество называется целевым? Дело в том, что мошенники используют под каждую жертву специальную таргетированную ссылку, учитывающую уникальные параметры: страна, язык, IP-адрес, часовой пояс, браузер и т. п.

По данным Group-IB Digital Risk Protection, целевое мошенничество было замечено в 91 стране мира. Пользователей заманивают принять участие в «опросе» различными подарками, среди которых чаще всего встречаются MacBook, Sony Playstation 5, iPad Pro, iPhone или смартфоны Samsung.

На специально созданных сайтах жертвы оставляют свои персональные данные, адреса электронной почты, данные банковских карт, а также логины и пароли от аккаунтов. В ходе сканирования специалистам Digital Risk Protection удалось выявить по меньшей мере 60 различных сетей доменных имен, участвующих в создании таргетированных ссылок.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru