



Пользователи теряют от целевого мошенничества $80 млн в месяц

Пользователи теряют от целевого мошенничества $80 млн в месяц

Пользователи теряют от целевого мошенничества $80 млн в месяц

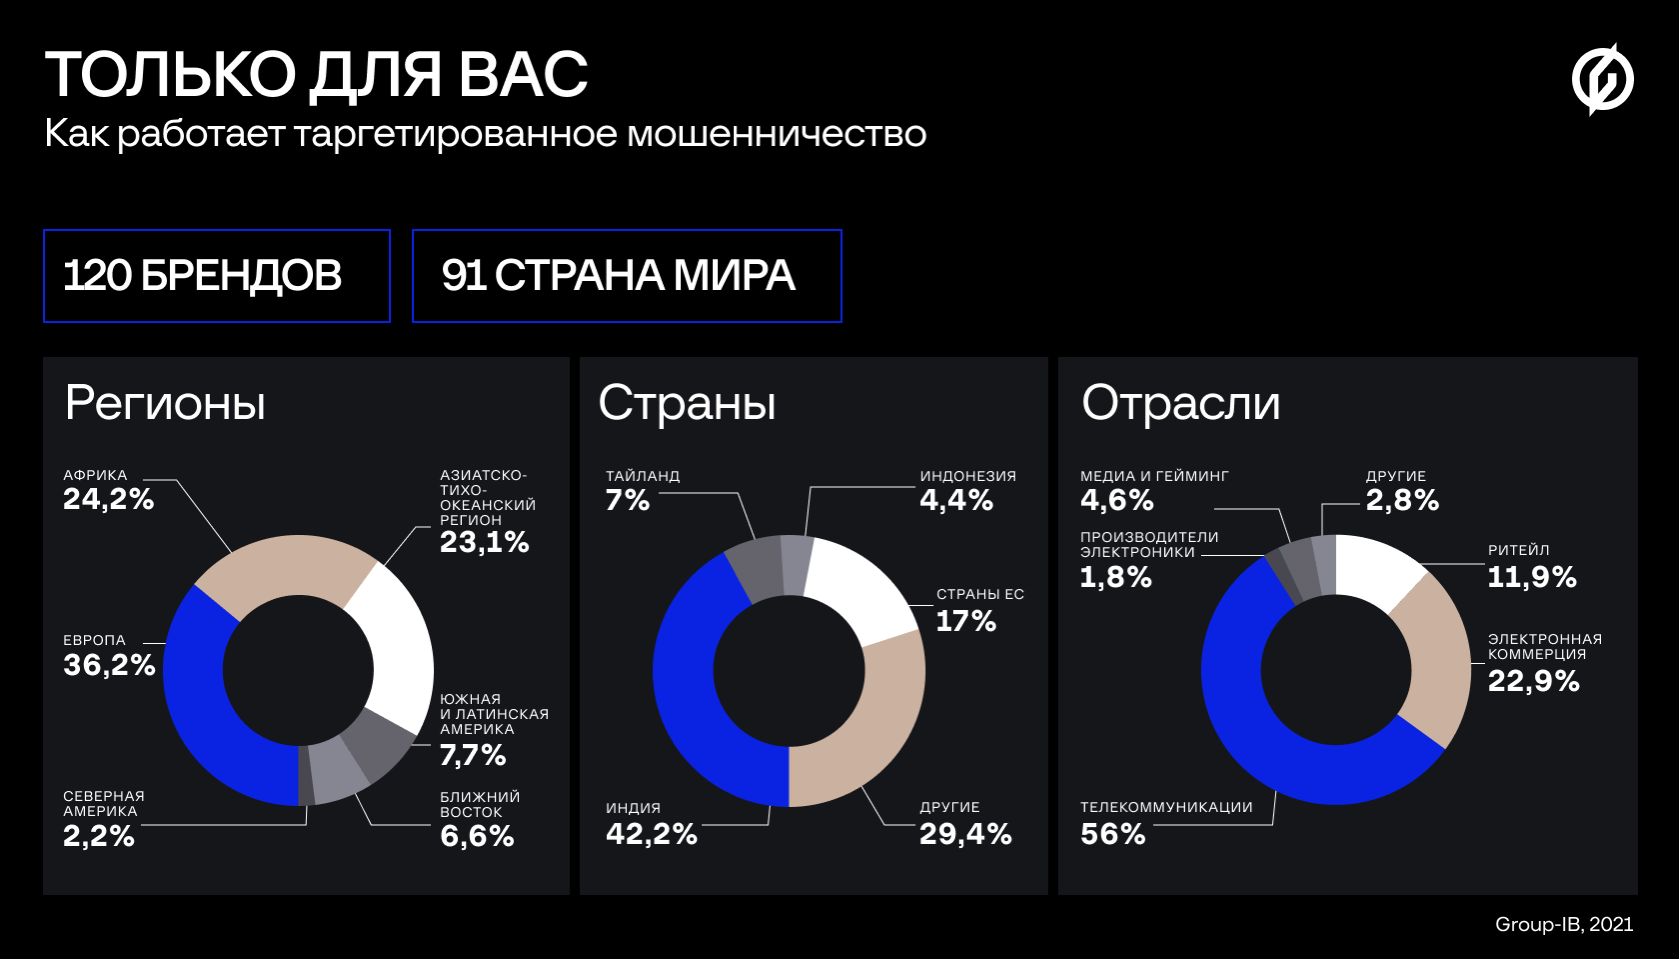
Аналитики компании Group-IB изучили последствия целевого мошенничества, которое злоумышленники обычно преподносят в виде опросов и розыгрышей. Согласно отчёту специалистов, ежемесячные потери пользователей во всём мире составили $80 млн (5,9 млрд руб.).

Как отметили специалисты, мошенники часто используют имена популярных брендов для придания своим схемам легитимного вида. Так, в России преступникам удалось похитить баллы и деньги под видом опроса от имени крупного ритейлера федерального уровня. Средняя сумма потерь на одну жертву составила около 50 тысяч рублей.


Почему такого рода мошенничество называется целевым? Дело в том, что мошенники используют под каждую жертву специальную таргетированную ссылку, учитывающую уникальные параметры: страна, язык, IP-адрес, часовой пояс, браузер и т. п.

По данным Group-IB Digital Risk Protection, целевое мошенничество было замечено в 91 стране мира. Пользователей заманивают принять участие в «опросе» различными подарками, среди которых чаще всего встречаются MacBook, Sony Playstation 5, iPad Pro, iPhone или смартфоны Samsung.

На специально созданных сайтах жертвы оставляют свои персональные данные, адреса электронной почты, данные банковских карт, а также логины и пароли от аккаунтов. В ходе сканирования специалистам Digital Risk Protection удалось выявить по меньшей мере 60 различных сетей доменных имен, участвующих в создании таргетированных ссылок.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru