



Единственный и бессменный админ-пароль — частая причина заражения сети

Единственный и бессменный админ-пароль — частая причина заражения сети

Единственный и бессменный админ-пароль — частая причина заражения сети

Анализ внутренних систем компании, пораженных шифровальщиком, показал, что взломщики использовали доступ по RDP с локальными правами администратора. Исследователи из AhnLab также отметили, что во всех случаях пароль был одинаков и не менялся последние год или два.

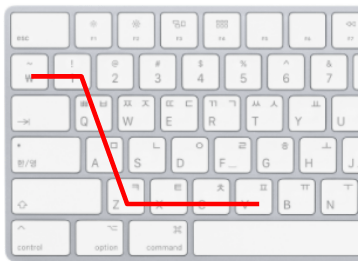
Расшифровка NTLM-хеша выявила админ-пароль — `1qazxcv; на первый взгляд он соответствовал стандартным требованиям: содержал буквы, цифру и специальный знак. Тем не менее, эксперты признали его слабым, так как последовательность символов была задана по хорошо известному шаблону:


Пострадавшая компания использовала решение Microsoft Active Directory, однако на всех зараженных устройствах была включена учетная запись администратора, открывающая доступ по RDP. По всей видимости, хакеры вначале взломали одну из внутренних систем, получили локальный админ-пароль, а затем начали сканировать сеть в поисках машин с теми же ключами.

По данным AhnLab, другие компании тоже зачастую используют один и тот же неизменный пароль для внутренних серверов и рабочих мест — чтобы облегчить доступ сотрудникам. Однако в случае кибератаки подобная практика может привести к катастрофическим последствиям.

Во избежание неприятностей эксперты советуют организациям соблюдать нехитрые правила безопасности:

  • не оставлять локальные админ-аккаунты включенными;
  • разнообразить пароли админ-доступа;
  • использовать только сильные пароли и менять их каждые три месяца или чаще;
  • регулярно проверять историю привилегированных учетных записей.
Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru