



Kaspersky Symphony XDR комплексно защитит от сложных кибератак

Kaspersky Symphony XDR комплексно защитит от сложных кибератак

Kaspersky Symphony XDR комплексно защитит от сложных кибератак

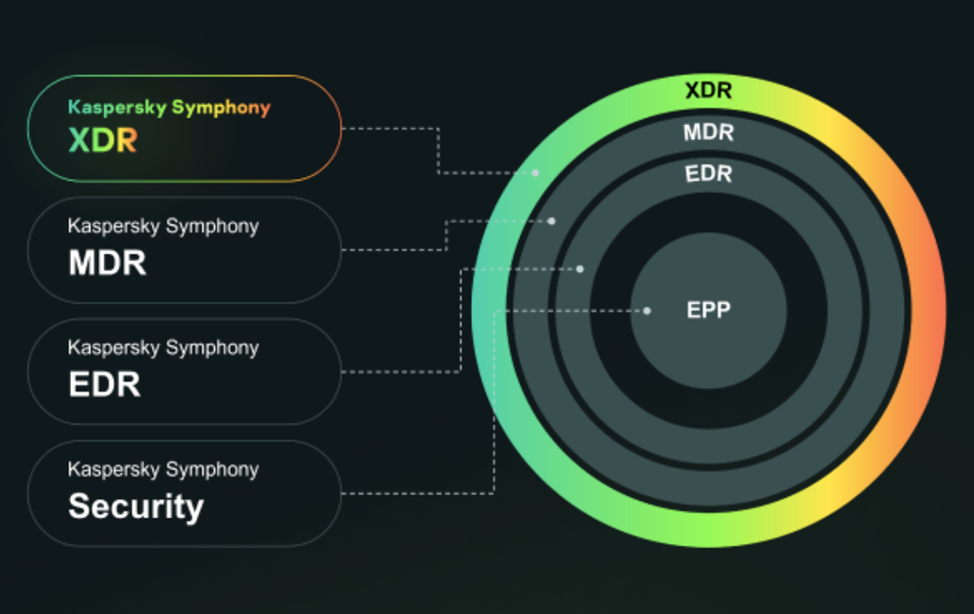
9 декабря «Лаборатория Касперского» на закрытом мероприятии для заказчиков объявила о запуске новой линейки продуктов – Kaspersky Symphony. По словам специалистов «Лаборатории Касперского», в основу каждого из четырех уровней лягут зарекомендовавшие себя технологии для защиты рабочих мест класса EPP и EDR, адаптированные к работе как на физических, так и в виртуальных средах, и дополненные расширенными инструментами для защиты от современных кибератак.

Таким образом, в рамках общего релиза «Лаборатория Касперского» представит Kaspersky Symphony Security, Kaspersky Symphony EDR, Kaspersky Symphony MDR и старший уровень Kaspersky Symphony XDR — решение, объединяющее в одной лицензии целый ряд технологий экспертного уровня.

Решение призвано защищать многочисленные точки входа от потенциальных киберугроз, развивать навыки рядовых сотрудников в области IT-безопасности и быстро встраиваться в существующую систему ИБ. Сама аббревиатура XDR в названии подразумевает, что «Лаборатория Касперского» сделала упор на комплексное противодействие сложным кибератакам за счет тесной интеграции проверенных временем инструментов.


Встроенный в Kaspersky Symphony XDR набор продуктов и модуль ГосСОПКА обеспечат высокий уровень соответствия требованиям российского законодательства, а автоматизированные сценарии взаимодействия всех элементов платформы помогут организациям существенно быстрее и с меньшими усилиями отражать сложные киберугрозы и APT-атаки.

Запуском новой линейки «Лаборатория Касперского» подтверждает свое стратегическое направление развития, обозначенное еще в середине 2021 года.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru