



Google выпустила срочный патч, устраняющий опасную 0-day в Chrome

Google выпустила срочный патч, устраняющий опасную 0-day в Chrome

Google выпустила срочный патч, устраняющий опасную 0-day в Chrome

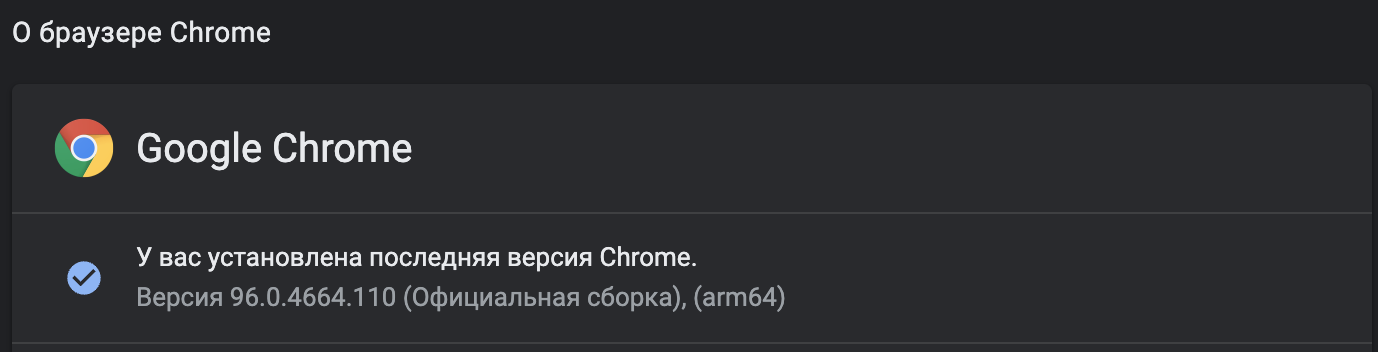
Google выпустила срочный патч для Chrome. Версия браузера под номером 96.0.4664.110 для Windows, macOS и Linux устраняет крайне опасную уязвимость нулевого дня (0-day), уже используемую в реальных кибератаках.

Бреши присвоили идентификатор CVE-2021-4102, а сама Google заявила, что ей известно об эксплуатации бага в кампаниях киберпреступников.

Разработчики сразу предупредили, что апдейту понадобится какое-то время, чтобы дойти до всех пользователей, однако уже сейчас видно, что канал стабильных обновлений пополнился версией 96.0.4664.110.


Об уязвимости CVE-2021-4102 сообщил независимый исследователь в области кибербезопасности. По словам эксперта, это баг класса Use-After-Free, который подразумевает некорректное использование динамической памяти в процессе работы программы.

Оказалось, что брешь затрагивает JavaScript-движок Chrome — V8. Как правило, злоумышленники используют подобные дыры для выполнения произвольного кода в системе жертвы и обхода песочницы браузера.

К сожалению, Google не раскрыла детали, касающиеся эксплуатации уязвимости и группировки, стоящей за этими атаками. Интернет-гигант ждёт, пока подавляющее большинство пользователей Chrome обновят браузер.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru