



Kali Linux дополнили набором инструментов для социальной инженерии

Kali Linux дополнили набором инструментов для социальной инженерии

Kali Linux дополнили набором инструментов для социальной инженерии

Offensive Security выпустила новую версию Kali Linux под номером 2021.4. Согласно примечаниям к выпуску, новый релиз дистрибутива принёс ряд нововведений: лучшая совместимость с Samba, возможность переключить зеркала менеджера пакетов, более плотная поддержка Apple M1 и многое другое.

С более продуманной совместимостью с Samba система Kali Linux 2021.4 может подключиться практически к любому существующему Samba-серверу, не беря в расчёт используемую версию протокола. Другими словами, пентестеры теперь смогут гораздо легче выявить уязвимые серверы Samba «из коробки» и без необходимости дополнительно конфигурировать Kali.

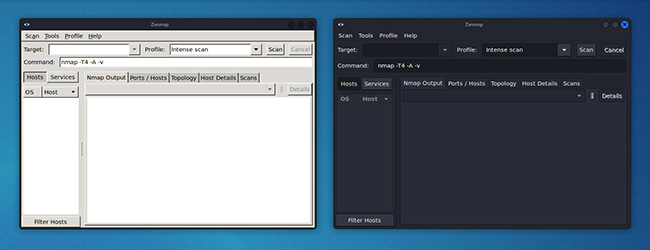
Также обновления коснулись инструментов Kaboxer, но тут скорее можно говорить о «косметике»: появилась поддержка тем окон и иконок. Это позволит программе корректно интегрироваться с видом рабочего стола. Вот вам пример для сравнения — как было и как стало:


Среди инструментов, появившихся в новой версии знаменитого дистрибутива, мы отметим следующие:

  • Dufflebag – ищет секреты в открытых EBS томах
  • Maryam – OSINT-фреймворк с открытым исходным кодом
  • Name-That-Hash – вычисляет типы хешей
  • Proxmark3 – используется для «прощупывания» Proxmark3 и RFID на возможность взлома
  • S3Scanner – сканирует Сеть на предмет открытых вёдер S3
  • Spraykatz – инструмент для извлечения учётных данных, автоматизирующий парсинг процесса lsass
  • truffleHog – ищет в git-репозиториях секреты и строки

В приложении NetHunter теперь есть набор инструментов «The Social-Engineer Toolkit». Kali NetHunter можно использовать для кастомизации имейл-уведомлений о получении личных сообщений на площадках Facebook, Messenger или Twitter.

Скачать новую версию Kali Linux можно тут.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru