



Kali Linux дополнили набором инструментов для социальной инженерии

Kali Linux дополнили набором инструментов для социальной инженерии

Kali Linux дополнили набором инструментов для социальной инженерии

Offensive Security выпустила новую версию Kali Linux под номером 2021.4. Согласно примечаниям к выпуску, новый релиз дистрибутива принёс ряд нововведений: лучшая совместимость с Samba, возможность переключить зеркала менеджера пакетов, более плотная поддержка Apple M1 и многое другое.

С более продуманной совместимостью с Samba система Kali Linux 2021.4 может подключиться практически к любому существующему Samba-серверу, не беря в расчёт используемую версию протокола. Другими словами, пентестеры теперь смогут гораздо легче выявить уязвимые серверы Samba «из коробки» и без необходимости дополнительно конфигурировать Kali.

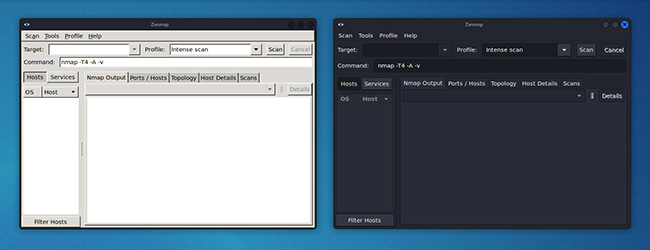
Также обновления коснулись инструментов Kaboxer, но тут скорее можно говорить о «косметике»: появилась поддержка тем окон и иконок. Это позволит программе корректно интегрироваться с видом рабочего стола. Вот вам пример для сравнения — как было и как стало:


Среди инструментов, появившихся в новой версии знаменитого дистрибутива, мы отметим следующие:

  • Dufflebag – ищет секреты в открытых EBS томах
  • Maryam – OSINT-фреймворк с открытым исходным кодом
  • Name-That-Hash – вычисляет типы хешей
  • Proxmark3 – используется для «прощупывания» Proxmark3 и RFID на возможность взлома
  • S3Scanner – сканирует Сеть на предмет открытых вёдер S3
  • Spraykatz – инструмент для извлечения учётных данных, автоматизирующий парсинг процесса lsass
  • truffleHog – ищет в git-репозиториях секреты и строки

В приложении NetHunter теперь есть набор инструментов «The Social-Engineer Toolkit». Kali NetHunter можно использовать для кастомизации имейл-уведомлений о получении личных сообщений на площадках Facebook, Messenger или Twitter.

Скачать новую версию Kali Linux можно тут.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru