



В перепрошитых играх, антивирусах и Windows 11 прячется майнер CoinHelper

В перепрошитых играх, антивирусах и Windows 11 прячется майнер CoinHelper

В перепрошитых играх, антивирусах и Windows 11 прячется майнер CoinHelper

Специалисты лаборатории Avast Threat Labs проанализировали вредоносную программу CoinHelper, скрывающуюся за русскоязычными версиями популярного софта, и пришли к выводу, что основной удар зловреда пришёлся на российских пользователей.

Как можно понять по названию вредоноса, CoinHelper предназначен для майнинга криптовалюты. Чтобы максимально успешно распространять майнер, злоумышленники прячут его в нелегальных копиях сотни популярных программ и утилит.

Согласно исследованию Avast Threat Labs, CoinHelper можно обнаружить даже в фейковых копиях Google Chrome, Microsoft Office и Windows 11. Более того, преступники скрыли его и в пиратских версиях почти всех топовых антивирусных программ.

В общей сложности эксперты выявили CoinHelper в 2700 программах, среди которых были игры, утилиты, антивирусы и операционные системы. С помощью вредоносного майнера злоумышленникам удалось заработать около 25 миллионов рублей. Большую часть дохода приносит Monero, за ним идут Bitcoin и Ethereum.

С начала прошлого года Avast зафиксировала более 220 тысяч попыток атаковать пользователей. Наиболее атакуемой страной стала Россия — 83 тысяч попыток заражения (38%). Второе место досталось Украине (42 тыс. атак или 19%).

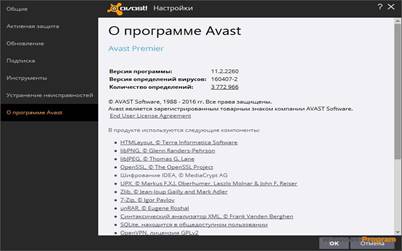
Исследователи посоветовали пользователям крайне осторожно относиться ко взломанным программам, особенно распространяемым на русскоязычных форумах. Например, взломанная версия антивируса Avast, содержащая CoinHelper, выглядела так:

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru