



Новый спам на сайтах: ссылки на Excel XLL загружают инфостилера RedLine

Новый спам на сайтах: ссылки на Excel XLL загружают инфостилера RedLine

Новый спам на сайтах: ссылки на Excel XLL загружают инфостилера RedLine

В рамках текущей киберкампании спамеры используют формы обратной связи на сайтах и обсуждение на форумах для распространения вредоносных ссылок. При открытии файла Excel XLL на Windows-машину загружается троянская программа RedLine, предназначенная для кражи конфиденциальной информации из приложений.

За последние две недели контактные формы BleepingComputer неоднократно использовались для отправки мошеннических сообщений с предложением продать рекламное место, ознакомиться с деталями платежа или порядком получения подарочной карты. Указанная ссылка ведет на страницу загрузки, отдающую файл XLL — расширение для Excel, позволяющее создавать высокопроизводительные функции.

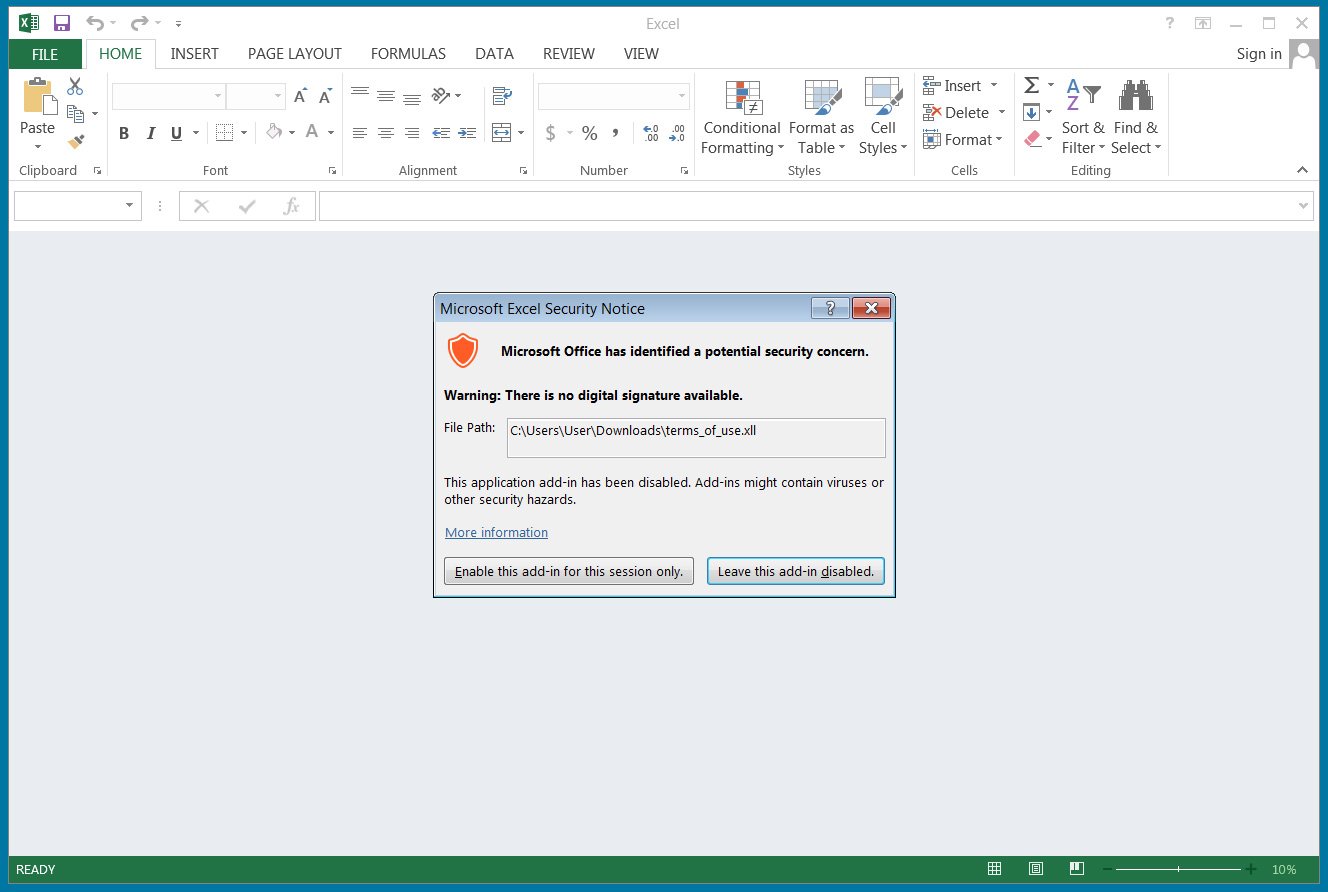
Эта DLL-библиотека содержит функцию xlAutoOpen, которую Microsoft Excel выполняет при активации XLL.


Тестирование в лабораторных условиях показало, что загрузка DLL в данном случае происходит некорректно. Исследователям пришлось запускать процесс вручную — в Windows это можно сделать с помощью regsvr32.exe или rundll32.exe.

Как оказалось, авторы атаки используют файлы Excel XLL для доставки бинарников RedLine, загружаемых со стороннего сайта. Вредоносный код сохраняется в системе как %UserProfile%\JavaBridge32.exe, прописывается в реестре на автозапуск и начинает воровать информацию из браузеров, мессенджеров, FTP-, VPN- и почтовых клиентов.

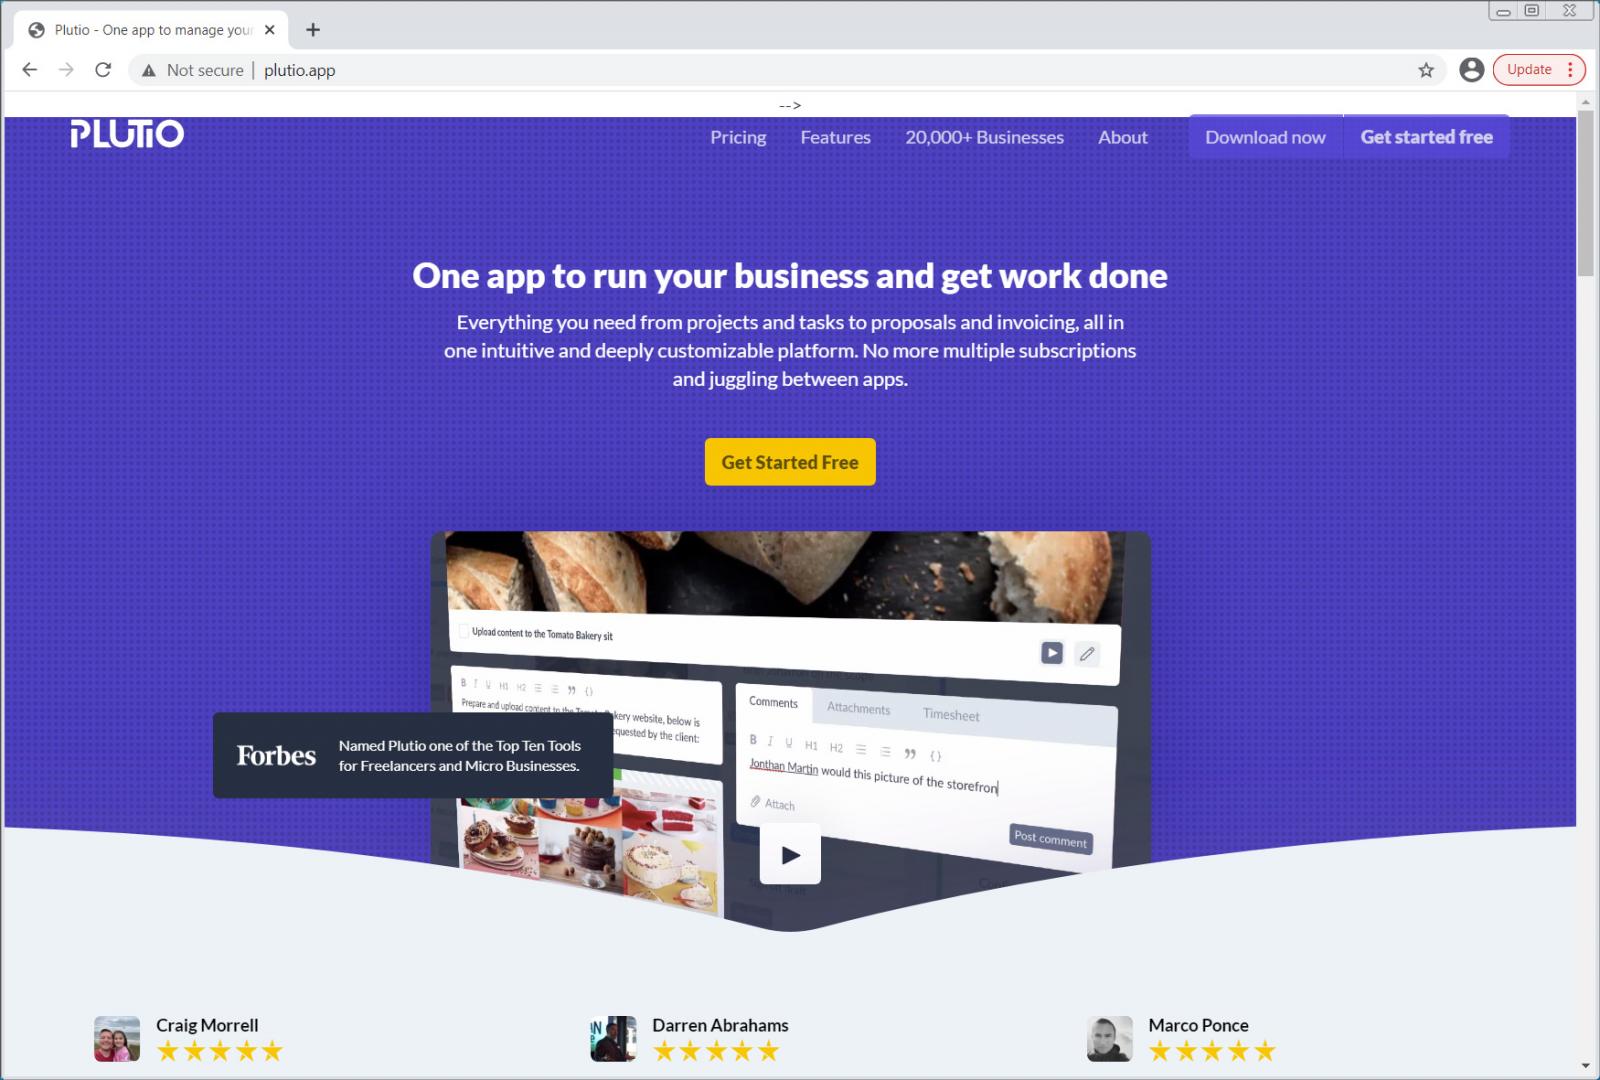
Для раздачи вредоносных Excel XLL злоумышленники использовали в основном Google Диск. Одна из приманок — бесплатный доступ к бизнес-платформе Plutio — вела на специально созданный поддельный сайт провайдера.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru