



Установщик активатора Windows — KMSPico похищает криптовалюту пользователей

Установщик активатора Windows — KMSPico похищает криптовалюту пользователей

Установщик активатора Windows — KMSPico похищает криптовалюту пользователей

Киберпреступники распространяют изменённые установщики KMSpico, заражая компьютеры на Windows вредоносной программой, похищающей данные криптовалютных кошельков. Специалисты Red Canary предостерегают пользователей от скачивания пиратского софта, который и является источником заражения.

KMSPico представляет собой популярный активатор для продуктов Microsoft Windows и Office, его задача — эмулировать сервер Windows Key Management Services (KMS) и активировать фейковую лицензию.

По данным Red Canary, многие ИТ-отделы используют KMSPico вместо лицензионного софта для активации систем. Именно поэтому сисадминам и обычным пользователям стоит учитывать риски, которые неизбежно связаны со скачиванием пиратского ПО.

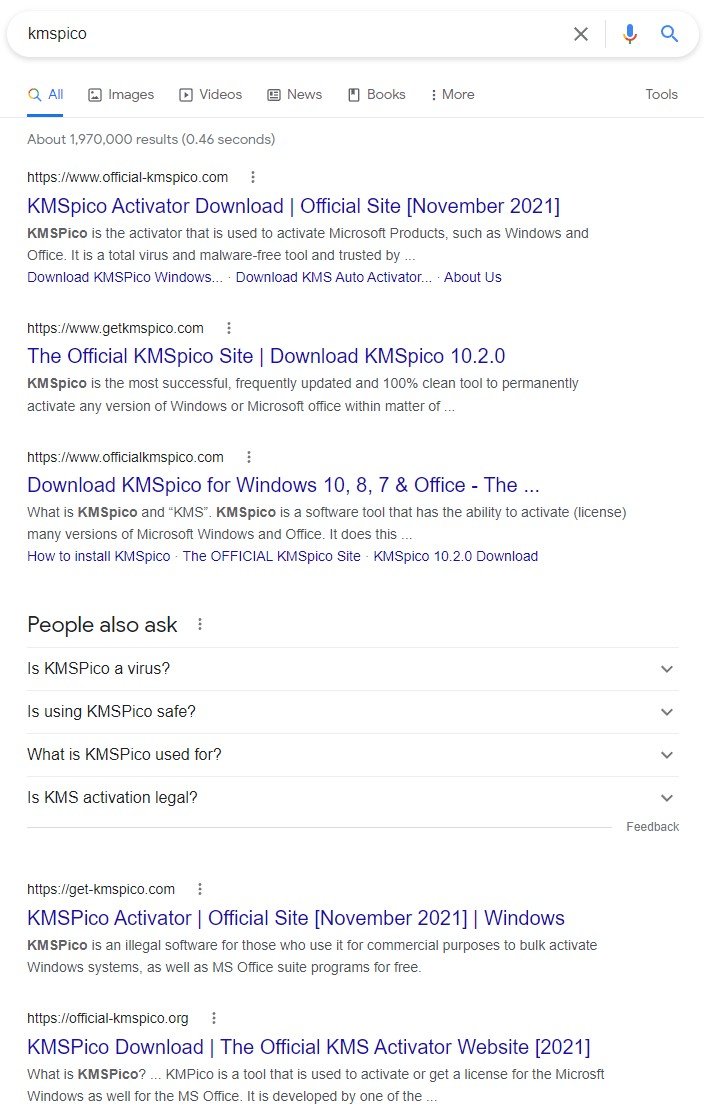
Само собой, KMSPico размещён на сайтах соответствующей тематики, а выкладывающие этот активатор люди, как правило, оснащают подобные тулзы адваре и вредоносами. На скриншоте поисковой выдачи ниже можно увидеть множество ресурсов, распространяющих KMSPico. Причём каждый из них называет себя официальным сайтом:


Вредоносный инсталлятор KMSPico, на который наткнулись (PDF) эксперты Red Canary, содержал самораспаковывающийся архив 7-Zip, в котором хранился как сам эмулятор сервера, так и зловред Cryptbot. Злоумышленники воспользовались упаковщиком CypherIT, помогающим обфусцировать инсталлятор и скрыть его от антивирусных программ.

Также вредонос располагает скриптом, предназначенным для детектирования песочниц и виртуальных сред. Кроме того, Cryptobot проверяет наличие директории %APPDATA%\Ramson и запускает процесс самоуничтожения, если папка уже имеется на компьютере жертвы. Зловред собирает данные из следующих приложений:

  • Криптокошелёк Atomic
  • Браузер Avast Secure
  • Браузер Brave
  • Криптокошелёк Ledger Live
  • Браузер Opera
  • Waves Client и Exchange
  • Криптокошелёк Coinomi
  • Браузер Google Chrome
  • Криптокошелёк Jaxx Liberty
  • Криптокошелёк Electron Cash
  • Криптокошелёк Electrum
  • Криптокошелёк Exodus
  • Криптокошелёк Monero
  • Криптокошелёк MultiBitHD
  • Браузер Mozilla Firefox
  • Браузер CCleaner
  • Браузер Vivaldi
Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru