



Эксперты нашли 14 новых векторов перехвата данных в популярных браузерах

Эксперты нашли 14 новых векторов перехвата данных в популярных браузерах

Эксперты нашли 14 новых векторов перехвата данных в популярных браузерах

Исследователи из Рурского университета и Университета Нижнего Рейна обнаружили 14 новых атак класса «XS-Leak» на популярные браузеры: Google Chrome, Microsoft Edge, Safari и Mozilla Firefox. Такие векторы, как правило, приводят к межсайтовой утечке информации.

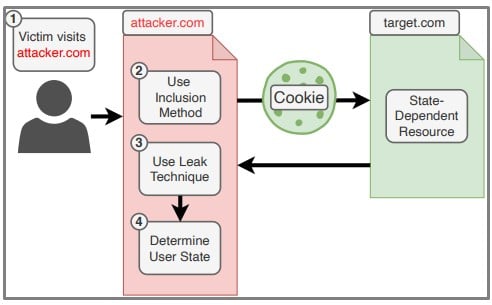
Сценарий подобной атаки можно описать так: условный киберпреступник создаёт вредоносный сайт, который будет в фоновом режиме перехватывать данные у легитимных веб-ресурсов, пользующихся доверием пользователя. Жертву остаётся лишь заманить на сайт злоумышленников.

Например, с помощью XS-Leak можно извлечь содержимое электронных писем жертвы. Для этого у целевого пользователя должна быть открыта вкладка с почтовым ящиком. На схему атаки можно посмотреть на картинке ниже:


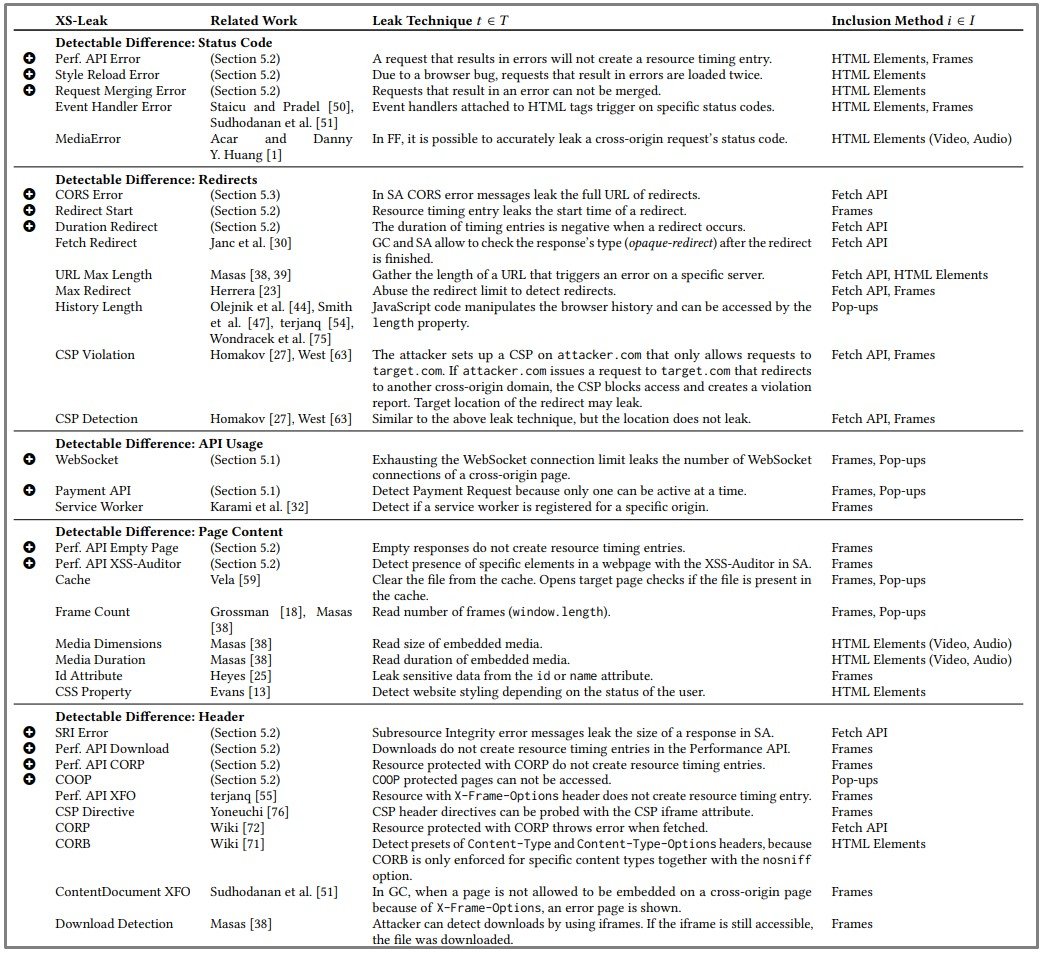
В новом исследовании специалистов указываются три характеристики атак класса XS-Leak. Опираясь на них, эксперты создали модель, которая помогла выявить 34 вектора (14 оказались новыми). В таблице ниже новые векторы отмечены плюсом:


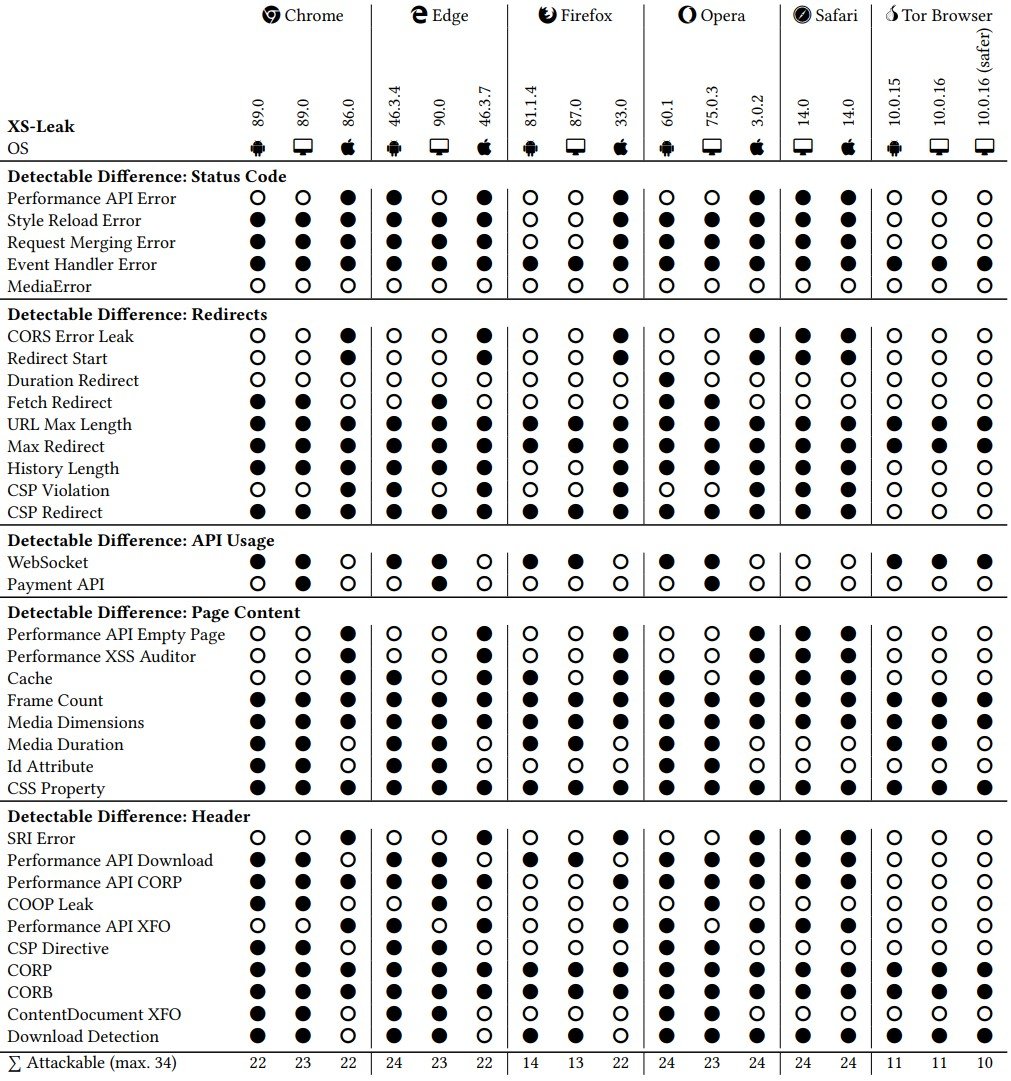
После этого исследователи проверили состоятельность выявленных атак против 56 различных комбинаций браузеров и операционных систем. Задача была — выявить, насколько каждая связка будет уязвима.

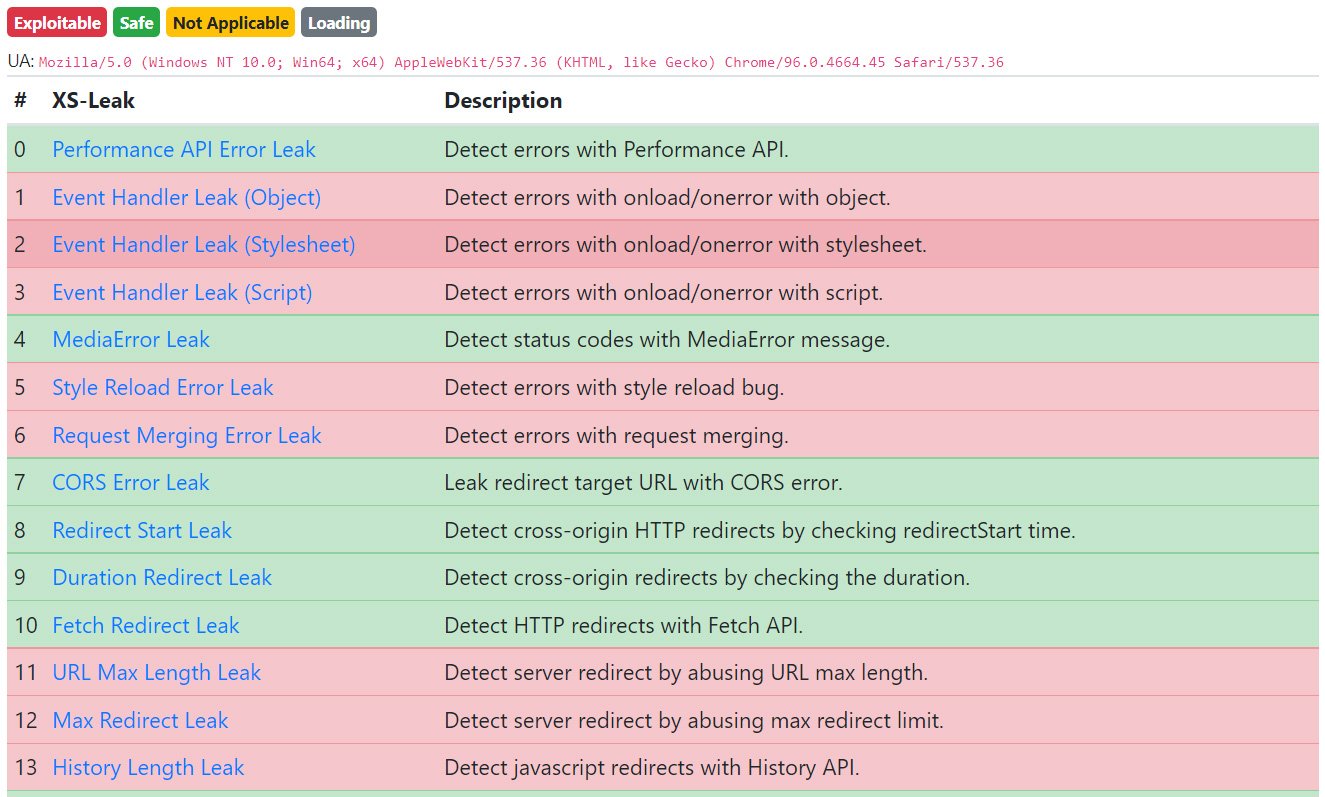
Для этого создали специальный инструмент XSinator https://xsinator.com/ и «натравили» его на браузеры и ОС. Результаты получились следующими:


Полный список выявленных XS-leak и уязвимых браузеров выглядит так:

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru