



Эксперты нашли 14 новых векторов перехвата данных в популярных браузерах

Эксперты нашли 14 новых векторов перехвата данных в популярных браузерах

Эксперты нашли 14 новых векторов перехвата данных в популярных браузерах

Исследователи из Рурского университета и Университета Нижнего Рейна обнаружили 14 новых атак класса «XS-Leak» на популярные браузеры: Google Chrome, Microsoft Edge, Safari и Mozilla Firefox. Такие векторы, как правило, приводят к межсайтовой утечке информации.

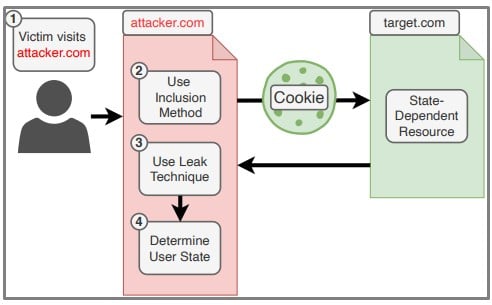
Сценарий подобной атаки можно описать так: условный киберпреступник создаёт вредоносный сайт, который будет в фоновом режиме перехватывать данные у легитимных веб-ресурсов, пользующихся доверием пользователя. Жертву остаётся лишь заманить на сайт злоумышленников.

Например, с помощью XS-Leak можно извлечь содержимое электронных писем жертвы. Для этого у целевого пользователя должна быть открыта вкладка с почтовым ящиком. На схему атаки можно посмотреть на картинке ниже:


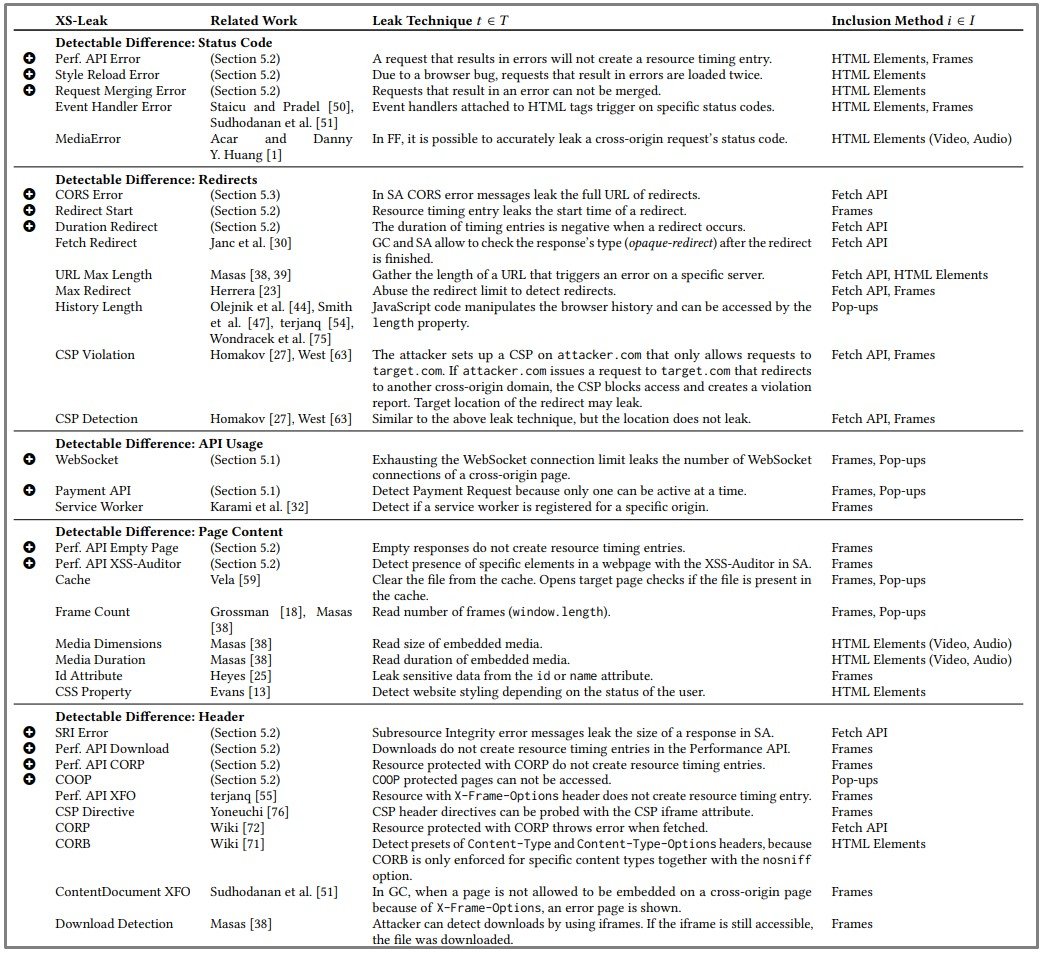
В новом исследовании специалистов указываются три характеристики атак класса XS-Leak. Опираясь на них, эксперты создали модель, которая помогла выявить 34 вектора (14 оказались новыми). В таблице ниже новые векторы отмечены плюсом:


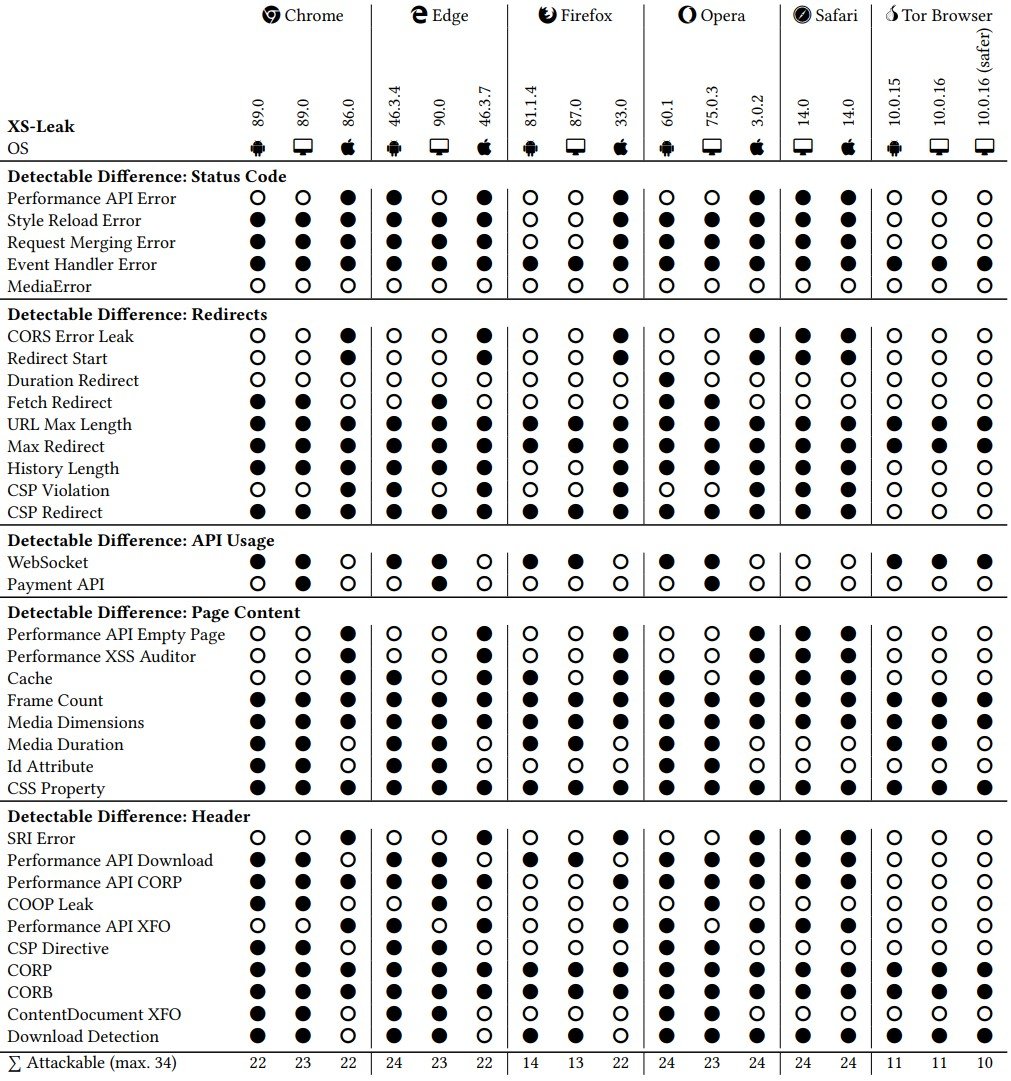
После этого исследователи проверили состоятельность выявленных атак против 56 различных комбинаций браузеров и операционных систем. Задача была — выявить, насколько каждая связка будет уязвима.

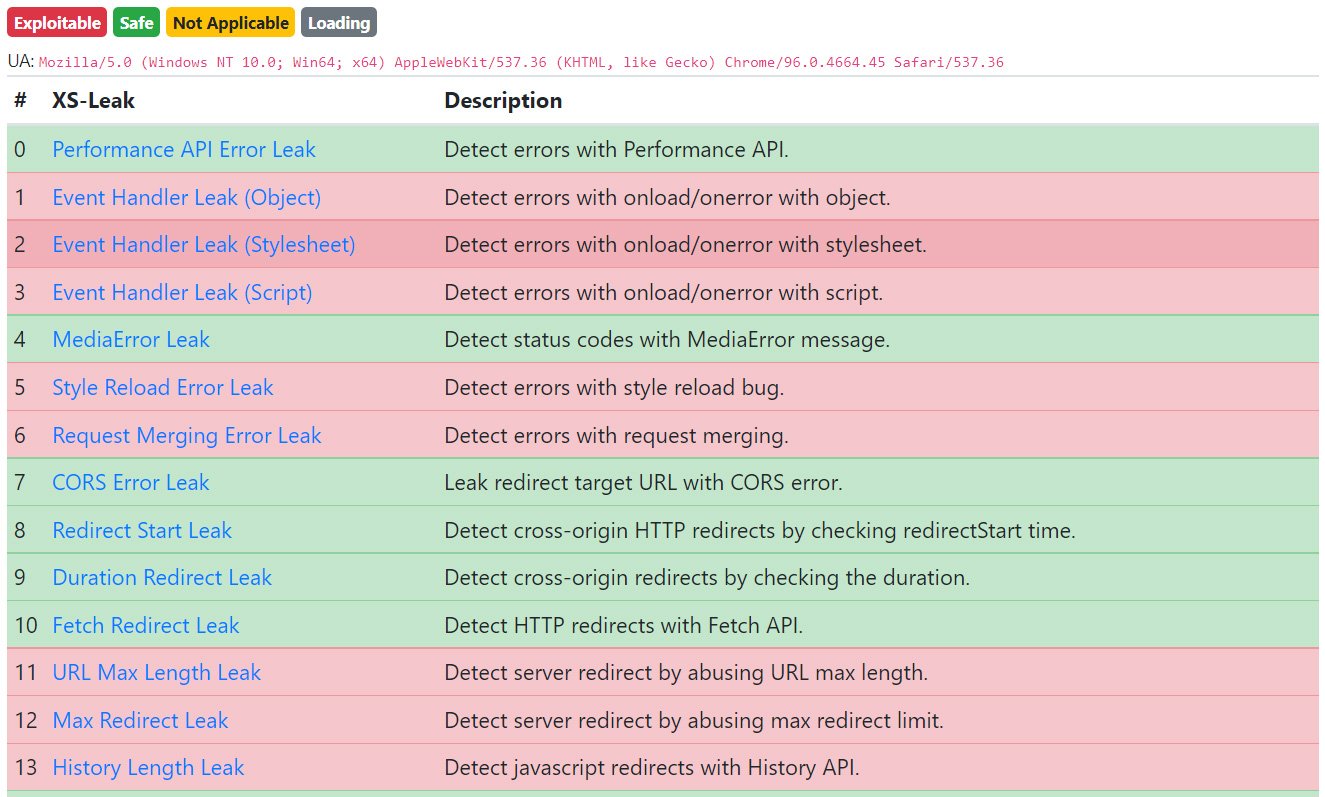
Для этого создали специальный инструмент XSinator https://xsinator.com/ и «натравили» его на браузеры и ОС. Результаты получились следующими:


Полный список выявленных XS-leak и уязвимых браузеров выглядит так:

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru